每一款在应用联网前先询问的防火墙,迟早都会给你弹出这样的东西:“Allow nsurlsessiond to connect to 17.253.x.x on port 443?” 它精确、诚实,但对几乎所有人来说都看不懂。于是人们只能做唯一合理的事:一次又一次地点“允许”,直到防火墙变成一个只会发问、从不保护的弹窗。
FireAI 围绕一个想法而生:防火墙的问题不在于过滤,而在于沟通。所以我们在原始连接和你看到的问题之间放了一个 AI,并让这个 AI 留在你的 Mac 上。
同一个问题的两种问法
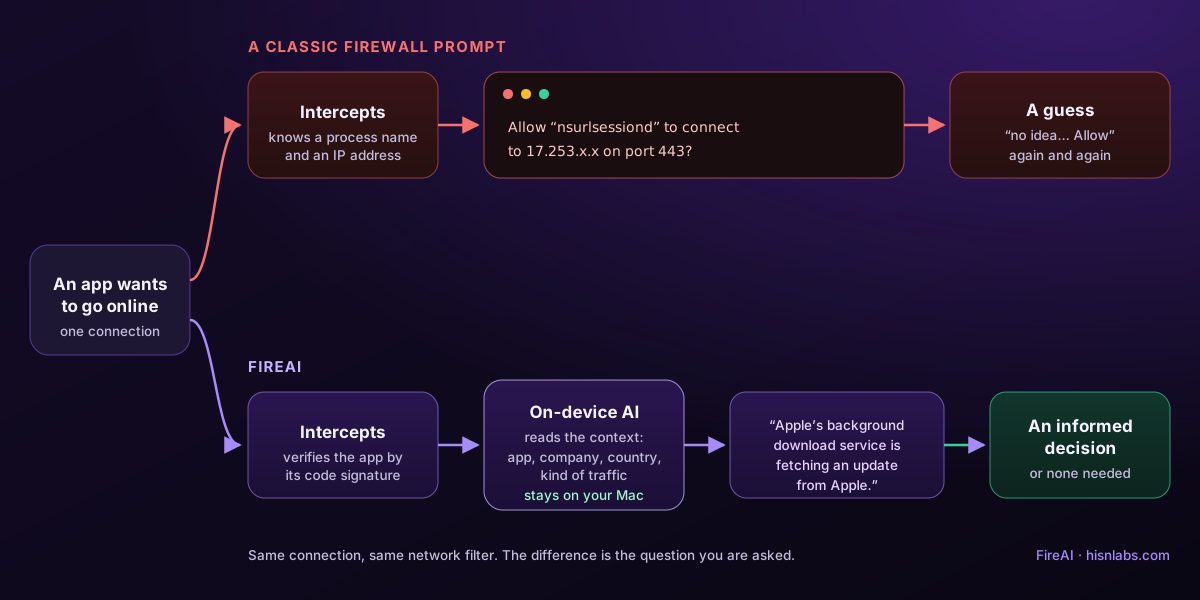
| 步骤 | 传统防火墙的提示 | FireAI |
|---|---|---|
| 应用想要联网 | 拦截连接 | 在同一个网络过滤器中拦截连接 |
| 它知道什么 | 一个进程名和一个 IP 地址 | 应用经过验证的签名、地址背后的公司、流量类型、这个应用平时的行为 |
| 你看到什么 | “Allow nsurlsessiond to 17.253.x.x?” | 一句用你的语言写成的话,例如:“Apple 的后台下载服务正在从 Apple 获取更新。” |
| 通常的结果 | 疲惫地点一下“允许” | 知情地选择“允许”或“阻止”;当 Autopilot 有把握时,干脆不用问 |
从连接到那句话之间发生了什么
- 应用发起连接。FireAI 的网络过滤器会在任何数据离开 Mac 之前将其暂停。
- FireAI 通过代码签名而不是名称来识别应用,因此冒牌的“Safari”无法借用真 Safari 的规则。
- 它弄清楚另一端是谁:地址背后的公司、所在国家,以及该地址是否在你开启的威胁列表上。
- 设备端 AI 读取这些事实,写出一句通俗的话说明正在发生什么;如果有异常,还会给出理由。
- 由你来决定,一键生成跟随该应用的规则。开启 Autopilot 后,FireAI 会自行处理有把握的日常情况,其余的交给你。
为什么 AI 在你的 Mac 上运行
一个把你的连接历史发到云端模型的安全工具,本身就会成为它声称要解决的问题的一部分。FireAI 的过滤和 AI 审查都在 Mac 上运行:不会有任何流量数据发送给我们或任何云服务。Ask FireAI 背后的可选语言模型只需下载一次,之后在 Apple silicon 上离线运行。
AI 不会做什么
- 它不会暗中做决定。AI 的每个决定都会变成一条可见的规则,一键即可撤销。
- 它不会在有风险的情况下瞎猜。Autopilot 绝不会因为某个未签名应用看起来像另一个应用就自动放行,代码签名损坏的应用总会经过完整检查。
- 它不是威胁列表。已知的恶意地址来自你自己选择开启的威胁情报源;AI 负责解释,不会凭空给出结论。
- 它可能会出错。它的解释基于所显示的事实,而 Investigate 让你可以亲自核查这些事实及其来源。
要点:更少的提问,更好的回答
被人忽视的防火墙保护不了任何人。FireAI 把每个连接变成人两秒钟就能看懂的内容,并自行处理例行情况,因此它问得更少,而一旦发问,得到的回答也更好。这就是全部设计:防火墙的严谨,加上人人都能看懂的对话。
想亲眼看看吗?安装 FireAI,打开一个你每天都用的应用,读读它怎么说。从你的第一个连接提示开始吧。
FireAI 和 HisnLabs 在其中扮演的角色
防火墙的价值取决于你用它做出的决定。FireAI 的任务,就是让每一个决定都是知情的决定。
FireAI 是 HisnLabs 自己的产品:一款直接在 Mac 上运行的 AI 防火墙。它用通俗易懂的语言显示你的应用建立的每一个连接,并让你决定哪些数据可以离开你的 Mac——它的 AI 在本地运行,因此你的流量永远不会发送给我们或任何其他人。HisnLabs 的安全研究团队负责让这些判断保持准确:归类哪些域名只是普通的遥测、哪些属于真正的服务,追踪连接背后的国家和网络,并用真实的流量模式训练设备端模型(Autopilot 功能)——这一切都不会离开你的 Mac。
你可以阅读它背后的技术决策,或试用 FireAI 17 天:HisnLabs 出品的 FireAI。