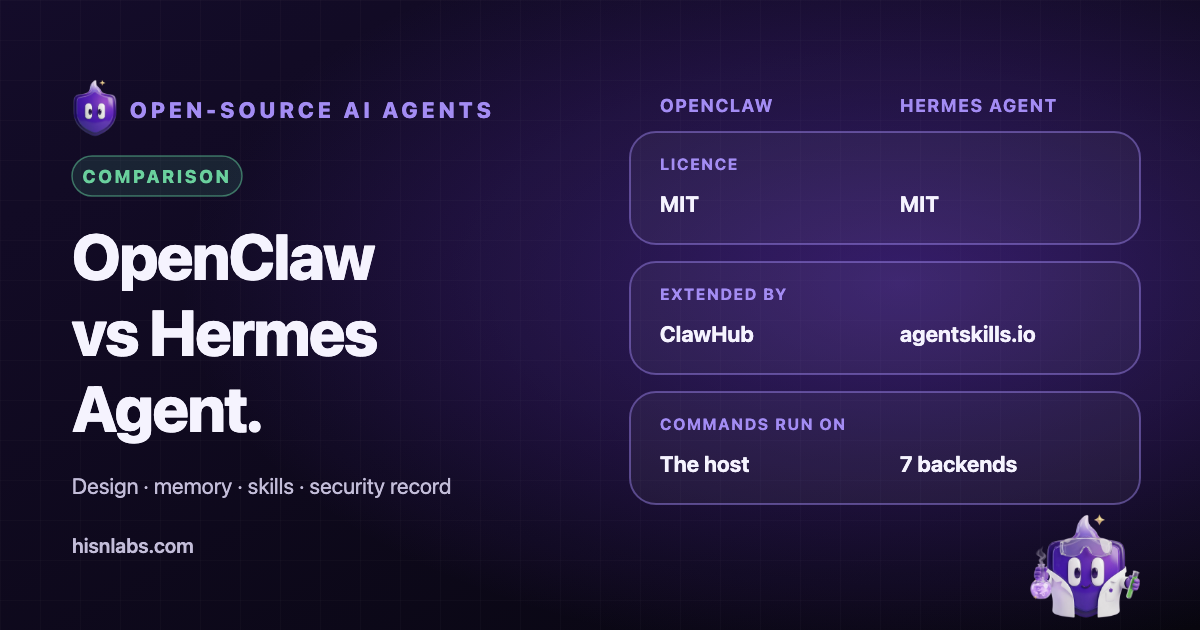
OpenClaw і Hermes Agent — два персональні агенти ШІ з відкритим кодом, що працюють на власному комп’ютері чи сервері користувача, отримують інструкції через месенджери й діють із дозволами облікового запису, з якого їх запущено. Обидва опубліковано за ліцензією MIT. Вони відрізняються походженням, тим, як зберігають вивчене, і тим, як організовано їхні засоби безпеки. Ця стаття порівнює їх на основі власної документації проєктів і опублікованих повідомлень про безпеку та позначає місця, де джерела розходяться або мовчать.
Контекст
Персональний агент — це мовна модель, підключена до інструментів. Модель не лише відповідає; вона виконує команди shell, читає й записує файли, керує браузером і надсилає повідомлення від імені користувача. Інструкції для моделі можуть надходити від користувача, але також із будь-якого тексту, який агент читає під час роботи, як-от вебсторінки, електронного листа чи повідомлення в чаті. Саме через цю властивість, яку називають prompt injection, документація обох проєктів містить рекомендації з безпеки, і саме тому важливі наведені нижче інциденти.
Що являє собою кожен проєкт
OpenClaw описує себе як асистента ШІ з відкритим кодом, що працює на власному комп’ютері користувача й підключається до понад двадцяти платформ обміну повідомленнями. Його README зазначає авторство Peter Steinberger і спільноти та вказує, що проєктом опікується OpenClaw Foundation, описана там як незалежна некомерційна організація 501(c)(3), без платного рівня чи хостингового сервісу [1]. Раніше проєкт називався Clawdbot, а потім Moltbot; TechCrunch повідомив 15 лютого 2026 року, що Steinberger переходить до OpenAI і що, за словами генерального директора OpenAI, OpenClaw «житиме у фонді як проєкт із відкритим кодом, який OpenAI і далі підтримуватиме» [3].
Hermes Agent створює Nous Research, чий репозиторій називає його агентом, що самовдосконалюється, з вбудованим циклом навчання, який створює навички з досвіду й будує модель користувача між сеансами [9]. Його документація називає підтримуваними платформами Linux, macOS, WSL2, нативну Windows, NixOS та Android (Termux) [10]. Репозиторій зазначає ліцензію MIT. Опрацьовані для цієї статті джерела не дають надійної дати першого випуску Hermes Agent, тож тут її не наведено.
Архітектура та охоплення на комп’ютері
OpenClaw організовано навколо Gateway — локальної площини керування, що керує сеансами, інструментами, подіями та підключеннями каналів, з інтерфейсом керування, клієнтом командного рядка й супутніми застосунками для голосу, полотна, камери та дій на пристрої [1]. Censys задокументувала, що Gateway за задумом прослуховує локально порт TCP 18789 і призначений для локального доступу чи тунелю SSH, а не для прямого виходу в інтернет [4]. Документація OpenClaw зазначає, що в звичайному встановленні на хості Gateway прив’язується до loopback і що інструменти виконуються на хості, якщо не налаштовано пісочницю [2].
Hermes Agent запускає один процес шлюзу для платформ обміну повідомленнями й розділяє, де виконуються команди і де працює агент. Його репозиторій перелічує сім бекендів терміналу: local, Docker, SSH, Singularity, Modal, Daytona та Vercel Sandbox [9]. Документація називає понад шістдесят вбудованих інструментів для вебпошуку, вилучення даних, перегляду вебсторінок, комп’ютерного зору й операцій із файлами, а також підключення до серверів Model Context Protocol [10]. З бекендом local команди виконуються від імені користувача; з контейнерним чи віддаленим бекендом — деінде.
Розширення, пам’ять і моделі
OpenClaw розширюється інструментами, навичками й плагінами, створеними за допомогою SDK плагінів і поширюваними через ClawHub, його публічний реєстр [1]. Hermes Agent використовує навички за відкритим стандартом agentskills.io, які агент також може сам писати й удосконалювати після складних завдань [9]. Ця відмінність важлива для ризиків ланцюга постачання: навички OpenClaw здебільшого походять із публічного реєстру, тоді як навички Hermes Agent частково генерує сам агент на основі власних сеансів.
Щодо пам’яті, OpenClaw зазначає, що стан користувача, пам’ять і облікові дані зберігаються на обладнанні користувача, а не на серверах OpenClaw [1]. Hermes Agent зберігає постійну пам’ять і профілі користувачів і пригадує минулі розмови за допомогою повнотекстового (FTS5) пошуку сеансів у поєднанні з підсумовуванням мовною моделлю [9]. Обидва проєкти не прив’язані до конкретної моделі. OpenClaw працює з хостинговими й локальними постачальниками моделей як із взаємозамінними плагінами [1]; Hermes Agent перелічує Nous Portal, OpenRouter, OpenAI та власні кінцеві точки, що перемикаються однією командою [9]. Від обраного постачальника залежить, куди надходять промпти й вміст файлів, і жоден проєкт не може цього змінити.
Модель безпеки згідно з документацією
Документація OpenClaw визначає одну межу довіри на Gateway і зазначає, що це не межа безпеки між взаємно ворожими користувачами. Невідомі відправники в каналах особистих повідомлень за замовчуванням отримують код сполучення, вхідні повідомлення слід розглядати як недовірені вхідні дані, а команда openclaw security audit повідомляє про відхилення конфігурації від налаштувань за замовчуванням [2]. Та сама сторінка зазначає, що агенти з доступом до інструмента повідомлень за замовчуванням можуть надсилати повідомлення між розмовами й провайдерами каналів, якщо обмін повідомленнями між провайдерами не обмежено.
Сторінка безпеки Hermes Agent описує вісім рівнів. Небезпечні команди проходять через систему схвалення з трьома режимами (smart, manual і off) і жорстко закодованим списком блокування для катастрофічних команд. Бекенд Docker відкидає можливості (capabilities) Linux і застосовує no-new-privileges. Доступ через месенджери використовує коди сполучення з обмеженням частоти. Запис файлів до сховищ облікових даних, як-от ~/.ssh/ і ~/.aws/, заблоковано, а захист від підробки запитів на боці сервера (SSRF) відхиляє приватні адреси, адреси loopback і адреси хмарних метаданих [11]. Це задокументовані засоби контролю; сторінка не повідомляє, як часто їх вимикають на практиці.
Задокументовані інциденти й бюлетені безпеки
OpenClaw привернув більшість ранніх повідомлень про безпеку. Censys зафіксувала зростання з приблизно 1 000 до 21 639 публічно доступних екземплярів менш ніж за тиждень до 31 січня 2026 року, зазначивши, що більшість вимагала токена автентифікації [4]. Kaspersky повідомила про майже 1 000 встановлень, доступних без автентифікації, частково через налаштування за замовчуванням, що довіряє з’єднанням із localhost, коли зворотний проксі пересилає зовнішні запити, і описала, як дослідник вилучив приватні ключі за допомогою інструкцій, вбудованих в електронний лист [8].
Oasis Security розкрила «ClawJacked»: зловмисна вебсторінка могла відкрити з’єднання WebSocket із локальним Gateway, підібрати його пароль, бо з’єднання з localhost не мали обмеження частоти, зареєструватися як довірений пристрій і перебрати керування агентом. Виправлення вийшло в OpenClaw 2026.2.25, випущеному 26 лютого 2026 року [5]. Окремо Koi Security перевірила 2 857 навичок у ClawHub і виявила 341 зловмисну, 335 із них — з однієї кампанії, яку вона назвала ClawHavoc; eSecurity Planet повідомляє, що ці навички використовували для доставки Atomic macOS Stealer, інфостілера [6]. Paubox наводить іншу кількість — 386 зловмисних навичок, знайдених дослідником на початку лютого 2026 року, усі з однією адресою командного сервера [7]. Кількості різняться, бо джерела проводили перевірки в різний час і різними методами.
Для Hermes Agent база GitHub Advisory Database містить CVE-2026-9366 — ваду типу ін’єкції у функції, що сканує файли контексту проєкту, з оцінкою moderate (CVSS 5.5), яка стосується версій до 0.15.0 і виправлена в 0.15.0; її опубліковано 26 травня 2026 року [12]. Інші бюлетені для цього проєкту наявні в публічних базах вразливостей, але для цієї статті за первинним записом перевірено лише цей. Переглянуті повідомлення не містять для Hermes Agent аналога кампанії зловмисних навичок чи масової відкритості, задокументованих для OpenClaw, що може відображати його пізніший старт або менший реєстр і не є доказом їхньої відсутності.
| Аспект | OpenClaw | Hermes Agent |
|---|---|---|
| Розробник | Створений Peter Steinberger і спільнотою; опікується OpenClaw Foundation (некомерційна організація) | Nous Research |
| Ліцензія | MIT | MIT |
| Базова архітектура | Локальний Gateway з каналами, інструментами й супутніми застосунками | Агент із циклом навчання та єдиним шлюзом обміну повідомленнями |
| Де виконуються команди | На хості, якщо не налаштовано пісочницю | Сім бекендів: local, Docker, SSH, Singularity, Modal, Daytona, Vercel Sandbox |
| Обмін повідомленнями | Понад 20 платформ, зокрема WhatsApp, Telegram, Slack, Discord, Signal, iMessage | Telegram, Discord, Slack, WhatsApp, Signal та інші |
| Розширення | Інструменти, навички й плагіни; реєстр ClawHub | Навички (стандарт agentskills.io), написані самим агентом; сервери MCP |
| Пам’ять | Стан на обладнанні користувача | Постійна пам’ять, профіль користувача, пошук сеансів FTS5 |
| Моделі | Хостингові й локальні постачальники | Nous Portal, OpenRouter, OpenAI, власні кінцеві точки |
| Схвалення команд | Політика інструментів і режими пісочниці | Smart, manual або off, плюс жорстко закодований список блокування |
| Задокументовані інциденти | Відкриті екземпляри, ClawJacked, зловмисні навички ClawHub | CVE-2026-9366 (moderate); інші бюлетені тут не перевірено |
Наслідки для користувачів Mac
Жоден проєкт не усуває базової вразливості: агента, який читає недовірений текст і може виконувати команди чи надсилати повідомлення, цей текст може скерувати. Практичні відмінності полягають у налаштуваннях за замовчуванням та екосистемі. OpenClaw має більшу задокументовану історію відкритих Gateway і зловмисних навичок у реєстрі, а його Gateway — локальна мережева служба, до якої може дістатися браузер. Hermes Agent пропонує контейнерні й віддалені бекенди як повноцінні варіанти та систему схвалення команд, але режим схвалення можна вимкнути, а навички, написані самим агентом, і постійна пам’ять додають власні ризики закріплення.
Рекомендації
- Запускайте будь-якого з агентів в окремому обліковому записі користувача macOS або у віртуальній машині чи контейнері, а не в особистому обліковому записі з ключами й документами.
- Тримайте Gateway або сервер API на loopback і ніколи не перенаправляйте його порт; якщо потрібен віддалений доступ, звертайтеся до нього через тунель SSH.
- Встановлюйте навички лише після прочитання їхнього вихідного коду, а вимогу виконати команду shell як передумову розглядайте як тривожний сигнал.
- Тримайте схвалення команд у режимі manual і оновлюйте агента після публікації бюлетенів безпеки.
- Надавайте агенту одноразові або вузько обмежені облікові дані для підключених облікових записів.
Значення для FireAI
FireAI — мережевий фаєрвол для macOS. Він ідентифікує кожну програму за підписом коду, а його профіль агента також розпізнає OpenClaw і Hermes Agent, коли їх запускає node чи python3, за шляхом до скрипту, тож їхні з’єднання позначаються назвою агента, а не інтерпретатора. Він не має інтеграції з жодним із цих проєктів. Він може запитувати перед зверненням до нової адреси, блокувати програму чи компанію за допомогою правила і зупиняти нові з’єднання з усім поза локальною мережею за допомогою аварійного вимикача. Він не читає вмісту зашифрованих з’єднань і не обмежує, якими файлами чи командами агент може користуватися локально. Супровідна стаття докладно описує ці засоби контролю.
Обмеження
- Порівняння спирається на документацію проєктів і повідомлення третіх сторін; для цієї статті жоден агент не тестувався.
- Задокументовані інциденти відображають увагу так само, як і ризик: ширше розгорнутий і ретельніше досліджуваний проєкт накопичує більше повідомлень.
- Кількості відкритих екземплярів і зловмисних навичок різняться між джерелами й змінюються залежно від часу та методу.
- Обидва проєкти часто випускають оновлення, тож твердження, що стосуються конкретних версій, можуть уже бути застарілими.
- Дату першого випуску Hermes Agent і будь-які бюлетені, крім CVE-2026-9366, за первинними записами не перевірено.
Яке місце тут посідають FireAI та HisnLabs
Агенти працюють на вашому Mac. FireAI показує й контролює, куди вони підключаються.
FireAI — це власний продукт HisnLabs: ШІ-фаєрвол, який працює безпосередньо на вашому Mac. Він показує простою мовою кожне з’єднання, яке встановлюють ваші застосунки, і дає вам вирішувати, що покидає ваш Mac, — його ШІ працює локально, тож ваш трафік ніколи не надсилається ні нам, ні будь-кому іншому. Команда дослідників безпеки HisnLabs — саме вона підтримує точність цих рішень: каталогізує, які домени є звичайною телеметрією, а які — справжнім сервісом, відстежує країну та мережу за з’єднанням і навчає локальну модель (функцію FireAI Pilot) на реальних шаблонах трафіку — і нічого з цього не покидає ваш Mac.
Ви можете почитати про технічні рішення, що лежать в його основі, або спробувати FireAI протягом 17 днів на сторінці FireAI від HisnLabs.