Hermes Agent — агент з відкритим кодом від Nous Research, який може користуватися терміналом, шукати в інтернеті та відповідати через месенджери. Запити на кшталт «безпека hermes agent» і «чи безпечний Hermes Agent» зводяться до двох питань: що він може запускати на вашому Mac і куди може йти його трафік. Ця стаття відповідає на обидва на основі власної документації проєкту та опублікованих повідомлень, а потім пояснює, як FireAI, мережевий фаєрвол для macOS від HisnLabs, стежить за його з’єднаннями.
Що таке Hermes Agent і як він працює на Mac
Репозиторій описує агента, що самовдосконалюється, з вбудованим циклом навчання, який створює навички з досвіду. Його створено в Nous Research, написано переважно на Python з компонентами на Node.js для вебінтерфейсу й випущено за ліцензією MIT. На macOS він встановлюється однорядковим скриптом (curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash). Він працює з Nous Portal, OpenRouter, OpenAI, Anthropic і власними кінцевими точками, а його шлюз месенджерів підтримує Telegram, Discord, Slack, WhatsApp, Signal та електронну пошту.
До чого він має доступ
README перелічує понад 40 вбудованих інструментів, зокрема вебпошук і доступ до термінала, та сім термінальних бекендів: local, Docker, SSH, Singularity, Modal, Daytona і Vercel Sandbox. На бекенді local команди виконуються з дозволами облікового запису, що запустив Hermes.
Задокументована модель дозволів
Документація з безпеки описує багаторівневий захист.
- Схвалення мають три режими: smart (модель оцінює ризик), manual (завжди питати) і off. Режим YOLO обходить запити, але жорсткий список блокування катастрофічних команд усе одно діє.
- Контейнерні бекенди, як-от Docker, Modal і Daytona, ізолюють команди; перевірки небезпечних команд там пропускаються, бо межею є контейнер.
- Доступ до шлюзу за замовчуванням заборонено: використовуються коди сполучення в особистих повідомленнях, які схвалює оператор, а також списки дозволених на рівні платформи та глобальні.
- Мережеві механізми контролю включають захист від SSRF, який блокує приватні діапазони, loopback і кінцеві точки хмарних метаданих.
- Захищені шляхи, як-от
~/.ssh/і~/.aws/, жорстко захищено від запису, а підпроцеси отримують відфільтроване середовище.
Це твердження постачальника, а не результати незалежних перевірок. Документація не публікує фіксованого переліку доменів, з якими зв’язується Hermes; вони залежать від налаштованих вами постачальника моделі та платформ обміну повідомленнями.
Задокументовані інциденти
GitHub Advisory Database містить CVE-2026-9366, вразливість типу ін’єкції середнього рівня у версіях до 0.15.0, виправлену в 0.15.0 (бюлетень). Окремо Hunt.io та Unit 42 повідомили, що зловмисники запускали Hermes Agent у режимі YOLO проти чужих серверів (Hunt.io) (BleepingComputer). Ці випадки стосуються вибору інструмента зловмисниками, а не виявленого в ньому дефекту. Подробиці — у нашому огляді інцидентів.
Спостереження за Hermes Agent за допомогою FireAI
FireAI — фаєрвол для macOS від HisnLabs, що працює на пристрої. Його функція «Профіль агента» зараховує Hermes Agent до 19 агентів ШІ, яких розпізнає, і, оскільки Hermes Agent працює під python, впізнає його за скриптом, який виконує середовище, як «Профіль агента» робить для агентів на node, bun, deno і python. Дочірні процеси агента, наприклад shell, git чи curl, які він запускає, приписуються йому шляхом підйому ланцюжком батьківських процесів. Далі FireAI протягом перших 3 днів вивчає, з якими адресами Hermes Agent зазвичай зв’язується, групуючи їх за доменом, і в цей період нічого не позначає. Після цього перша за весь час адреса позначається в «Пропозиціях», у картці «Агенти ШІ» та у «Швидкому перегляді». Сплеск вивантаження теж позначається: година, за яку агент вивантажив щонайменше вчетверо більше, ніж за свою найактивнішу годину досі, і ніколи не менше ніж 25 MB.
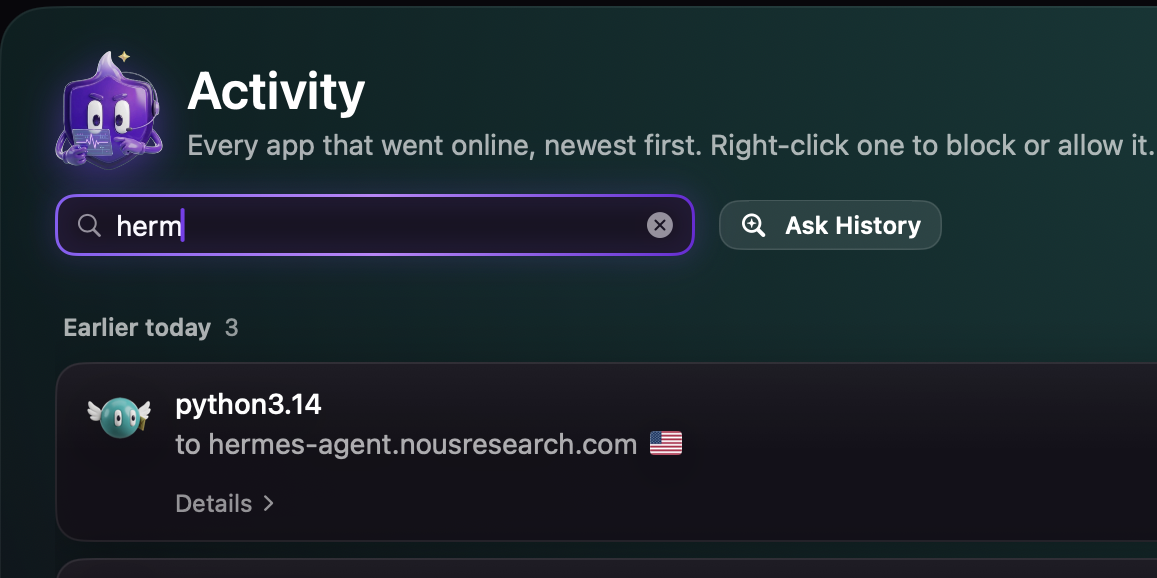
FireAI використовує лише метадані, імена хостів і кількість байтів, і ніколи не читає вмісту з’єднання. За замовчуванням він позначає й залишає рішення вам. У режимі безпеки «Профіль агента» він іде далі: після завершення навчання з’єднання з адресою поза базовою лінією блокується, доки ви не натиснете «Дозволити», а «Залишити заблокованим» перетворює це блокування на правило, що діє в усіх режимах.
Налаштування крок за кроком
- Установіть FireAI і завершіть початкове налаштування за інструкцією Встановлення та завершення налаштування.
- Користуйтеся Hermes Agent як зазвичай протягом 3 днів. FireAI вивчає його адреси у фоновому режимі й поки нічого не позначає.
- Відкрийте «Пропозиції» й знайдіть картку «Агенти ШІ». Коли з’явиться позначка, прочитайте речення простими словами, а потім у «Швидкому перегляді» проведіть ліворуч, щоб заблокувати, або праворуч, щоб вибрати «It’s fine».
- Якщо ви хочете обмежити агента місцями, якими він уже користується, виберіть «Профіль агента» в меню режимів безпеки поряд із «Дім», «Кав’ярня», «Параноя» та «Під атакою».
- Коли щось заблоковано, відкрийте картку «Агенти ШІ» й виберіть «Дозволити», щоб додати адресу до базової лінії, або «Залишити заблокованим», щоб створити правило блокування.
Обмеження
- FireAI не запобігає prompt injection. Він обмежує шкоду, позначаючи шлях, яким дані залишали б ваш Mac, і даючи змогу цей шлях заблокувати.
- FireAI не бачить запитів Hermes Agent, вмісту інструментів MCP, навичок чи того, які файли він читає, бо TLS приховує вміст, а FireAI не працює всередині агента.
- Hermes Agent зіставляється за назвою скрипта, тож FireAI позначає його міткою, а не перевіряє: лише Claude Code, Claude і Cursor звіряються з підписом свого розробника.
- Команди, які Hermes виконує в бекенді Docker чи віддаленому бекенді, відбуваються поза деревом процесів вашого Mac, тож FireAI бачить з’єднання від процесу Docker чи SSH, а не від команди всередині.
- FireAI не замінює власних схвалень, списків дозволених чи пісочниці Hermes і не перевіряє навичок, які той створює.
- Протягом триденного періоду навчання нічого не позначається, а сплески вивантаження позначаються, але не блокуються.
- Новий сервер у домені, яким агент уже користується, вважається відомим, бо адреси групуються за доменом.
Повний опис функції наведено в документації «Профілю агента». Пов’язаний посібник присвячено OpenClaw.
Інші агенти, яких розпізнає FireAI, мають власні посібники: Claude Code, настільний застосунок Claude, Cursor, застосунок ChatGPT для Mac, OpenAI Codex CLI, OpenClaw, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Goose, Crush, Windsurf, Kiro, Trae, Muse від Meta, будь-який агент ШІ, запущений через Python чи Node.
Яке місце тут посідають FireAI та HisnLabs
Hermes Agent може виконувати команди термінала від вашого імені. FireAI показує й може заблокувати, куди він підключиться далі.
FireAI — це власний продукт HisnLabs: ШІ-фаєрвол, який працює безпосередньо на вашому Mac. Він показує простою мовою кожне з’єднання, яке встановлюють ваші застосунки, і дає вам вирішувати, що покидає ваш Mac, — його ШІ працює локально, тож ваш трафік ніколи не надсилається ні нам, ні будь-кому іншому. Команда дослідників безпеки HisnLabs — саме вона підтримує точність цих рішень: каталогізує, які домени є звичайною телеметрією, а які — справжнім сервісом, відстежує країну та мережу за з’єднанням і навчає локальну модель (функцію FireAI Pilot) на реальних шаблонах трафіку — і нічого з цього не покидає ваш Mac.
Ви можете почитати про технічні рішення, що лежать в його основі, або спробувати FireAI протягом 17 днів на сторінці FireAI від HisnLabs.