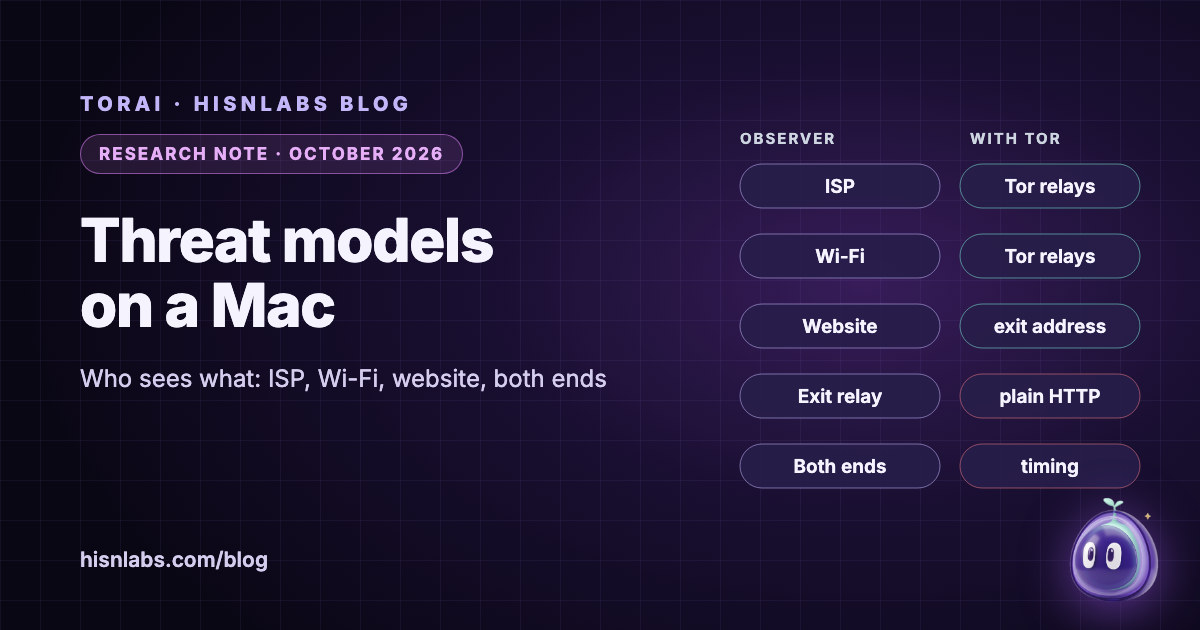
كثيرًا ما يُنصح الصحفيون والباحثون والناشطون بأن «يستخدموا Tor»، غير أن هذه النصيحة لا تكتسب معناها إلا حين تُربط بخصم محدّد. تطبّق هذه المذكرة منهجيةَ نمذجة التهديد التي يعرضها دليل «الدفاع الذاتي ضد المراقبة» الصادر عن مؤسسة الحدود الإلكترونية (EFF) على أربعة أطراف يعنيها العمل على جهاز Mac: مزوّد خدمة الإنترنت، ومشغّل شبكة Wi-Fi، والموقع أو الخدمة التي يُتّصل بها، ومراقبٌ قادر على رؤية طرفَي الاتصال معًا. ولكل طرف منها، تستخلص المذكرة من وثائق مشروع Tor نفسه ما الذي يغيّره Tor وما الذي يبقى على حاله، ثم تطبّق النتيجة على ثلاث حالات عمل: التواصل مع المصادر، والبحث في موقع معادٍ، والعمل عبر شبكة Wi-Fi في فندق أو مقهى.
الخلفية
تصف EFF نمذجة التهديد بأنها تحديد «what you need to protect and from whom you need to protect it» (ما الذي تحتاج إلى حمايته وممّن)، وتسمّي ذلك «the process of security planning» أي عملية التخطيط الأمني [1]. ويبني دليلها، الذي رُوجع آخر مرة في 27 تشرين الأول/أكتوبر 2023، الخطةَ على ستة أسئلة، أولها «What do I want to protect?» (ما الذي أريد حمايته؟) و«Who do I want to protect it from?» (ممّن أريد حمايته؟)، ثم: ما مدى سوء العواقب إن أخفقت؟ وما احتمال أن أحتاج إلى الحماية؟ وما مقدار العناء الذي أنا مستعد لتحمّله لتفادي العواقب المحتملة؟ ومن هم حلفائي؟ [1]. والخصم في تعريف الدليل هو «a person or entity that poses a threat to your assets» (شخص أو جهة تشكّل تهديدًا لأصولك)، وتمتد الأمثلة من «your boss» (رئيسك في العمل) و«law enforcement» (جهات إنفاذ القانون) إلى «your government, or a hacker on a public network» (حكومتك، أو مخترق على شبكة عامة) [1].
ويعتمد مجتمع هندسة الإنترنت الإطارَ نفسه على مستوى الشبكة كلها. فالوثيقة RFC 7258، التي نشرتها IETF في أيار/مايو 2014، تعرّف المراقبة الشاملة بأنها «widespread (and often covert) surveillance through intrusive gathering of protocol artefacts, including application content, or protocol metadata such as headers» (مراقبة واسعة النطاق، وخفية في الغالب، بجمع تطفّلي لآثار البروتوكولات، ومنها محتوى التطبيقات أو بياناتها الوصفية كالترويسات)، وتقرّر أنها «a technical attack that should be mitigated in the design of IETF protocols, where possible» (هجوم تقني ينبغي التخفيف منه في تصميم بروتوكولات IETF حيثما أمكن) [7]. وبالنسبة إلى الصحفي، كثيرًا ما لا يكون الأصل المراد حمايته مضمونَ القصة بل بياناتها الوصفية؛ إذ تنبّه EFF إلى أن البيانات الوصفية للاتصالات قد تتيح لطرف ثالث «to infer details about the contents of that communication even though they do not have access to that» (أن يستنتج تفاصيل عن مضمون الاتصال وإن لم يطّلع عليه) [10].
النتائج
مزوّد خدمة الإنترنت
من دون Tor، يلاحظ مشروع Tor أن «every router between sender and receiver learns that the sender is communicating with the receiver» (كل موجّه بين المرسل والمستقبل يعلم أن المرسل يتواصل مع المستقبل)، وأن «your local ISP is in the position to build a complete profile of your Internet usage» (مزوّدك المحلي في موقع يتيح له بناء صورة كاملة عن استخدامك للإنترنت) [3]. ومع Tor، فإن «all your local ISP can observe now is that you are communicating with Tor nodes» (كل ما يستطيع مزوّدك ملاحظته الآن هو أنك تتواصل مع عُقد Tor) [3]. غير أن استخدام Tor بحد ذاته يظل ظاهرًا؛ فدليل EFF عن Tor، الذي رُوجع آخر مرة في 28 كانون الثاني/يناير 2025، يحذّر من أن «anyone who can see your network activity can also see that you're using Tor» (كل من يرى نشاطك على الشبكة يرى أيضًا أنك تستخدم Tor) [2]. وتطرح لجنة حماية الصحفيين (CPJ) ملاحظة قريبة بشأن الشبكات الافتراضية الخاصة: «your ISP will log that you are connected to a VPN service, which could be an issue if VPNs are illegal in your country» (سيسجّل مزوّدك أنك متصل بخدمة VPN، وقد يكون ذلك مشكلة إن كانت هذه الخدمات محظورة في بلدك) [8].
مشغّل شبكة Wi-Fi
تقع شبكة الفندق أو المقهى أو المؤتمر في موقع مزوّد الإنترنت نفسه، بل أقرب منه خطوة. ويذكر مشروع Tor بين أهدافه أنه «prevents people watching your traffic locally (such as your ISP or someone with access to your home wifi or router) from learning what information you're fetching and where you're fetching it from» (يمنع من يراقب حركة بياناتك محليًا، كمزوّدك أو من يصل إلى شبكة Wi-Fi المنزلية أو الموجّه، من معرفة ما تجلبه من معلومات ومن أين) [3]. لكن ذلك لا يسري إلا على الحركة التي تمرّ فعلًا عبر Tor؛ إذ تنصّ صفحة الممارسات الفضلى لدى مشروع Tor على أن «Tor only protects applications that are properly configured to send their Internet traffic through Tor» (لا يحمي Tor إلا التطبيقات المضبوطة على نحو صحيح لإرسال حركتها عبره) [6]. أما سائر التطبيقات على الجهاز نفسه فتبقى مكشوفة للمشغّل كما كانت.
الموقع أو الخدمة
أول الأهداف الثلاثة المعلنة لـ Tor أنه «prevents websites and other services from learning your location» (يمنع المواقع والخدمات الأخرى من معرفة موقعك) [3]. لكنه لا يمنعها من معرفة الهوية: «If you sign in to that website, they still don't know your location but they know who you are» (إن سجّلت الدخول إلى الموقع فهو لا يعرف موقعك، لكنه يعرف من أنت)، ومن يقدّم اسمه أو بريده أو عنوانه أو رقم هاتفه يصبح «no longer anonymous to that website» (غير مجهول الهوية لدى ذلك الموقع) [6]. وتضيف EFF أن مثل هذا الموقع «will be able to identify you and may know that you're using Tor» (سيتمكن من التعرف إليك وقد يعلم أنك تستخدم Tor) [2]. وتعرض صفحة مشروع Tor التفاعلية عن HTTPS ما قد يظهر للمراقبين: الموقع المزار، واسم المستخدم وكلمة المرور، والبيانات المنقولة، والموقع الشبكي، وما إذا كان Tor مستخدمًا [5].
مُرحِّل الخروج
يضيف Tor مراقبًا لا وجود له في الاتصال المباشر، هو مُرحِّل الخروج الذي يتصل بالوجهة نيابةً عن المستخدم. تقول EFF: «it’s technically possible that Tor exit nodes may be monitored» (من الممكن تقنيًا أن تكون عُقد الخروج في Tor مراقَبة) [2]، ويوضح مشروع Tor أن «the encryption of your traffic to the final destination website depends on that website» (تشفير حركتك إلى الموقع الوجهة يتوقف على ذلك الموقع) [6]. ومن ثمّ فإن HTTPS جزء من نموذج التهديد، لا إضافة اختيارية.
مراقب عند الطرفين
يصرّح مشروع Tor بحدود تصميمه: «It is possible for an observer who can view both you and either the destination website or your Tor exit node to correlate timings of your traffic as it enters the Tor network and also as it exits. Tor does not defend against such a threat model.» (يمكن لمراقب يرى المستخدم ويرى إمّا الموقع الوجهة وإمّا عقدة الخروج أن يربط بين توقيتات الحركة عند دخولها شبكة Tor وعند خروجها منها، ولا يدافع Tor ضد نموذج التهديد هذا) [4]. وتذكر الصفحة نفسها أن هذه المراقبة تفيد أساسًا «to verify that parties already suspected of communicating with one another are doing so» (في التحقق من أن أطرافًا يُشتبه أصلًا في تواصلها تتواصل فعلًا)، وتضيف تحذيرًا عمليًا: لأن Tor يعيد استخدام الدوائر لعدة اتصالات TCP، «it is possible to associate non anonymous and anonymous traffic at a given exit node, so be careful about what applications you run concurrently over Tor» (يمكن الربط بين حركة مجهولة وأخرى غير مجهولة عند عقدة خروج واحدة، فاحذر من التطبيقات التي تشغّلها معًا عبر Tor) [4].
ما لا تبلغه أي أداة شبكية
ثمة مخاطر تقع خارج الشبكة كليًا. يحذّر دليل EFF عن Tor من أن «some documents may include internet-connected resources that may be downloaded when you open the document outside of Tor, which could reveal your IP address» (بعض المستندات قد تتضمن موارد متصلة بالإنترنت تُنزَّل حين يُفتح المستند خارج Tor، ما قد يكشف عنوان IP) [2]، ويذكّر دليله عن البيانات الوصفية بأن بيانات الملفات قد تتضمن «when a file was created, by who» (متى أُنشئ الملف ومن أنشأه) و«the location the photograph was taken» (المكان الذي التُقطت فيه الصورة) [10]. وتجعل عُدّة CPJ، المحدّثة في 20 شباط/فبراير 2026، نقطةَ البدء للصحفيين أن يفكروا «about the information they are responsible for» (في المعلومات التي يتحمّلون مسؤوليتها) [8]. فالجهاز المخترَق، والملف الذي يحمل اسم كاتبه، والحساب الذي سُجّل الدخول إليه، لا يتغيّر شيء منها بتغيّر المسار الذي تسلكه الحزم.
| المراقب | تطبيق يتصل مباشرة | تطبيق موجَّه عبر Tor | ما لا يغيّره Tor |
|---|---|---|---|
| مزوّد خدمة الإنترنت | كل وجهة وكل اسم يُستعلم عنه | أن الجهاز يتصل بمُرحِّلات Tor فقط | استخدام Tor، ووقته وحجمه |
| مشغّل Wi-Fi في فندق أو مقهى | كل وجهة وكل اسم يُستعلم عنه | أن الجهاز يتصل بمُرحِّلات Tor فقط | حركة التطبيقات غير الموجَّهة عبر Tor |
| الموقع أو الخدمة | عنوان IP والموقع التقريبي | عنوان مُرحِّل خروج في Tor | تسجيل الدخول، وملفات تعريف الارتباط، والبصمة، وما تُرسله |
| مُرحِّل الخروج | ليس على المسار | الوجهة، والمحتوى غير المشفّر من طرف إلى طرف | HTTPS هو ما يحدّد ما يمكنه قراءته |
| مراقب عند الطرفين | كل شيء | يستطيع الربط بين التوقيتات عند الدخول والخروج | لا يدافع Tor ضده |
الآثار على الصحفيين والباحثين والناشطين
التواصل مع المصادر. كثيرًا ما يكمن الخطر في السجلّ الذي يثبت وقوع التواصل أكثر مما يكمن في الرسالة ذاتها. ودليل SecureDrop للمصادر، الصادر عن مؤسسة حرية الصحافة (Freedom of the Press Foundation)، صريح بشأن الشبكة: «DO NOT access SecureDrop on your employer’s network» (لا تدخل إلى SecureDrop من شبكة جهة عملك)، و«DO NOT access SecureDrop using your employer’s hardware» (ولا من أجهزتها)، و«DO NOT access SecureDrop on your home internet network» (ولا من شبكة الإنترنت المنزلية) [9]. والمنطق نفسه ينطبق على جانب الصحفي: فمزوّد الإنترنت أو شبكة جهة العمل التي ترى اتصالًا مباشرًا بخادم يخصّ جهة اتصال تعلم بوجود العلاقة، في حين يقلّص Tor ما تراه إلى مجرد استخدام Tor [3].
البحث في موقع معادٍ. قد لا يريد الباحث الذي يدرس منتدى أو شبكة تضليل أو بنية تحتية لمجموعة ما أن ترى تلك الجهة عنوانَ مؤسسته في سجلات خوادمها. وهذه هي الحالة التي يعالجها Tor على نحو مباشر، بإخفاء الموقع عن الخدمة [3]. لكن فائدته تنتهي لحظةَ يسجّل الباحث الدخول بحساب شخصي، أو يفتح مستندًا منزَّلًا خارج المتصفح [2] [6].
العمل عبر شبكة Wi-Fi في فندق أو مقهى. تدرج EFF «a hacker on a public network» (مخترقًا على شبكة عامة) بين الخصوم المعتادين [1]. وعلى الشبكة المشتركة لا يكون السؤال أيّ موقع يرى المستخدم، بل أيّ مراقب محلي يرى كل تطبيقات الجهاز في آن واحد: فالبريد والدردشة والتخزين السحابي وأدوات البحث تترك وجهاتها واستعلامات أسمائها على تلك الشبكة ما لم تُوجَّه. والإجابة تبدأ بجرد التطبيقات التي تتصل بخوادم بعينها، وهو السؤال الأول من الخطة الأمنية مطبّقًا على الجهاز نفسه [1].
التوصيات
- دوّن أسئلة الخطة الأمنية الستة لدى EFF لكل مشروع، وسمِّ الخصم: مزوّد الإنترنت، أو جهة العمل، أو مشغّل الشبكة، أو الخدمة، أو دولة قادرة على رؤية الطرفين.
- استخدم متصفح Tor للبحث على الويب حين يجب أن تبقى هويتك منفصلة عن تصفّحك؛ فهو مصمَّم ليجعل المتصفحات متشابهة، وهذا ما لا تستطيعه أداة شبكية.
- وجّه عبر Tor التطبيقات الأخرى التي تتصل بخوادم حساسة، وأبقِ التطبيقات التي تحمل حساباتك الحقيقية على مسار منفصل عن البحث المجهول، لأن الدوائر قد تتشارك عقدة خروج واحدة.
- لا تسجّل الدخول إلى حساباتك الشخصية في جلسة يُراد لها أن تكون مجهولة؛ فتسجيل الدخول يعرّف الخدمةَ بك أيًّا كان المسار.
- فضّل HTTPS في كل مكان؛ فمُرحِّل الخروج يستطيع قراءة ما لم يُشفَّر من طرف إلى طرف.
- افتح المستندات المنزَّلة دون اتصال بالشبكة، وتحقّق من البيانات الوصفية للملفات قبل نشرها أو إرسالها.
- إن كان مجرد رؤيتك تستخدم Tor ينطوي على خطر، فخذ ذلك في الحسبان: شبكتك ترى أنك تستخدم Tor.
صلة الموضوع بـ TorAi
TorAi تطبيق من HisnLabs لنظام macOS، وإصداره 0.1.1 متاح لنظام macOS 15 أو أحدث. وصلته بهذا الموضوع هي الثغرة التي تصفها EFF: «Other apps or services installed on your device will not be routed through Tor» (التطبيقات أو الخدمات الأخرى المثبّتة على جهازك لن تُوجَّه عبر Tor) [2]. يمرّر TorAi التطبيقات التي يختارها المستخدم عبر Tor، لكلٍّ منها دائرته، فترى الخوادم التي تصل إليها عنوانَ مُرحِّل خروج في Tor، وترى الشبكة المحلية اتصالات بمُرحِّلات Tor. وهو مبني على مبدأ الإغلاق عند الإخفاق: ما دام Tor غير جاهز تُحجب التطبيقات الموجَّهة، ولا تُرسَل أبدًا خارجه. وتمرّ استعلامات DNS للتطبيقات الموجَّهة، وكل استعلام عن نطاق .onion، عبر Tor، بينما لا تذهب استعلامات التطبيقات الأخرى إلى Tor إطلاقًا. أما حركة UDP غير DNS، بما فيها QUIC والمكالمات والألعاب، فتُحجب للتطبيقات الموجَّهة بدل أن تتسرّب. ويرفض المستوى «أكثر أمانًا» (Safer) بروتوكول HTTP غير المشفّر ويُبقي قائمة قصيرة من المنافذ المفتوحة، أما المستوى «الأكثر أمانًا» (Safest) فيمرّر كل التطبيقات عبر Tor ولا يُبقي مفتوحًا إلا المنفذ 443. ويتلقى أي متصفح غير متصفح Tor تحذيرًا صريحًا بشأن البصمة، ويُترك متصفح Tor افتراضيًا على شبكة Tor الخاصة به. أما الأماكن التي تتصل بها التطبيقات الموجَّهة فتُحفظ في الذاكرة فقط، وتُحذف بعد عشر دقائق ولا تُكتب على القرص أبدًا، ولا يرسل TorAi أي بيانات قياس عن بُعد.
وما لا يفعله TorAi يتّضح من الجدول أعلاه. فهو لا يجعل من يسجّل الدخول مجهول الهوية: الحسابات وملفات تعريف الارتباط والبصمات تظل تعرّف بالمستخدم، وتوصي صفحته نفسها بمتصفح Tor للتصفح المجهول. ولا يُخفي عن الشبكة أن Tor مستخدَم، والجسور (bridges)، التي تساعد على الشبكات التي تحجب Tor، ليست في الإصدار الحالي. ولا يدافع ضد مراقب يرى طرفَي الاتصال. ولا يحمي جهاز Mac مخترَقًا، ولا يزيل البيانات الوصفية من الملفات، ولا يغيّر ما يرسله أي تطبيق عن مستخدمه. التفاصيل في صفحة TorAi.
حدود هذه المذكرة
تلخّص هذه المذكرة إرشادات منشورة من EFF ومشروع Tor ولجنة حماية الصحفيين ومؤسسة حرية الصحافة؛ ولا تقيّم غرفة أخبار أو بلدًا أو خصمًا بعينه، ولا تتناول الخطر القانوني لاستخدام Tor أو VPN، وهو يختلف من ولاية قضائية إلى أخرى. والمراقبون في الجدول مبسَّطون: فقد تكون الدولة مزوّدَ الإنترنت ومشغّلَ الشبكة والخدمةَ في آن واحد. وتُراجَع صفحات الإرشاد بمرور الوقت، والتواريخ المذكورة هي الظاهرة على الصفحات حين قُرئت في 8 تشرين الأول/أكتوبر 2026. ويُوصف سلوك TorAi استنادًا إلى ملاحظات إصداره واختبارات HisnLabs نفسها، لا إلى تدقيق مستقل، وHisnLabs هي من تصنع TorAi، وهو أمر ينبغي للقارئ أن يأخذه في الحسبان. للاستزادة: ما يخفيه Tor وما لا يخفيه وتوجيه التطبيقات عبر Tor كلٌّ على حدة في macOS.
دور FireAI وHisnLabs
لا يمرّر FireAI شيئًا عبر Tor. ما يفعله هو أن يُظهر أيّ تطبيق على جهاز Mac يفتح أيّ اتصال، ويتيح لك حجبه؛ وهذا هو الجرد الذي تبدأ منه أي خطة أمنية، قبل تحديد التطبيقات التي ينبغي أن تمرّ عبر Tor.
FireAI هو منتج HisnLabs نفسها: جدار حماية بذكاء اصطناعي يعمل على جهاز Mac مباشرة. يعرض بلغة واضحة كل اتصال تجريه تطبيقاتك، ويترك لك القرار فيما يخرج من جهازك — ذكاؤه الاصطناعي يعمل محليًا، فلا يُرسَل ترافيكك إلينا ولا إلى أي جهة أخرى أبدًا. فريق أبحاث الأمن في HisnLabs هو من يحافظ على دقة هذه القرارات: يصنّف النطاقات بين قياس عن بُعد عادي وخدمة حقيقية، ويتتبّع بلد وشبكة كل اتصال، ويدرّب النموذج المحلي (ميزة FireAI Pilot) على حركة اتصال حقيقية، دون أن يغادر أي شيء جهاز Mac.
يمكنك الاطلاع على القرارات التقنية وراء ذلك، أو تجربة FireAI لمدة 17 يومًا، على FireAI من HisnLabs.