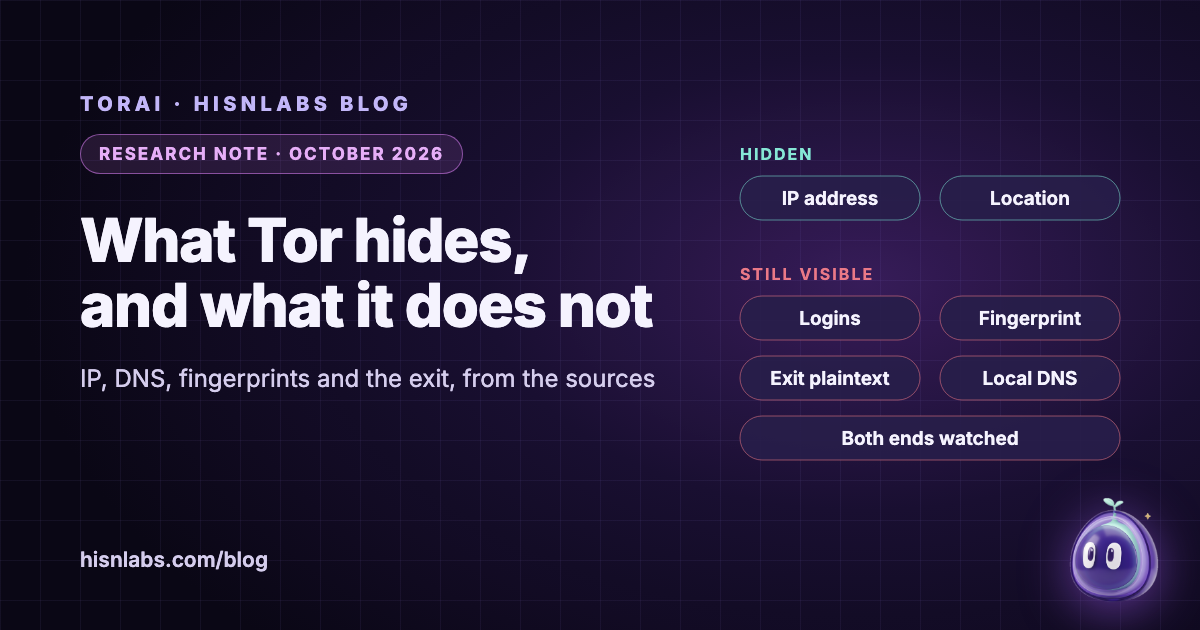
يغيّر Tor هوية من يستطيع ربطك بما تفعله على الإنترنت، لكنه يغيّر أقل مما توحي به سمعته. تعرض هذه المذكرة، استنادًا إلى الورقة التأسيسية لتصميم Tor وإرشادات مشروع Tor نفسه ودراسات قياس محكّمة، أيّ المعرِّفات يزيلها Tor من الاتصال وأيّها يتركها في مكانها. باختصار: لم يعد الخادم الذي تصل إليه يرى عنوان IP الخاص بك، ولا يرى أي مُرحِّل منفرد طرفَي المسار معًا. أما الحسابات التي تسجّل الدخول إليها، وبصمة برامجك، والمحتوى غير المشفّر عند مُرحِّل الخروج، واستعلامات DNS التي تُجرى خارج Tor، والخصم القادر على مراقبة الطرفين، فكلها خارج ما صُمّم Tor للتعامل معه. وتختم المذكرة بما يعنيه ذلك لتمرير تطبيقات Mac كاملة عبر Tor بدل استخدام متصفح Tor، وبما يغيّره TorAi، وهو تطبيق من HisnLabs لنظام macOS، وما لا يغيّره.
الخلفية
يصف Tor نفسه في ورقته التأسيسية بأنه «خدمة اتصال مجهولة الهوية منخفضة زمن الاستجابة تقوم على الدوائر» [1]. يبني عميل Tor دائرة عبر ثلاثة مُرحِّلات يديرها متطوعون، تُسمّى عادةً الحارس والوسيط والمخرج، ويغلّف كل رسالة بطبقة تشفير لكل مُرحِّل. وكل مُرحِّل «يعرف سابقه ولاحقه، ولا يعرف أي عقدة أخرى في الدائرة» [1]. ومُرحِّل الخروج هو الذي يفتح في النهاية الاتصال بالخادم المقصود. ويحمل التصميم بروتوكول TCP: إذ «يضاعف Tor عدة تدفقات TCP على كل دائرة»، مما أتاح لمؤلفيه «دعم معظم البرامج القائمة على TCP دون تعديل» [1].
هذه البنية هي التي تحدّد الحماية. فالحارس يعرف عنوانك لكنه لا يعرف وجهتك، والمخرج يعرف الوجهة لكنه لا يعرف عنوانك، والوجهة لا ترى إلا المخرج. وكل ما يلي في هذه المذكرة ينبع من سؤال واحد: أيّ المعرِّفات تنتقل خارج هذا الترتيب؟
النتائج
عنوان IP: مخفيّ عن الوجهة
يرى الخادم الذي تصل إليه عنوان مُرحِّل خروج في شبكة Tor، لا عنوانك. ويرى مزوّد الإنترنت والشبكة المحلية أنك تتصل بـ Tor، لكنهما لا يريان الخادم الذي تصل إليه من خلاله. هذه هي الخاصية التي يقدّمها Tor بأكبر قدر من الموثوقية، وهي ما يقصده معظم الناس حين يقولون إن Tor «يخفيهم».
DNS: مخفيّ فقط حين يمرّ الاستعلام عبر Tor
يبدأ الاتصال عادةً باستعلام DNS يحوّل الاسم إلى عنوان. فإذا سلّم التطبيق الاسم إلى Tor، تولّى مُرحِّل الخروج حلّه ولم تعرف الشبكة المحلية شيئًا. أما إذا حلّ التطبيق الاسم بنفسه أولًا، فإن الاستعلام يذهب إلى المحلِّل المعتاد للشبكة التي تتصل بها، فيعرف هذا المحلِّل الموقع الذي توشك على زيارته، مع أن الاتصال نفسه يمرّ عبر Tor. ويتضمن دليل tor خيارات لكشف ذلك: فالخيار SafeSocks يرفض الطلبات التي تُجرى «دون حلّ DNS عن بُعد»، والخيار TestSocks «يساعد على تحديد ما إذا كان تطبيق يستخدم Tor يسرّب طلبات DNS» [7].
وحتى الاستعلامات التي تمرّ عبر Tor ليست غير مرئية. فقد وجد Greschbach وزملاؤه أن «محلِّل DNS التابع لـ Google يرصد ما يقارب 40 في المئة من جميع طلبات DNS الخارجة من شبكة Tor»، وأن طلبات DNS كثيرًا ما تعبر شبكات لا تعبرها اتصالات TCP المقابلة، وأن الجمع بين رصد DNS وبصمة المواقع يمكن أن يحدّد المواقع المزارة «بدقة تامة، ولا سيما المواقع الأقل شهرة» [5].
تسجيلات الدخول والمحتوى: غير مخفية
يخفي Tor مكانك، لا من تقول إنك هو. ويقول مشروع Tor ذلك صراحةً: «إذا سجّلت الدخول إلى ذلك الموقع، فلن يعرف مكانك، لكنه سيعرف من أنت» [2]. وتشير الصفحة نفسها إلى أن «Tor يشفّر حركتك إلى شبكة Tor وداخلها، لكن تشفير حركتك إلى الموقع الوجهة يتوقف على ذلك الموقع» [2]: فمن دون HTTPS يقرأ مُرحِّل الخروج المحتوى. والورقة التأسيسية صريحة في أن طبقة التطبيق خارج نطاقها: «لا يوفّر Tor توحيدًا للبروتوكولات»، ولا بدّ من أن «يُقرن Tor بوكيل تصفية مثل Privoxy» لإزالة البيانات المعرِّفة من بروتوكولات التطبيقات [1].
البصمات: يخفيها متصفح Tor، لا Tor نفسه
تكشف البرامج هويتها عبر تفاصيل صغيرة كثيرة. ففي دراسة لمتصفحات زارت موقع اختبار تابعًا لمؤسسة EFF، قاس Eckersley أن بصمة المتصفح تحمل «ما لا يقل عن 18.1 بت من الإنتروبيا»، أي أن متصفحًا يُختار عشوائيًا لا يشاركه بصمته إلا متصفح واحد من كل 286,777 متصفحًا [4]. ويلاحظ مشروع Tor أن «معظم المتصفحات تُنشئ دون قصد بصمة فريدة لكل مستخدم يمكن تتبّعها عبر الإنترنت» [3]. ويواجه متصفح Tor ذلك بإجراءات منها الإبلاغ عن كل إصدارات macOS على أنها إصدار واحد، و«التأطير» الذي يضيف هوامش حتى تقع أحجام النوافذ في فئات شائعة قليلة [3]. هذه الإجراءات موجودة في المتصفح، لا في شبكة Tor. وأي تطبيق آخر يُمرَّر عبر Tor يظل يقدّم وكيل المستخدم الخاص به ومعرِّفات جهازه وسلوكه.
تطبيقات تخرج عن Tor
«لا يحمي Tor إلا التطبيقات المهيّأة تهيئة صحيحة لإرسال حركتها على الإنترنت عبر Tor» [2]. ويحذّر مشروع Tor من أن الإضافات «يمكن التلاعب بها لكشف عنوان IP الخاص بك»، ومن أن المستندات التي تُنزَّل «قد تحتوي على موارد إنترنت سيُنزّلها خارج Tor التطبيقُ الذي يفتحها» [2]. فالحماية تُمنح لكل تطبيق على حدة، وعملية مساعدة واحدة تتصل مباشرة تُبطلها في كل ما ترسله تلك العملية.
الربط بين الطرفين: خارج نموذج التهديد
أعلن مؤلفو Tor منذ البداية أن «Tor لا يدّعي أنه يحلّ تمامًا هجمات التوقيت أو التقاطع بين الطرفين» [1]. ولاحقًا وضع Johnson وزملاؤه نموذجًا لخصوم يسيطرون على مُرحِّلات أو أنظمة مستقلة أو نقاط تبادل إنترنت، وذكّروا بأن «Tor معروف بعدم أمانه أمام خصم يستطيع مراقبة حركة المستخدم عند دخولها شبكة إخفاء الهوية وعند خروجها منها»، وخلصوا إلى أن «مستخدمي Tor أكثر عرضة للاختراق بكثير مما أشارت إليه الأعمال السابقة» [6].
| المعرِّف | هل يخفيه Tor؟ | الشرط |
|---|---|---|
| عنوان IP الخاص بك، عن الوجهة | نعم | ترى الوجهة مُرحِّل الخروج |
| الوجهة، عن شبكتك المحلية | نعم | فقط إذا مرّ DNS أيضًا عبر Tor |
| استعلامات DNS | جزئيًا | الاستعلامات المحلية تتسرّب؛ واستعلامات المخرج يراها محلِّله |
| تسجيلات الدخول إلى الحسابات | لا | يعرف الموقع من أنت |
| المحتوى | فقط مع التشفير من طرف إلى طرف | من دون HTTPS يقرؤه المخرج |
| بصمة البرنامج | في متصفح Tor فقط | التطبيقات الأخرى ترسل بصمتها الخاصة |
| مراقبة الدخول والخروج معًا | لا | الربط بين الطرفين خارج التصميم |
الآثار على مستخدمي Mac
متصفح Tor و«تطبيق يُمرَّر عبر Tor» شيئان مختلفان. فمتصفح Tor يجمع شبكة Tor مع متصفح مبنيّ ليبدو مطابقًا لكل نسخة أخرى منه. أما تمرير تطبيق عادي، كبرنامج بريد أو تطبيق محادثة أو أداة ذكاء اصطناعي، عبر Tor فلا يغيّر إلا طبقة الشبكة: يكفّ الخادم عن معرفة عنوانك، وتكفّ شبكتك عن معرفة الخادم، لكن التطبيق يظل يسجّل الدخول ويرسل معرِّفات جهازه ويتصرف كما هو. لذا فإن تمرير التطبيق كاملًا يناسب أهدافًا مثل «ألّا يعرف هذا الخادم مكاني» أو «ألّا تعرف شبكة Wi-Fi هذه الخدمات التي أستخدمها»، ولا يناسب البقاء غير قابل للربط بحساب سجّلت الدخول إليه.
وثمة تفصيلان آخران مهمّان حين تتشارك عدة تطبيقات شبكة Tor. فإذا تشاركت دائرة واحدة، رآها مخرج واحد كلها في آن واحد واستطاع الربط بينها. ويستطيع tor الفصل بينها: فمع الخيار IsolateSOCKSAuth، وهو «مفعّل افتراضيًا»، لا «يشارك الدوائر مع تدفقات قُدّمت لها بيانات مصادقة SOCKS مختلفة» [7]. ولأن Tor يحمل TCP، فإن الحركة التي ليست TCP، ومنها QUIC فوق UDP، إما أن تُحجب وإما أن تغادر جهاز Mac خارج Tor.
التوصيات
- للتصفح حين يكون إخفاء الهوية مهمًا، استخدم متصفح Tor: فدفاعاته ضد البصمة لا مقابل لها حين يُمرَّر تطبيق آخر عبر Tor.
- لا تسجّل الدخول إلى حساباتك الشخصية عبر Tor إذا كان الهدف ألّا يُربط الحساب بالنشاط.
- تأكّد من أن استعلامات الأسماء تمرّ عبر Tor (حلّ DNS عن بُعد)، وافحص الاتصال بصفحة الفحص التابعة لمشروع Tor.
- عامِل مُرحِّل الخروج على أنه غير موثوق: استخدم HTTPS أو تشفيرًا آخر من طرف إلى طرف لكل ما هو حساس.
- لا تفتح المستندات التي نزّلتها عبر Tor وجهاز Mac متصل بالإنترنت.
- أبقِ التطبيقات منفصلة على دوائر مختلفة، واحجب الحركة التي لا يستطيع Tor حملها بدل تركها تمرّ مباشرة.
- لا تعتمد على Tor في مواجهة خصم قادر على مراقبة اتصالك والوجهة معًا.
صلة ذلك بـ TorAi
TorAi تطبيق من HisnLabs لنظام macOS، وقد صدر الإصدار 0.1.0، وهو أول إصدار عام له. تصف صفحته «Split Mesh» بثلاثة أوضاع: متوقف، وتطبيقات مختارة، وكل الحركة؛ ودائرة Tor لكل تطبيق، تتبعها العمليات المساعدة للتطبيق؛ وتصميمًا يُغلق عند الفشل، فتُحجب التطبيقات الموجّهة بدل أن تُرسل خارج Tor حين لا يكون Tor جاهزًا؛ وحمل TCP وDNS فقط، مع حجب بقية حركة UDP، ومنها QUIC. وتبقى الشبكة المحلية مباشرة. وتمرّ استعلامات DNS للتطبيقات الموجّهة، وكل استعلام .onion، عبر Tor أيضًا، في حين تحتفظ التطبيقات الأخرى بمحلِّلها. ويستخدم زر «افحص اتصالي» صفحة الفحص التابعة لمشروع Tor. التفاصيل في صفحة TorAi.
لا يغيّر TorAi الحدود الموصوفة أعلاه، وصفحته تقول ذلك: تسجيلات الدخول والبصمات تظل تكشف هويتك، ومُرحِّل الخروج يظل يرى الحركة غير المشفّرة، والاتصالات أبطأ، ولا دفاع ضد الربط بين الطرفين. ولتصفح الويب توصي الصفحة نفسها بمتصفح Tor.
القيود
تعتمد هذه المذكرة على وثائق ودراسات منشورة لا على قياسات جديدة. والدراسات لقطات زمنية: بيانات البصمة تعود إلى عام 2010، ونموذج الربط إلى عام 2013، وقياسات DNS إلى عام 2016، وقد تغيّرت شبكة Tor والمتصفحات والمحلِّلات منذ ذلك الحين. وكانت عيّنة Eckersley مؤلفة من زوار اختاروا بأنفسهم زيارة موقع اختبار للخصوصية. ووصف TorAi هنا مأخوذ من صفحة المنتج وملاحظات الإصدار، لا من قياس مستقل، وHisnLabs هي التي تصنع TorAi، وهذا ما ينبغي للقارئ أن يضعه في الحسبان. للاستزادة: درسا جامعة FireAI عن كيف يعمل Tor وما الذي يحميه ومن يرى استعلامات DNS الخاصة بك، والمقال ما بعد VPN.
دور FireAI وHisnLabs
لا يمرّر FireAI أي شيء عبر Tor. ما يفعله هو أن يُظهر أي تطبيق على جهاز Mac يفتح أي اتصال، ويتيح لك حجبه: وهي الرؤية لكل تطبيق على حدة التي تحتاج إليها قبل أن تقرّر ما الذي ينبغي أن يمرّ عبر Tor أصلًا.
FireAI هو منتج HisnLabs نفسها: جدار حماية بذكاء اصطناعي يعمل على جهاز Mac مباشرة. يعرض بلغة واضحة كل اتصال تجريه تطبيقاتك، ويترك لك القرار فيما يخرج من جهازك — ذكاؤه الاصطناعي يعمل محليًا، فلا يُرسَل ترافيكك إلينا ولا إلى أي جهة أخرى أبدًا. فريق أبحاث الأمن في HisnLabs هو من يحافظ على دقة هذه القرارات: يصنّف النطاقات بين قياس عن بُعد عادي وخدمة حقيقية، ويتتبّع بلد وشبكة كل اتصال، ويدرّب النموذج المحلي (ميزة FireAI Pilot) على حركة اتصال حقيقية، دون أن يغادر أي شيء جهاز Mac.
يمكنك الاطلاع على القرارات التقنية وراء ذلك، أو تجربة FireAI لمدة 17 يومًا، على FireAI من HisnLabs.