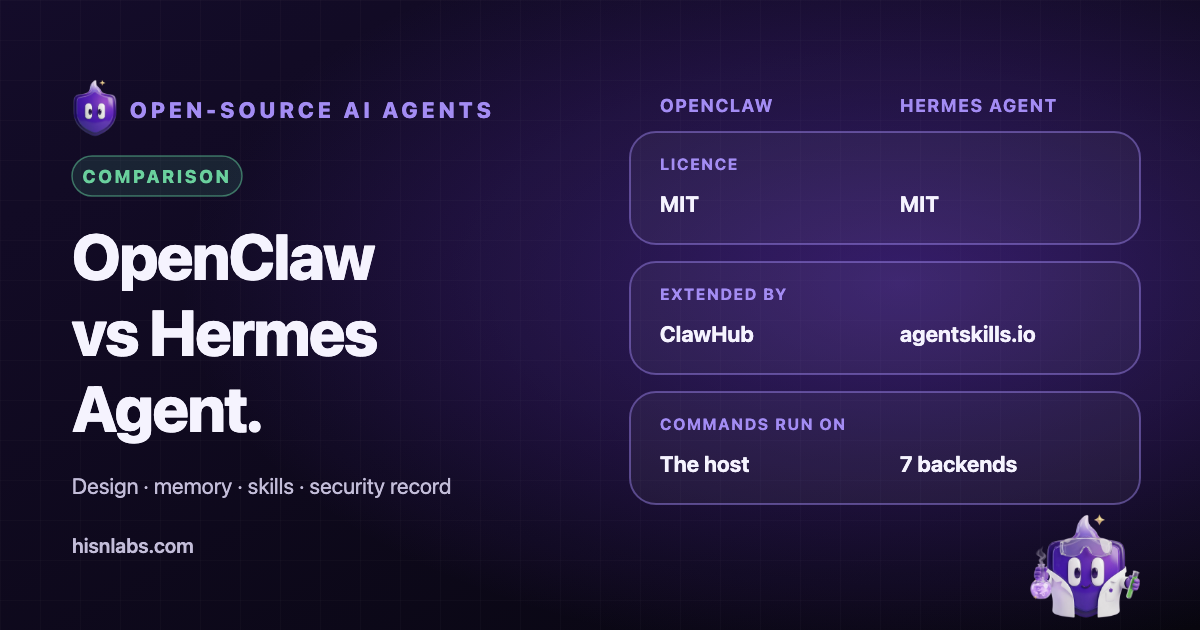
OpenClaw ve Hermes Agent, kullanıcının kendi bilgisayarında ya da sunucusunda çalışan, talimatları mesajlaşma uygulamaları üzerinden alan ve onları çalıştıran hesabın izinleriyle hareket eden iki açık kaynaklı kişisel yapay zekâ ajanıdır. Her ikisi de MIT lisansıyla yayımlanır. Kökenleri, öğrendiklerini saklama biçimleri ve güvenlik denetimlerinin düzenlenişi bakımından farklılaşırlar. Bu makale, projelerin kendi belgelerini ve yayımlanmış güvenlik haberlerini kullanarak ikisini karşılaştırır ve kaynakların çeliştiği ya da hiçbir şey söylemediği yerleri belirtir.
Arka plan
Kişisel bir ajan, araçlara bağlanmış bir dil modelidir. Model yalnızca yanıt vermez; kullanıcı adına kabuk komutları çalıştırır, dosya okur ve yazar, bir tarayıcıyı yönetir ve mesaj gönderir. Modelin talimatları kullanıcıdan gelebilir, ancak ajanın çalışırken okuduğu bir web sayfası, bir e-posta ya da bir sohbet mesajı gibi herhangi bir metinden de gelebilir. İstem enjeksiyonu adı verilen bu özellik, iki projenin belgelerinin de güvenlik rehberliği vermesinin ve aşağıdaki olayların önem taşımasının nedenidir.
Her proje nedir
OpenClaw kendini, kullanıcının kendi bilgisayarında çalışan ve yirmiden fazla mesajlaşma platformuna bağlanan açık kaynaklı bir yapay zekâ asistanı olarak tanımlar. README dosyası Peter Steinberger’i ve topluluğu anar ve projenin, orada bağımsız bir 501(c)(3) kâr amacı gütmeyen kuruluş olarak tanımlanan OpenClaw Foundation tarafından yönetildiğini, ücretli bir katmanı ya da barındırılan bir hizmeti olmadığını belirtir [1]. Projenin önceki adları Clawdbot ve ardından Moltbot idi; TechCrunch 15 Şubat 2026’da Steinberger’in OpenAI’a katıldığını ve OpenAI’ın üst yöneticisinin sözleriyle OpenClaw’un “OpenAI’ın desteklemeye devam edeceği açık kaynaklı bir proje olarak bir vakıfta yaşayacağını” bildirdi [3].
Hermes Agent, deposunda onu deneyimden skill’ler oluşturan ve oturumlar boyunca kullanıcının bir modelini kuran yerleşik bir öğrenme döngüsüne sahip, kendini geliştiren bir ajan olarak tanımlayan Nous Research tarafından geliştirilir [9]. Belgeleri desteklenen platformlar olarak Linux, macOS, WSL2, yerel Windows, NixOS ve Android’i (Termux) listeler [10]. Depo MIT lisansını belirtir. Bu makale için getirilen kaynaklar Hermes Agent’ın ilk sürüm tarihi için güvenilir bir bilgi vermez; bu nedenle burada bir tarih belirtilmemiştir.
Mimari ve bilgisayardaki erişim alanı
OpenClaw, oturumları, araçları, olayları ve kanal bağlantılarını yöneten yerel bir denetim düzlemi olan bir Gateway etrafında düzenlenmiştir; buna bir denetim arayüzü, bir komut satırı istemcisi ve ses, tuval, kamera ve cihaz üzerindeki eylemler için yardımcı uygulamalar eşlik eder [1]. Censys, Gateway’in tasarım gereği yerel olarak 18789 numaralı TCP bağlantı noktasını dinlediğini ve doğrudan internete açılmak yerine yerel erişim ya da bir SSH tüneli için tasarlandığını belgeledi [4]. OpenClaw belgeleri, olağan bir ana makine kurulumunda Gateway’in geri döngü adresine bağlandığını ve sanal alan yapılandırılmadıkça araçların ana makinede çalıştığını belirtir [2].
Hermes Agent, mesajlaşma platformları için tek bir ağ geçidi süreci çalıştırır ve komutların yürütüldüğü yeri ajanın çalıştığı yerden ayırır. Deposu yedi terminal arka ucu listeler: local, Docker, SSH, Singularity, Modal, Daytona ve Vercel Sandbox [9]. Belgeler; web araması, içerik çıkarma, gezinme, görü ve dosya işlemlerini kapsayan altmıştan fazla yerleşik aracı ve Model Context Protocol sunucularına bağlantıları listeler [10]. Yerel arka uçta komutlar kullanıcı olarak çalışır; bir kapsayıcı ya da uzak arka uçta ise başka bir yerde çalışır.
Genişletme, bellek ve modeller
OpenClaw, bir eklenti SDK’sıyla oluşturulan ve herkese açık kayıt deposu ClawHub üzerinden paylaşılan araçlar, skill’ler ve eklentilerle genişletilir [1]. Hermes Agent, açık agentskills.io standardını izleyen ve ajanın karmaşık görevlerden sonra kendisinin de yazıp iyileştirebildiği skill’ler kullanır [9]. Bu fark tedarik zinciri riski açısından önemlidir: OpenClaw’un skill’leri çoğunlukla herkese açık bir kayıt deposundan gelirken Hermes Agent’ın skill’leri kısmen ajanın kendi oturumlarından ürettiği içeriktir.
Bellek konusunda OpenClaw, kullanıcı durumunun, belleğin ve kimlik bilgilerinin OpenClaw sunucularında değil, kullanıcının donanımında bulunduğunu belirtir [1]. Hermes Agent kalıcı bellek ve kullanıcı profilleri tutar ve geçmiş konuşmaları, dil modeliyle özetlemeyle birleştirilmiş tam metin (FTS5) oturum aramasıyla hatırlar [9]. Her iki proje de modelden bağımsızdır. OpenClaw, barındırılan ve yerel model sağlayıcılarıyla birbirinin yerine geçebilen eklentiler olarak çalışır [1]; Hermes Agent ise tek bir komutla değiştirilebilen Nous Portal, OpenRouter, OpenAI ve özel uç noktaları listeler [9]. İstemlerin ve dosya içeriklerinin nereye gideceğini hangi sağlayıcının kullanıldığı belirler ve iki proje de bunu değiştiremez.
Belgelendiği hâliyle güvenlik modeli
OpenClaw belgeleri, Gateway başına tek bir güvenilir sınır tanımlar ve bunun birbirine düşman kullanıcılar arasında bir güvenlik sınırı olmadığını söyler. Doğrudan mesaj kanallarındaki bilinmeyen gönderenler varsayılan olarak bir eşleştirme kodu alır, gelen mesajlar güvenilmeyen girdi olarak ele alınmalıdır ve bir openclaw security audit komutu yapılandırmanın varsayılanlardan sapmasını bildirir [2]. Aynı sayfa, mesaj aracına erişimi olan ajanların, sağlayıcılar arası mesajlaşma kısıtlanmadıkça varsayılan olarak konuşmalar ve kanal sağlayıcıları arasında mesaj gönderebildiğini belirtir.
Hermes Agent’ın güvenlik sayfası sekiz katman tanımlar. Tehlikeli komutlar, üç modlu (smart, manual ve off) bir onay sisteminden ve yıkıcı komutlar için koda gömülü bir engelleme listesinden geçer. Docker arka ucu Linux yetkinliklerini düşürür ve no-new-privileges uygular. Mesajlaşma erişimi hız sınırlı eşleştirme kodları kullanır. ~/.ssh/ ve ~/.aws/ gibi kimlik bilgisi depolarına dosya yazma engellenir ve bir sunucu taraflı istek sahteciliği koruması özel, geri döngü ve bulut meta veri adreslerini reddeder [11]. Bunlar belgelenmiş denetimlerdir; sayfa bunların uygulamada ne sıklıkla kapatıldığını bildirmez.
Belgelenmiş olaylar ve güvenlik bildirimleri
İlk güvenlik haberlerinin çoğu OpenClaw’la ilgiliydi. Censys, 31 Ocak 2026’ya kadarki bir haftadan kısa sürede herkese açık erişilebilir örneklerin yaklaşık 1,000’den 21,639’a çıktığını saydı ve çoğunun bir kimlik doğrulama belirteci gerektirdiğini belirtti [4]. Kaspersky, kimlik doğrulama olmadan erişilebilen yaklaşık 1,000 kurulum bildirdi; bunun kısmen, bir ters proxy harici istekleri ilettiğinde localhost bağlantılarına güvenen bir varsayılandan kaynaklandığını belirtti ve bir araştırmacının bir e-postaya gömülü talimatlar aracılığıyla özel anahtarları çıkardığını anlattı [8].
Oasis Security “ClawJacked” açığını duyurdu: kötü amaçlı bir web sayfası yerel Gateway’e bir WebSocket bağlantısı açabiliyor, localhost bağlantılarında hız sınırı olmadığı için parolasını tahmin edebiliyor, güvenilir bir cihaz olarak kaydolabiliyor ve ajanın denetimini ele geçirebiliyordu. Düzeltme, 26 Şubat 2026’da yayımlanan OpenClaw 2026.2.25 ile geldi [5]. Ayrıca Koi Security ClawHub’daki 2,857 skill’i denetledi ve 335’i ClawHavoc adını verdiği tek bir kampanyadan olmak üzere 341 kötü amaçlı skill belirledi; eSecurity Planet, bu skill’lerin bir bilgi hırsızı olan Atomic macOS Stealer’ı yaymak için kullanıldığını bildirir [6]. Paubox farklı bir sayı bildirir: Şubat 2026 başında bir araştırmacının bulduğu, hepsi tek bir komuta ve kontrol adresini paylaşan 386 kötü amaçlı skill [7]. Sayılar farklıdır, çünkü kaynaklar denetimi farklı zamanlarda ve farklı yöntemlerle yaptı.
Hermes Agent için GitHub Advisory Database, proje bağlam dosyalarını tarayan işlevdeki bir enjeksiyon sorunu olan, orta düzeyde (CVSS 5.5) derecelendirilen, 0.15.0 öncesi sürümleri etkileyen ve 0.15.0’da yamalanan CVE-2026-9366’yı listeler; bildirim 26 Mayıs 2026’da yayımlandı [12]. Proje için başka bildirimler de herkese açık güvenlik açığı veritabanlarında görünür, ancak bu makale için yalnızca bu bildirim birincil kaydıyla doğrulandı. İncelenen haberler, OpenClaw için belgelenen kötü amaçlı skill kampanyasının ya da kitlesel açıkta kalmanın Hermes Agent’taki bir karşılığını içermez; bu durum projenin daha geç başlamasını ya da daha küçük bir kayıt deposunu yansıtıyor olabilir ve yokluğun kanıtı değildir.
| Özellik | OpenClaw | Hermes Agent |
|---|---|---|
| Geliştirici | Peter Steinberger ve topluluk tarafından oluşturuldu; OpenClaw Foundation (kâr amacı gütmeyen) tarafından yönetilir | Nous Research |
| Lisans | MIT | MIT |
| Temel tasarım | Kanallar, araçlar ve yardımcı uygulamalarla yerel Gateway | Öğrenme döngüsü ve tek bir mesajlaşma ağ geçidi olan ajan |
| Komutların çalıştığı yer | Sanal alan yapılandırılmadıkça ana makinede | Yedi arka uç: local, Docker, SSH, Singularity, Modal, Daytona, Vercel Sandbox |
| Mesajlaşma | WhatsApp, Telegram, Slack, Discord, Signal, iMessage dahil 20’den fazla platform | Telegram, Discord, Slack, WhatsApp, Signal ve diğerleri |
| Genişletme | Araçlar, skill’ler ve eklentiler; ClawHub kayıt deposu | Skill’ler (agentskills.io standardı), kendi yazdıkları; MCP sunucuları |
| Bellek | Durum kullanıcının donanımında | Kalıcı bellek, kullanıcı profili, FTS5 oturum araması |
| Modeller | Barındırılan ve yerel sağlayıcılar | Nous Portal, OpenRouter, OpenAI, özel uç noktalar |
| Komut onayı | Araç politikası ve sanal alan modları | Smart, manual ya da off, ayrıca koda gömülü bir engelleme listesi |
| Belgelenmiş olaylar | Açıkta kalan örnekler, ClawJacked, kötü amaçlı ClawHub skill’leri | CVE-2026-9366 (orta); diğer bildirimler burada doğrulanmadı |
Mac kullanıcıları için sonuçlar
İki proje de temeldeki açıklığı ortadan kaldırmaz: güvenilmeyen metin okuyan ve komut çalıştırabilen ya da mesaj gönderebilen bir ajan, o metin tarafından yönlendirilebilir. Pratik farklar varsayılanlar ve ekosistemdir. OpenClaw’un açıkta kalan Gateway’ler ve kötü amaçlı kayıt deposu skill’leri konusunda daha geniş bir belgelenmiş geçmişi vardır ve Gateway’i bir tarayıcının ulaşabildiği yerel bir ağ hizmetidir. Hermes Agent, kapsayıcı ve uzak arka uçları birinci sınıf seçenekler olarak ve bir komut onay sistemi sunar; ancak onay modu kapatılabilir ve kendi yazdığı skill’ler ile kalıcı bellek kendi kalıcılık risklerini ekler.
Öneriler
- Her iki ajanı da anahtarları ve belgeleri barındıran kişisel bir hesapta değil, ayrı bir macOS kullanıcı hesabında ya da bir sanal makinede veya kapsayıcıda çalıştırın.
- Gateway’i ya da API sunucusunu geri döngü adresinde tutun ve bağlantı noktasını asla yönlendirmeyin; uzaktan erişim gerekiyorsa ona bir SSH tüneli üzerinden ulaşın.
- Skill’leri yalnızca kaynak kodlarını okuduktan sonra kurun ve ön koşul olarak bir kabuk komutu çalıştırma talimatını bir uyarı işareti sayın.
- Komut onayını manual konumunda tutun ve bildirimler yayımlandığında ajanı güncelleyin.
- Ajana bağlı hesaplar için geçici ya da dar kapsamlı kimlik bilgileri verin.
FireAI ile ilgisi
FireAI, macOS için bir ağ güvenlik duvarıdır. Her programı kod imzasından tanır; ajan profili ise OpenClaw ve Hermes Agent’ı node ya da python3 çalıştırdığında da betik yolundan tanır, böylece bağlantıları yorumlayıcının değil ajanın adını taşır. FireAI’ın iki projeyle de bir entegrasyonu yoktur. Yeni bir hedefle iletişim kurulmadan önce sorabilir, bir kuralla bir uygulamayı ya da bir şirketi engelleyebilir ve acil kapatma ile yerel ağ dışındaki her şeye yeni bağlantıları durdurabilir. Şifreli bağlantıların içeriğini okumaz ve bir ajanın yerel olarak hangi dosyaları ya da komutları kullanabileceğini kısıtlamaz. Eşlik eden bir makale bu denetimleri ayrıntılı olarak açıklar.
Sınırlılıklar
- Karşılaştırma proje belgelerine ve üçüncü taraf haberlerine dayanır; bu makale için hiçbir ajan test edilmedi.
- Belgelenmiş olaylar riski olduğu kadar ilgiyi de yansıtır: daha yaygın kullanılan ve daha çok incelenen proje daha fazla bildirim biriktirir.
- Açıkta kalan örneklerin ve kötü amaçlı skill’lerin sayıları kaynaklar arasında farklıdır ve zamana ve yönteme göre değişir.
- Her iki proje de sık sürüm yayımlar; bu nedenle sürüme özgü ifadeler şimdiden güncelliğini yitirmiş olabilir.
- Hermes Agent’ın ilk sürüm tarihi ve CVE-2026-9366 dışındaki bildirimler birincil kayıtlardan doğrulanmadı.
FireAI ve HisnLabs burada nereye oturuyor
Ajanlar Mac’inizde çalışır. FireAI nereye bağlandıklarını gösterir ve denetler.
FireAI, HisnLabs’in kendi ürünüdür: doğrudan Mac’inizde çalışan, yapay zekâ destekli bir güvenlik duvarı. Uygulamalarınızın kurduğu her bağlantıyı sade bir dille gösterir ve Mac’inizden neyin çıkacağına sizin karar vermenizi sağlar — yapay zekâsı yerel olarak çalışır, yani trafiğiniz asla bize ya da başka birine gönderilmez. HisnLabs güvenlik araştırma ekibi bu kararların isabetli kalmasını sağlayan ekiptir: hangi alan adlarının sıradan telemetri, hangilerinin gerçek bir hizmet olduğunu kataloglar, bir bağlantının ardındaki ülkeyi ve ağı izler ve cihaz üzerindeki modeli (FireAI Pilot özelliği) gerçek trafik örüntüleriyle eğitir — üstelik bunların hiçbiri Mac’inizden dışarı çıkmadan.
Arkasındaki teknik kararları okuyabilir ya da FireAI’yi 17 gün boyunca deneyebilirsiniz: HisnLabs’ten FireAI.