Claude Code, Anthropic’in Mac’inizde bir terminalde çalışan kodlama ajanıdır. Projenizi okur, dosyaları düzenler ve sizin adınıza kabuk komutları çalıştırır; bu eylemlerin her biri bir ağ bağlantısıyla sonuçlanabilir. Bu makale, Anthropic’in Claude Code’un macOS’ta nasıl çalıştığı, neye erişebildiği ve hangi bağlantıların olağan olduğu hakkında belgelediklerini ortaya koyar, ardından bunların FireAI ile nasıl izleneceğini gösterir. Bir bilgi Anthropic’in belgelerinden geldiğinde kaynak sonda listelenmiştir.
Claude Code nedir ve Mac’te nasıl çalışır
Anthropic’in kurulum sayfası, Claude Code’u macOS’a kurmanın üç yolunu listeler. Önerilen yerel yükleyici, bir ikili dosya indiren ve kendini arka planda güncelleyen bir curl betiğidir. Homebrew iki cask sunar: kararlı kanal için claude-code ve en son sürüm için claude-code@latest; Homebrew kurulumları otomatik güncellenmez. Genel bir npm paketi olan @anthropic-ai/claude-code da mevcuttur; aynı sayfaya göre bu paket aynı yerel ikili dosyayı kurar ve kurulan claude ikili dosyası Node’u kendisi çağırmaz. macOS’ta ikili dosyanın “Anthropic PBC” tarafından imzalandığı ve Apple tarafından noter onayından geçirildiği belgelenmiştir; bunu codesign --verify --verbose ile kontrol edebilirsiniz.
# check the signature of the claude binary, as the setup page describes
codesign --verify --verbose ./claudeNeye erişebildiği ve belgelenmiş izin modeli
Claude Code, onu başlatan hesabın izinleriyle hareket eder. Anthropic’in güvenlik sayfası iki başlangıç noktası tanımlar. Manuel modda salt okunur başlar ve dosyaları düzenlemeden, test çalıştırmadan ya da komut yürütmeden önce sorar; ls, cat ve git status gibi yerleşik salt okunur komutlar ise istem olmadan çalışır. Otomatik mod, etkileşimli terminal ve VS Code oturumları için yerleşik başlangıç modudur: ayrı bir sınıflandırıcı model eylemleri inceler ve güvensiz bulduklarını engeller; açık sorma ve reddetme kurallarınız ise geçerliliğini korur.
Ağ davranışı açısından belgelenmiş üç ayrıntı önemlidir. Birincisi, curl ve wget gibi web’den içerik getiren komutlar varsayılan olarak otomatik onaylanmaz. İkincisi, çalışma dizini sınırı bir izin istemidir; dolayısıyla onayladığınız bir Bash komutu yine de kullanıcı hesabınızın yazabildiği her yere yazabilir. Üçüncüsü, /sandbox ile yapılandırılan isteğe bağlı sanal alanlı Bash aracı, kabuk komutlarına işletim sistemi düzeyinde dosya sistemi ve ağ yalıtımı uygular. Anthropic, sanal alanın yalnızca kabuk komutlarını kapsadığını; dosya araçlarının, MCP sunucularının ve hook’ların onun dışında çalıştığını belirtir.
Güvenlik sayfası ayrıca hiçbir sistemin tüm saldırılara karşı tamamen bağışık olmadığını belirtir ve önerilen komutları gözden geçirmeyi, güvenilmeyen içeriği doğrudan Claude’a aktarmaktan kaçınmayı ve harici web hizmetlerine dokunan betikler için sanal makineler kullanmayı önerir.
Claude Code’un belgelediği alan adları
Anthropic’in ağ yapılandırma sayfası, bağımsız CLI’ın ihtiyaç duyduğu URL’leri listeler. Satıcının belgelediği ve bir güvenlik duvarı için en ilgili olanlar şunlardır:
| Ana bilgisayar | Belgelenmiş amaç |
|---|---|
| api.anthropic.com | Claude API istekleri, WebFetch alan adı güvenlik denetimi, özellik bayrağı getirme ve telemetri olay günlüğü |
| claude.ai, claude.com, platform.claude.com | Hesap girişi ve OAuth token değişimi |
| mcp-proxy.anthropic.com | claude.ai’dan MCP bağlayıcıları |
| downloads.claude.ai | Yerel yükleyici, otomatik güncelleyici, güncelleme denetimleri ve eklenti indirmeleri |
| registry.npmjs.org | Claude Code’un npm ve bun ile kurulumları, eklenti kurulumları ve npx ile başlatılan MCP sunucuları |
| github.com, raw.githubusercontent.com | Eklenti pazar yerlerinin klonlanması; /release-notes için değişiklik günlüğü akışı |
| http-intake.logs.us5.datadoghq.com, browser-intake-us5-datadoghq.com | İsteğe bağlı operasyonel telemetri ve hata raporları; DISABLE_TELEMETRY ya da CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC ile devre dışı bırakıldığı belgelenmiştir |
Aynı sayfa, Claude Code’un standart HTTPS_PROXY ve HTTP_PROXY değişkenlerine uyduğunu ve SOCKS proxy’lerini desteklemediğini belirtir. Claude’un çalıştırdığı bir derleme komutunun ulaştığı bir paket kayıt defteri gibi bu listenin dışındaki her şey Claude Code’un değil, projenin kendi trafiğidir.
Ağ görünümü neden yine de işe yarar
İzin istemleri size Claude Code’un çalıştırmak istediği komutu gösterir. Daha önce onayladığınız komutlardan, bir MCP sunucusundan, bir eklentiden ya da depodaki bir betikten kaynaklanan her bağlantıyı göstermez. Ağ düzeyindeki bir görünüm daha dar ve tamamlayıcı bir soruyu yanıtlar: ajan çalışırken bu makine gerçekte nereye bağlandı? FireAI’ın Ajan profili bu soruyu yanıtlamak için tasarlanmıştır.
Claude Code’u FireAI ile izlemek
FireAI, HisnLabs tarafından geliştirilen bir macOS güvenlik duvarıdır ve 1.0.2 sürümünden bu yana Ajan profili adlı bir özelliğe sahiptir. 19 yapay zekâ ajanını tanır, her birinin normalde nereye bağlandığını öğrenir ve olağan dışı davranışları incelemeniz için işaretler. Claude Code, kod imzasından tanınır.
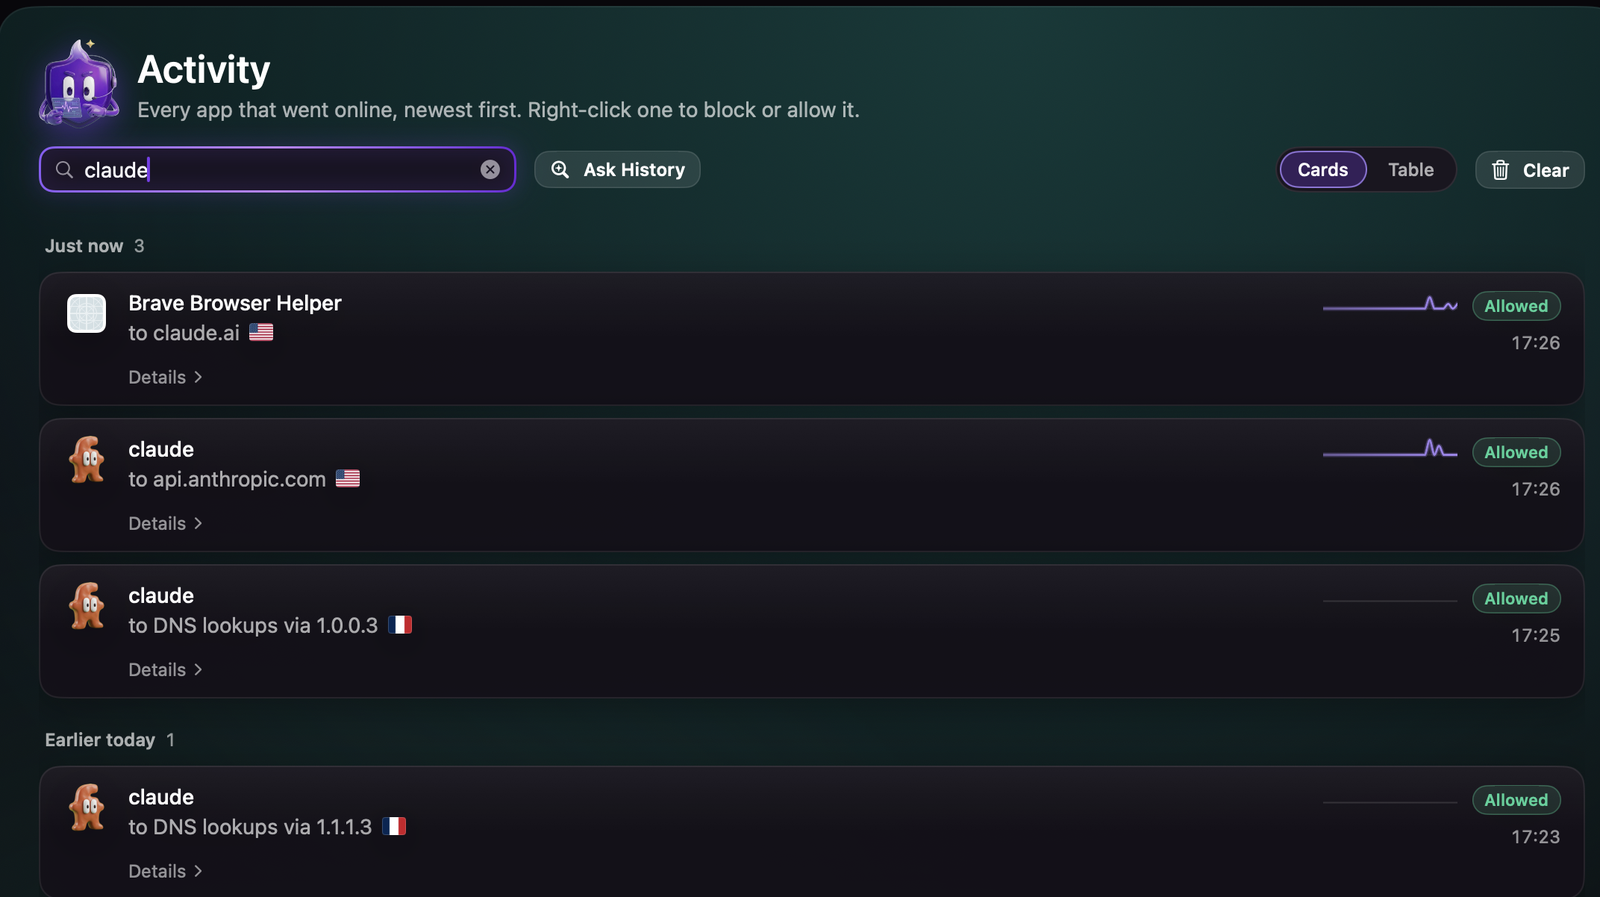
Claude Code, FireAI’ın geliştiricisinin kod imzasına göre denetlediği üç ajandan biridir; dolayısıyla bir eşleşme bir addan fazlasıdır.
FireAI, ajanın çalıştırdığı bir kabuk, git ya da curl gibi alt süreçlerini de, sürecin üst süreçlerini ajana ulaşana kadar yukarı doğru izleyerek tanır. Bu nedenle bu bağlantılar ajanın kendi bağlantıları olarak sayılır.
FireAI neyi işaretler
- İlk 3 gün boyunca FireAI, ajanın normalde iletişim kurduğu hedefleri alan adına göre gruplayarak öğrenir. Bu öğrenme döneminde hiçbir şey işaretlenmez.
- Ardından, öğrenilen referansın dışındaki ilk kez görülen bir hedef incelemeniz için işaretlenir.
- Bir yükleme sıçraması da işaretlenir: ajanın şimdiye kadarki en yoğun saatinin en az 4 katı kadar veri gönderdiği ve hiçbir zaman 25 MB’tan az olmayan bir saat.
Ajan profili yalnızca meta verileri, yani ana bilgisayar adlarını ve bayt sayılarını kullanır. FireAI bir bağlantının içeriğini asla okumaz ve şifrelenmiş bir bağlantının içini okuyamaz.
Claude Code için kurulum
- FireAI’ı kurun ve kurulumu tamamlayın, ardından Claude Code’u her zamanki gibi kullanmaya devam edin. 3 günlük öğrenme dönemi FireAI’ın gördüklerinden başlar.
- Öneriler’i açın ve Yapay zekâ ajanları kartına bakın. Kart, FireAI’ın tanıdığı ajanları ve her biri hakkında öğrendiklerini listeler.
- Claude Code hiç iletişim kurmadığı bir hedefe ulaştığında işaret, Yapay zekâ ajanları kartında ve Hızlı inceleme’de görünür. Engellemek için sola, “Sorun yok” için sağa kaydırın.
- Engelle, bağlanan süreç için bir kural oluşturur. “Sorun yok” hedefi ajanın referansına ekler; böylece tekrar işaretlenmez.
- Ajanın zaten kullandığı yerlerle sınırlı kalmasını istiyorsanız, güvenlik modu menüsünde Ev, Kafe, Paranoyak ve Saldırı altında modlarının yanındaki Ajan profili’ni seçin. Ajan öğrenmeyi bitirdiğinde, referansının dışındaki bir hedefe yapılan bağlantı işaretlenmek yerine engellenir.
- Engellenen bir hedef, Yapay zekâ ajanları kartında İzin ver ve Engelli kalsın seçenekleriyle görünür. İzin ver hedefi referansa ekler ve ajan ona hemen ulaşabilir. Engelli kalsın bir engelleme kuralı oluşturur; böylece hedef her modda engelli kalır.
Sınırlılıklar
- FireAI istem enjeksiyonunu önlemez. Bir web sayfasına ya da dosyaya gizlenmiş bir istem yine de bir ajanı yönlendirebilir. FireAI’ın yapabileceği, verilerin Mac’inizden çıkarken izleyeceği yolu işaretlemek ve engellemenize olanak tanımaktır.
- FireAI istemleri, MCP araçlarının içeriğini ya da Claude Code’un ~/.ssh gibi hangi dosyaları okuduğunu göremez. TLS içeriği gizler ve FireAI ajanın içinde değildir.
- Çok hızlı sonlanan alt süreçler gözden kaçabilir; alt süreçler imzaya göre değil, yola göre eşleştirilir.
- 3 günlük öğrenme döneminde hiçbir şey işaretlenmez.
- Ajan profili modunda, ana bilgisayar adı olmayan çıplak bir IP adresine yapılan bağlantı adresine göre eşleştirilir. Ajanın normalde kullandığı bir hizmet yeni bir adresten yanıt verirse, siz izin verene kadar engellenir.
- FireAI’ın bir işarete ilişkin sade dille yazılmış açıklaması, ölçtüğü olgulardan oluşturulur. Bir hedefin güvenli ya da tehlikeli olduğunu asla söylemez. Karar sizindir.
İlgili rehberler
Aynı yaklaşım FireAI’ın tanıdığı diğer ajanlar için de geçerlidir: Claude masaüstü uygulaması, Cursor, ChatGPT Mac uygulaması, Codex CLI, OpenClaw, Hermes Agent, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Goose, Crush, Windsurf, Kiro, Trae, Meta’nın Muse’u, Python ya da Node ile çalışan diğer tüm yapay zekâ ajanları. Özelliğin tam açıklaması Ajan profili belgelerindedir.
FireAI ve HisnLabs burada nereye oturuyor
Claude Code harekete geçmeden önce sorar. Bir ağ güvenlik duvarı, nereye bağlandığına dair ikinci bir görünüm ekler.
FireAI, HisnLabs’in kendi ürünüdür: doğrudan Mac’inizde çalışan, yapay zekâ destekli bir güvenlik duvarı. Uygulamalarınızın kurduğu her bağlantıyı sade bir dille gösterir ve Mac’inizden neyin çıkacağına sizin karar vermenizi sağlar — yapay zekâsı yerel olarak çalışır, yani trafiğiniz asla bize ya da başka birine gönderilmez. HisnLabs güvenlik araştırma ekibi bu kararların isabetli kalmasını sağlayan ekiptir: hangi alan adlarının sıradan telemetri, hangilerinin gerçek bir hizmet olduğunu kataloglar, bir bağlantının ardındaki ülkeyi ve ağı izler ve cihaz üzerindeki modeli (FireAI Pilot özelliği) gerçek trafik örüntüleriyle eğitir — üstelik bunların hiçbiri Mac’inizden dışarı çıkmadan.
Arkasındaki teknik kararları okuyabilir ya da FireAI’yi 17 gün boyunca deneyebilirsiniz: HisnLabs’ten FireAI.