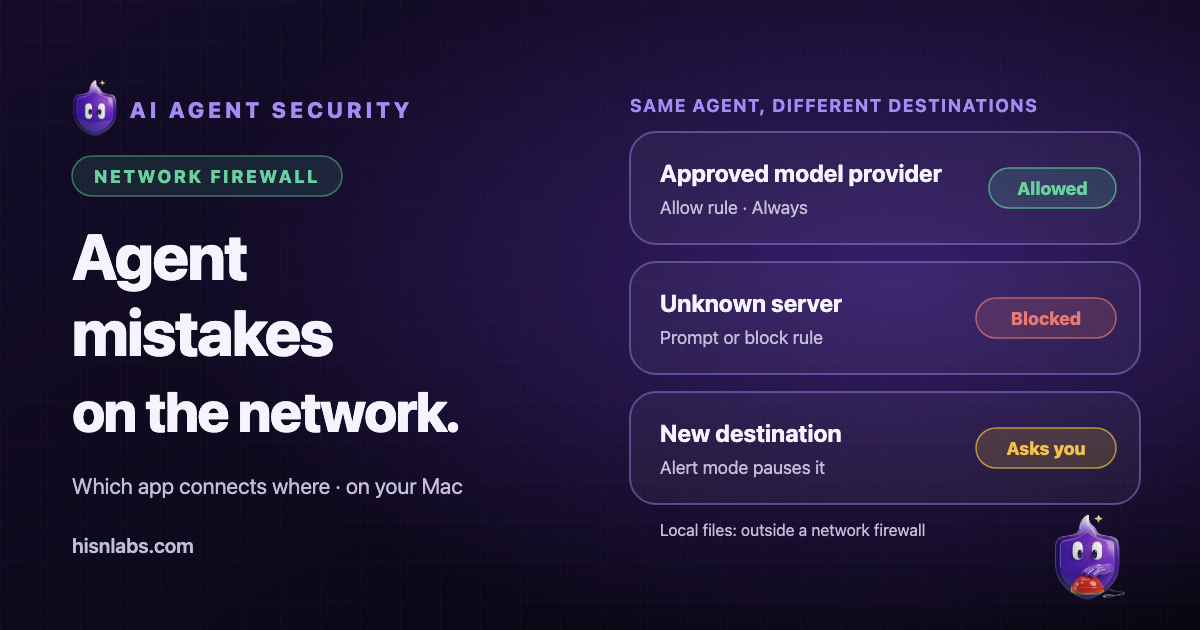
OpenClaw gibi otonom bir ajanı bir Mac’te çalıştırmak, bir dil modeline onu başlatan hesabın yetkilerini verir ve Ocak 2026’dan bu yana yayımlanan güvenlik raporları bu düzenlemenin ters gittiği birkaç yolu belgelemektedir. Bu arızaların çoğu bir ağ bağlantısıyla sonuçlanır: bilinmeyen bir sunucuya gönderilen veriler, dışarıdan erişilebilen yerel bir hizmet ya da indirilen bir yük. FireAI, macOS için bir ağ güvenlik duvarıdır; dolayısıyla bu bölümü sınırlayabilir. Bir ajanın yerel dosyaları okumasını ya da silmesini engelleyemez ve bu makale sınırın nerede olduğunu belirtir.
Arka plan
OpenClaw’ın kendi belgeleri, korumalı alan yapılandırılmadıkça araçların ana makinede çalıştığını, gelen mesajların güvenilmeyen girdi olduğunu ve mesaj aracı erişimine sahip ajanların varsayılan olarak konuşmalar ve kanal sağlayıcıları arasında gönderim yapabildiğini belirtir [1]. Dolayısıyla bir ajan üç şeyi birleştirir: güvenilmeyen metni okur, makinede işlem yapabilir ve dışarıyla iletişim kurabilir. Bir güvenlik duvarı üçüncüsünü ele alır. Aşağıdaki bölümler belgelenmiş her risk sınıfını sırayla ele alır, uygulanabilen FireAI kontrolünü adlandırır ve kurulum adımlarını listeler. OpenClaw ile Hermes Agent’ın genel karşılaştırması ayrı bir makalededir.
Adımlardan önce: FireAI bir ajanı nasıl tanır
FireAI bir uygulamayı, bağlantıyı açan çalıştırılabilir dosyanın kod imzasıyla ya da imzasız bir program için yoluyla tanır. OpenClaw ya da Hermes Agent ile bir entegrasyonu yoktur ve ikisini de adıyla tanımaz. Bu tür ajanlar genel amaçlı bir yorumlayıcının, genellikle Node.js ya da Python’un içinde çalışır; bu nedenle FireAI bağlantıları “node” ya da “python3”ten geliyor olarak gösterir. O yorumlayıcıya yazılan bir kural, ilgisiz araçlar dahil aynı ikili dosyanın çalıştırdığı her betiğe uygulanır.
Betik bazında atıf bugün mevcut değildir. Bu nedenle aşağıdaki her kural yorumlayıcının tamamına uygulanır ve ajanın hedeflerini engelleyen bir kural, aynı yorumlayıcının çalıştırdığı diğer betikleri de etkiler. Bir bağlantıyı ilişkilendirmenin pratik yolu, istemdeki yorumlayıcı adını okumak ve bunu ajanın çalıştığı anla eşleştirmektir.
Risk 1: veri dışarı gönderen istem enjeksiyonu
Kaspersky, OpenClaw’ın kötü niyetli e-posta içeriği yoluyla veri çekmeye açık olduğunu bildirmiştir; buna bir araştırmacının bir mesaja talimatlar gömerek özel kriptografik anahtarları çekmeyi gösterdiği bir deneme ve kullanıcıların bir sosyal mühendislik isteminin ardından botun ana dizin içeriğini bir grup sohbetine döktüğünü bildirmesi dahildir [3]. Veri sızdırma adımı, ajanın sürecinden saldırganın denetimindeki bir sunucuya ya da bir mesajlaşma hizmetine giden bir bağlantıdır.
FireAI her uygulamayı kod imzasıyla tanır ve her bağlantı için kurallarını kontrol eder. Uyarı (Alert) modunda, kuralı olmayan bir hedefe giden ilk bağlantıyı duraklatır ve sorar [12]. Bu riski sınırlayan kurulum, ajanın etrafında oluşturulan bir izin listesidir:
- Ajanı bir kez başlatın ve FireAI’ın ilk bağlantılarını göstermesine izin verin. İstemde Seçenekler’e (Options) tıklayın, gerçekten kullandığınız model sağlayıcısının alan adı için Her zaman (Always) ve Web sitesinin tamamı (The whole website) seçeneklerini seçin, ardından İzin ver’e tıklayın. İstem ajanın değil, yorumlayıcının adını gösterir.
- O uygulama için diğer tüm hedefleri engelleyin: Kurallar’ı (Rules) açın, Kural ekle’ye (Add rule) tıklayın, “Bağlantıyı durdur”u seçin, ajanın altında çalıştığı yorumlayıcıyı (node ya da python3) seçin ve Hangi web sitesi veya sunucu? alanını İnternette her yer olarak ayarlayın.
- Model sağlayıcısı için oluşturduğunuz İzin ver kuralını açın ve Hızlı seçeneğini açın; böylece geniş kapsamlı Engelle kuralı değerlendirilmeden önce eşleşen ilk Hızlı kural karar verir.
- Hedefi adlandıramıyorsanız sonraki istemleri Engelle ile yanıtlayın. Ajan bir e-posta okuduktan hemen sonra tanımadığınız bir alan adı için gelen bir istem, bu kontrolün ortaya çıkarmak üzere tasarlandığı sinyaldir.
- Adresi, portu ve kod imzalama durumunu kontrol etmek için istemdeki Ayrıntılar’ı (Details) açın ve sunulduğunda Bunu neden engelleyeyim? düğmesini kullanın.
Sınırlar vardır. Ajanın bir mesajlaşma hizmetine ya da model sağlayıcısına erişmesine izin veriliyorsa, enjekte edilmiş bir talimat verileri oraya gönderebilir; FireAI ne kadar veri gönderildiğini görür, ne söylendiğini değil, çünkü şifreli bağlantıların içeriğini okumaz (bağlantıların şifre çözülmeden nasıl incelendiği).
Risk 2: kötü niyetli ya da ele geçirilmiş beceriler
Koi Security, ClawHub’daki 2.857 beceriyi denetlemiş ve 335’i tek bir kampanyadan olmak üzere 341 kötü niyetli beceri tespit etmiştir; eSecurity Planet, bu becerilerin kullanıcılardan tarayıcı kimlik bilgilerini, anahtar zinciri parolalarını, cüzdanları, SSH anahtarlarını ve API belirteçlerini hedef alan Atomic macOS Stealer’ı yükleyen “ön koşullar” kurmalarını istediğini bildirmektedir [6]. Bir beceri ajanın yetkileriyle çalışır; dolayısıyla ağ çağrıları ajanın çağrıları olarak görünür.
FireAI’ın kontrolleri bu çağrıların nereye gittiği üzerinde iki şekilde etkili olur. Birincisi, önceki bölümdeki izin listesi hiç onaylanmamış hedefleri reddeder. İkincisi, FireAI herkese açık tehdit listelerini kullanabilir:
- FireAI’da tehdit listeleri sayfasını açın ve herkese açık tehdit verilerinin kullanımını açın. FireAI bundan sonra abuse.ch URLhaus, ThreatFox ve Feodo Tracker gibi listeleri günde bir kez indirir; trafiğiniz bunlara hiçbir zaman gönderilmez. Bkz. belgeler.
- “Doğrulanmış tehditleri engelle” seçeneğini açın; böylece doğrulanmış bir eşleşme yalnızca işaretlenmekle kalmaz, engellenir.
- Tehditler’i (Threats) açın ve tanımadığınız her satırda İncele’yi (Investigate) kullanın; dosya bağlantıyı adım adım açıklar.
- Hangi uygulamanın hangi hedefle iletişim kurduğunu daha sonra incelemek için Bağlantı geçmişi’ni (Ayarlar, Bağlantı geçmişi) açık tutun; yalnızca bu Mac’te 7 günlük bir kayıt saklar.
Hiçbir listenin bilmediği bir sunucuyla iletişim kuran ya da yalnızca yerel dosyaları okuyan bir beceri bu kontrole takılmaz. Beceriyi kurmadan önce incelemek birincil savunma olmaya devam eder.
Risk 3: dışarıdan ya da bir tarayıcıdan erişilebilen yerel bir ağ geçidi
Censys, 31 Ocak 2026’ya kadarki bir haftadan kısa sürede herkese açık OpenClaw örneklerinin sayısının yaklaşık 1.000’den 21.639’a çıktığını kaydetmiş ve Gateway’in yerel olarak TCP 18789 portunu dinleyecek şekilde tasarlandığını not etmiştir [4]. Kaspersky, kimlik doğrulaması olmayan, localhost’a güvenen ve yanlış yapılandırılmış ters vekil sunucuların arkasında duran kurulumları tarif etmiştir [3]. Oasis Security’nin ClawJacked bulgusu, bir web sayfasının tarayıcıdan yerel Gateway’e bağlanabildiğini göstermiştir; bu açık OpenClaw 2026.2.25’te giderilmiştir [5].
FireAI, Mac’e gelen bağlantılara da gidenler gibi kurallarını uygular, ancak gelen bağlantılar için asla soru sormaz. Bkz. belgeler. İlgili adımlar:
- Mac denetiminizde olmayan bir ağdayken Kafe moduna geçin. Bu mod, güvenlik modlarında açıklandığı gibi gelen bağlantıları ve diğer cihazlarla dosya ve ekran paylaşımını engeller.
- Bunu otomatik hâle getirmek için Kafe modunu yerler sayfasında belgelendiği gibi halka açık yerlerinize bağlayın ya da FireAI belgelerinin halka açık Wi-Fi için tarif ettiği Coffee Shop Armor özelliğini kullanın.
- Tamamen güvenmediğiniz her ağda, Kurallar’da ajan uygulaması için gelen yönde bir Engelle kuralı ekleyin (Gelişmiş altında Yön’ü gelen olarak ayarlayın).
- Ajanın kendi yapılandırmasını da kontrol edin: OpenClaw belgelerinin normal ana makine kurulumları için tarif ettiği gibi, Gateway geri döngü (loopback) adresine bağlı kalmalıdır [1].
Risk 4: makineden çıkan kimlik bilgileri ve dosyalar
Aynı raporlar API anahtarlarını, belirteçleri, SSH anahtarlarını ve cüzdan dosyalarını hedefler arasında sayar [6]. Ağ üzerinden veri sızdırma için üç FireAI özelliği geçerlidir:
- Protokol incelemesi, kart numaraları, banka bilgileri, parolalar ya da anahtarlar taşıyan şifrelenmemiş web isteklerini Mac’ten çıkmadan önce engeller ve DNS sorguları kılığında dışarı kaçırılan verileri engeller; hiçbir şey saklanmaz ya da gönderilmez. Bkz. belgeler.
- Dünya haritası ve Etkinlik her bağlantıyı canlı olarak ve aranabilir bir geçmişte gösterir. Sunucuyu reddet (Deny host), IP’yi tüm uygulamalar için engelle (Block IP for all apps) ya da bu uygulamayı her yerde engelleme seçenekleri için bir bağlantıya sağ tıklayın. Bkz. belgeler.
- FireAI’a Sor (Ask FireAI), “engelle” ve ardından FireAI’da göründüğü şekliyle bir uygulamanın adı (bir ajan için yorumlayıcı) gibi sade dilde verilen komutları kabul eder, bir önizleme gösterir ve siz Uygula’ya (Apply) tıklayana kadar hiçbir şey uygulamaz. Bkz. belgeler.
İzin verilen bir hedefe şifreli bir bağlantı üzerinden gönderilen bir kimlik bilgisi, FireAI’ın görebileceklerinin dışındadır.
Risk 5: kimse izlemezken beklenmedik bağlantılar
Ajanlar gözetimsiz çalışır. OpenClaw belgeleri, bilinmeyen gönderenlerin varsayılan olarak eşleştirildiğini ve kısıtlanmadıkça ajanların kanallar arasında mesaj gönderebileceğini belirtir [1]; Hermes Agent belgeleri ise modu kapalı olarak ayarlanabilen bir komut onay sistemi tarif eder [7]. Hatalı ya da enjekte edilmiş bir eylemin bir insan fark etmeden en fazla zarar verdiği yer gözetimsiz çalışmalardır.
- Ajanın yalnızca belirli saatlerde bağlanması için FireAI’a Sor üzerinden oluşturulan zamanlı bir kural kullanın, örneğin “ajana mesai saatlerinde izin ver”; dört yerleşik zaman dilimi gece, akşam, mesai saatleri ve hafta sonlarıdır. Bkz. belgeler.
- Ajan gözetimsiz çalışırken Paranoyak modu kullanın. Bu mod izleme trafiğini, imzasız uygulamaları ve şifrelenmemiş her portu engeller; Apple’ın sistem araçlarının bile onaylanması gerekir [10].
- Bir ajan yanlış davrandığında Saldırı altında modunu ya da acil kapatmayı kullanın. Saldırı altında modu yalnızca açık bir İzin ver kuralı olan uygulamalara izin verir ve soru sormayı bırakır. Acil kapatma, ev ya da ofis ağı dışındaki her şeye yeni bağlantıları reddeder ve menü çubuğundan da erişilebilir [11].
- FireAI Pilot’u diğer uygulamalar için bırakın ya da emin olduğu bağlantıları otomatik olarak yanıtladığı için Öneriler’de gözden geçirin; bir ajan için açık kuralları denetlemek daha kolaydır.
Öneriler
- Ajanı, yalnızca ihtiyaç duyduğu klasörlerle, ayrı bir macOS kullanıcı hesabında ya da bir sanal makinede çalıştırın.
- Ona geri alınabilir, dar kapsamlı kimlik bilgileri verin; ana parola yöneticinizi ya da SSH anahtarlarınızı asla vermeyin.
- Bir beceriyi kurmadan önce kaynak kodunu okuyun ve ön koşul olarak bir kabuk komutu yapıştırmanızı isteyenleri reddedin.
- Ajanı güncel tutun; ClawJacked düzeltmesi kullanıcılara yalnızca güncelleme yoluyla ulaştı.
- Ajan sunuyorsa komut onayını elle onay konumunda tutun.
- İzin listesini, acil kapatmayı ve çalıştığınız yere uygun bir modu birlikte kullanın.
Sınırlılıklar
- FireAI bir bağlantıyı açan yorumlayıcıyı (örneğin node ya da python3) görür, ajanın adını değil; bir kural o yorumlayıcının çalıştırdığı her şeye uygulanır. Bu ajanlarla bir entegrasyonu yoktur.
- FireAI hangi uygulamanın nereye bağlanacağını denetler ve interneti kesebilir. Bir ajanın Mac’teki yerel dosyaları silmesini, şifrelemesini ya da okumasını, komut çalıştırmasını veya ayarları değiştirmesini engelleyemez.
- Acil kapatma yeni bağlantıları reddeder; zaten açık olanları sonlandırmaz.
- FireAI şifreli bağlantıların içeriğini okumaz; bu nedenle izin verilen bir hedefe gönderilen veriler incelenmez.
- Bir tarayıcı ile yerel bir hizmet arasındaki geri döngü trafiğinin filtrelenmesi belgelenmemiştir; bu tür açıkları kapatmak için ajanı güncelleyin.
- Tehdit listeleri yalnızca doğruladıklarını engeller; yeni bir sunucu ya da yalnızca yerel davranışa sahip bir beceri kapsanmaz.
- Bir güvenlik duvarı, herkese açık bir adrese bağlanmış bir Gateway gibi ajanın kendi tasarım tercihlerini düzeltmez.
- Tamamlayıcı önlemler gereklidir: en az yetkili hesaplar, korumalı alanlar ya da sanal makineler, yedeklemeler ve becerilerin kurulumdan önce incelenmesi.
FireAI ve HisnLabs burada nereye oturuyor
Ajanlar hızlı hareket eder. Nereye bağlanabileceklerine bir ağ güvenlik duvarı karar verir.
FireAI, HisnLabs’in kendi ürünüdür: doğrudan Mac’inizde çalışan, yapay zekâ destekli bir güvenlik duvarı. Uygulamalarınızın kurduğu her bağlantıyı sade bir dille gösterir ve Mac’inizden neyin çıkacağına sizin karar vermenizi sağlar — yapay zekâsı yerel olarak çalışır, yani trafiğiniz asla bize ya da başka birine gönderilmez. HisnLabs güvenlik araştırma ekibi bu kararların isabetli kalmasını sağlayan ekiptir: hangi alan adlarının sıradan telemetri, hangilerinin gerçek bir hizmet olduğunu kataloglar, bir bağlantının ardındaki ülkeyi ve ağı izler ve cihaz üzerindeki modeli (FireAI Pilot özelliği) gerçek trafik örüntüleriyle eğitir — üstelik bunların hiçbiri Mac’inizden dışarı çıkmadan.
Arkasındaki teknik kararları okuyabilir ya da FireAI’yi 17 gün boyunca deneyebilirsiniz: HisnLabs’ten FireAI.