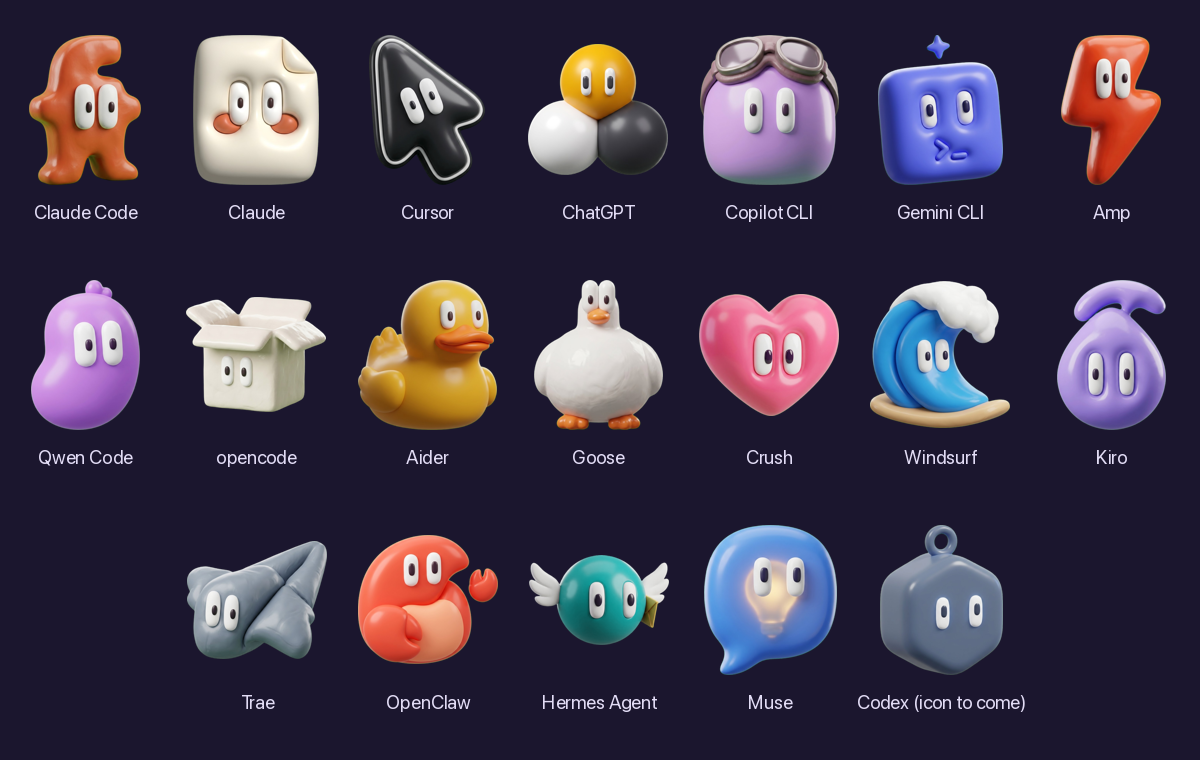
Dil modeli sistemlerinin güvenliğini tanımlayan iki OWASP listesi de verinin sistemden çıkmasını temel bir sonuç olarak ele alır: Top 10 for LLM Applications 2025, Hassas Bilgi İfşasını LLM02 olarak listeler [2]; 9 Aralık 2025’te yayımlanan Top 10 for Agentic Applications for 2026 ise on maddesinin sekizinde veri sızdırmadan söz eder [4]. Bir Mac üzerinde bu sızdırma bir ağ bağlantısıdır. FireAI 1.0.4, Agent profile özelliğini tanınan üç ajandan, node veya python içinde çalışan ajanlar dahil 19 ajana genişletir; bu makale, bu çalışmanın OWASP risklerinden hangilerini ele aldığını ve hangilerini ele almadığını ortaya koyar.
Arka plan
Mac üzerindeki bir yapay zekâ ajanı, onu başlatan hesabın izinleriyle çalışır. Dosyaları okur, kabuk komutları çalıştırır ve ağ bağlantıları açar; bir sonraki adımına, başkası tarafından yazılmış metinler dahil, okuduğu metinlerden karar verir. OWASP, istem enjeksiyonunu “kullanıcı istemleri LLM’in davranışını veya çıktısını istenmeyen biçimlerde değiştirdiğinde ortaya çıkan” bir zafiyet olarak tanımlar ve etkileri arasında “hassas bilgilerin ifşası”nı sayar [1].
FireAI bir ağ güvenlik duvarıdır. Bir ajanın içinde çalışmaz; istemleri, dosyaları veya şifreli bağlantıların içeriğini okumaz. Gördüğü şey, her bağlantıyı hangi programın açtığı, hedef sunucu ve kaç bayt gönderildiğidir [5]. FireAI 1.0.2 ile gelen Agent profile, bu üst verileri kullanarak her ajanın normalde nereye bağlandığını öğrenir ve hiç bağlanmadığı bir hedefi ya da olağandışı büyüklükte bir yüklemeyi işaretler. 1.0.3’te eklenen Agent profile güvenlik modu, yeni bir hedefi kullanıcı izin verene kadar engeller [6].
OWASP’ın tanımladıkları
Top 10 for LLM Applications 2025
- LLM01:2025 İstem Enjeksiyonu. 2 numaralı örnek senaryo, bir web sayfasındaki gizli talimatların bir modeli “bir URL’ye bağlantı veren bir görsel eklemeye yönelterek özel konuşmanın sızdırılmasına yol açtığını” anlatır [1].
- LLM02:2025 Hassas Bilgi İfşası. Madde, risk altındaki bilgiler olarak “kişisel olarak tanımlanabilir bilgiler (PII), finansal ayrıntılar, sağlık kayıtları, gizli ticari veriler, güvenlik kimlik bilgileri ve hukuki belgeler”i sayar [2].
- LLM06:2025 Aşırı Yetki. Madde riski aşırı işlevsellik, izin ve özerkliğe bağlar; örneğinde gelen bir e-posta, ajanı kullanıcının gelen kutusunu taramaya ve hassas bilgileri saldırgana iletmeye kandırır [3].
Top 10 for Agentic Applications for 2026
- ASI01 Ajan Hedefinin Ele Geçirilmesi: web sayfalarındaki veya belgelerdeki gizli talimatlar “bir ajanı sessizce hassas verileri sızdırmaya veya bağlı araçları kötüye kullanmaya yönlendirir” [4].
- ASI02 Araçların Kötüye Kullanımı ve İstismarı: ajanlar meşru araçları kötüye kullanır ve bu “veri sızdırmaya, araç çıktısının manipülasyonuna veya iş akışının ele geçirilmesine yol açar”. Örnekler arasında, hassas günlükleri dışarı göndermek için aralarında cURL’ün de bulunduğu meşru yönetim araçlarını zincirleyen bir ajan ve DNS sorguları üzerinden veri sızdırmak için kullanılan onaylı bir ping aracı yer alır [4].
- ASI04 Ajan Tedarik Zinciri Zafiyetleri: örnekler arasında, kodlama ajanları tarafından otomatik olarak kurulan ve “SSH anahtarlarını ve API belirteçlerini sızdıran” ele geçirilmiş bir npm paketi bulunur [4].
- ASI05 Beklenmeyen Kod Çalıştırma: bir isteme gizlenmiş ve ajanın çalıştırdığı kabuk komutları, “yetkisiz sistem erişimine veya veri sızdırmaya yol açar” [4].
- ASI10 Kural Dışı Ajanlar: dolaylı bir istem enjeksiyonundan sonra veri göndermeyi sürdüren bir ajan; önerilen azaltma önlemi, “beklenmeyen veri sızdırma girişimleri” dahil sapmaları izleyen davranışsal bir katmandır [4].
ASI02 için belgenin üçüncü azaltma önleminin başlığı Execution Sandboxes and Egress Controls’dür ve şöyledir: “Giden trafik için izin listeleri uygulayın ve onaylanmamış tüm ağ hedeflerini reddedin” [4]. Aynı madde, giden trafik izin listelerini içeren, araç başına en az ayrıcalık profilleri ister. Bu iki öneri, Mac üzerindeki bir ağ güvenlik duvarının yerine getirebileceği önerilerdir.
FireAI 1.0.4’ün tanıdıkları
Önceki sürümler Claude Code’u, Claude masaüstü uygulamasını ve Cursor’ı kod imzalarıyla, ChatGPT ve Codex’i ise yollarıyla tanıyordu. Bir betik çalışma ortamı içinde çalışan ajanlar tanınmıyordu: güvenlik duvarı için OpenClaw node, Aider ise python’dı [5]. FireAI 1.0.4, çalıştırdıkları betiği bulmak için node, bun, deno ve python süreçlerinin argümanlarını okur ve 14 ajan ekler.
| Ajan | FireAI’ın onu nasıl tanıdığı |
|---|---|
| Claude Code, Claude, Cursor | Geliştiricinin ekip tanımlayıcısını içeren kod imzası; Claude Code ayrıca kurulum klasörüyle |
| ChatGPT, Windsurf, Kiro, Trae, Goose, OpenClaw | Programın çalıştığı uygulama paketi |
| Meta’nın Muse’u | Mac App Store uygulamasının imzalama tanımlayıcısı |
| Codex, opencode, Crush, Goose, Cursor’ın komut satırı ajanı | Yerel komut satırı programının adı |
| OpenClaw, Hermes Agent, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Codex, Claude Code | node, bun, deno veya python tarafından çalıştırılan betik ya da kurulu olduğu klasör |
OpenAI, dots’u buluttaki kendi bilgisayarlarında çalışan ajanlar olarak tanımlar [8]. Bunların Mac üzerindeki trafiği ChatGPT uygulamasından geçer; bu nedenle FireAI bu trafiği ChatGPT’ye ait sayar. Meta’nın Muse’u [9] App Store tanımlayıcısıyla tanınır.
Tanıma, bir ajanın başlattığı süreçleri de kapsar. Bir kabuk, git, curl veya bir paket yükleyici bağlantı açtığında FireAI, tanınan bir ajana ulaşana kadar sekiz düzeye kadar üst süreç zincirinde yukarı çıkar ve bağlantıyı o ajanın altına kaydeder [5]. Bu, OWASP’ın ASI02 altında tanımladığı, cURL gibi meşru araçların veriyi dışarı taşıdığı durumdur: araç güvenilirdir, ancak üst süreci bir ajandır.
Ajan özellikli web tarayıcıları ve terminal uygulamaları bilinçli olarak kapsam dışında bırakılmıştır. Bunların tüm trafiği ajana ait sayılırdı ve Agent profile modu bu durumda olağan web gezintisini engellerdi.
Denetimlerin OWASP maddeleriyle eşlenmesi
| OWASP maddesi | FireAI denetimi | Kapsamı dışında kalan |
|---|---|---|
| LLM01, ASI01: enjekte edilen talimatlar ajanı yönlendirir | Ajanın hiç bağlanmadığı bir sunucuya yapılan istek işaretlenir veya Agent profile modunda engellenir | Enjeksiyonun kendisi; ajanın zaten kullandığı bir hedefe gönderilen veriler |
| LLM02: hassas bilgilerin ifşası | Bir yükleme sıçraması işaretlenir: ajanın en yoğun saatinin en az 4 katı olan ve hiçbir zaman 25 MB’ın altında olmayan bir saat | Tek bir anahtar veya belirteç gibi küçük sızıntılar; FireAI verinin hassas olup olmadığını ayırt edemez |
| LLM06: aşırı yetki | Uygulama başına kurallar, herhangi bir programın hangi hedeflere ulaşabileceğini sınırlar | Ajanın kullanmasına izin verilen bir hizmet, örneğin e-posta sağlayıcısı, üzerinden gönderilen iletiler |
| ASI02: meşru araçların sızdırma için kullanılması | Alt süreçler ajana atfedilir; Agent profile modu öğrenilmiş bir giden trafik izin listesi gibi çalışır | DNS sorgularına kodlanmış veriler: DNS, Agent profile modu tarafından hiçbir zaman engellenmez |
| ASI04, ASI05: ajanın çalıştırdığı bir paket veya komut | Ajanın çalıştırdığı koddan gelen bağlantılar, ajanın kendi bağlantıları gibi işaretlenir veya engellenir | Daha sonra, ajanın dışında çalışan kod bunun yerine olağan uygulama başına kurallara tabidir |
| ASI10: veri göndermeyi sürdüren bir ajan | Her ajanın bir temel çizgisi vardır; bundan sapmalar sade bir cümleyle işaretlenir | İlk 3 gün boyunca öğrenilen davranış temel çizginin parçası olur |
İşaret, FireAI’ın ölçtüğü olguları açıklar; örneğin bir ajanın daha önce hiç bağlanmadığı bir sunucuya 40 MB gönderdiğini. Cihaz üzerindeki yapay zekâ modeli açık olduğunda bu olguları bir cümleye dönüştürür. Bir hedefin güvenli olup olmadığına karar vermez; karar kullanıcıda kalır [5].
2026 listesinin geri kalan maddeleri, yani Kimlik ve Ayrıcalık İstismarı (ASI03), Bellek ve Bağlam Zehirlenmesi (ASI06), Güvensiz Ajanlar Arası İletişim (ASI07), Basamaklı Arızalar (ASI08) ve İnsan-Ajan Güveninin İstismarı (ASI09), ajanların içinde ve aralarında olup bitenlerle ilgilidir. Mac üzerindeki bir ağ güvenlik duvarı bunların sonuçlarını yalnızca bir bağlantıyla sonuçlandıklarında görür.
Öneriler
- Her ajanın ilk 3 gününde normal şekilde çalışmasına izin verin; böylece temel çizgisi yeni bir araçla yapılan bir denemeyi değil, olağan çalışmayı yansıtır.
- Öneriler bölümündeki yapay zekâ ajanları kartını düzenli olarak okuyun. Ajanın bir web sayfasını, bir e-postayı veya tanımadığı bir depoyu okumasının hemen ardından ilk kez görülen bir hedef, OWASP’ın ASI01 altında tanımladığı örüntüdür.
- Hassas kod veya belgeler üzerinde çalışan bir ajan için Agent profile güvenlik moduna geçin; böylece yeni hedefler izin verilene kadar engellenir [6].
- Gizli bilgileri ajanın erişiminden uzak tutun. FireAI verinin nereye gittiğini görür, ne olduğunu görmez ve izin verilen bir hedefe zaten gönderilmiş veriyi geri alamaz.
- FireAI’ın adlandırmadığı bir ajan için, ajanın çalıştığı program adına bir kural yazın [7].
FireAI ile ilgisi
FireAI, OWASP rehberliğinin giden trafik tarafını doğrudan Mac üzerinde uygular: ajan başına, elle yazılmak yerine öğrenilen ve ihlal edildiğinde bir işaret ya da engelleme üreten bir izin listesi. Yalnızca bağlantı üst verileriyle çalışır ve kullanıcının etkinliğine ilişkin hiçbir şey Mac’ten çıkmaz. İstem enjeksiyonunu önlemez, bir ajanın ne gönderdiğini incelemez ve OWASP belgelerinin de önerdiği korumalı alan kullanımı, en az ayrıcalıklı kimlik bilgileri veya yüksek etkili eylemlerin insan tarafından onaylanmasının yerini tutmaz.
Sınırlamalar
- FireAI her ajanı değil, yukarıda listelenen 19 ajanı tanır. Ajan olsun olmasın diğer tüm programlar FireAI’ın olağan bağlantı sorgularının ve uygulama başına kurallarının kapsamındadır, ancak bir temel çizgileri yoktur ve ajan işareti üretmezler.
- Yol veya betik adıyla tanıma, temel çizgi için bir etikettir, kimlik kanıtı değildir. Bir program başka bir ajanın klasör adını kopyalayabilir. Yalnızca Claude Code, Claude ve Cursor geliştiricilerinin ekip tanımlayıcısına göre doğrulanır; Muse’un ekip tanımlayıcısı henüz kurulu bir kopya üzerinde doğrulanmamıştır.
- Yaklaşık saniyenin onda biri içinde sonlanan bir alt süreç, FireAI üst süreçlerini izlemeden önce ortadan kalkmış olabilir; bu durumda bağlantısı ajana atfedilmez.
- İlk 3 gün boyunca hiçbir şey işaretlenmez ve ajanın bu sürede yaptığı her şey onun için normal hale gelir.
- Hedefler alan adına göre gruplanır. Ajanın zaten kullandığı bir alan adı altındaki yeni bir sunucuya ya da kod barındırma hizmeti gibi paylaşılan bir hizmete gönderilen veriler işaretlenmez.
- FireAI istemleri, MCP araç içeriklerini, becerileri veya şifreli trafiği okuyamaz ve bir ajanın hangi dosyaları açtığını görmez.
- Yukarıdaki eşleme, HisnLabs’in OWASP belgelerine ilişkin yorumudur. OWASP, FireAI’ı incelememiş veya onaylamamıştır.
FireAI ve HisnLabs burada nereye oturuyor
Mac’inizdeki bir ajan gizli bir talimatla yönlendirilebilir. FireAI, verilerinin bundan sonra nereye gittiğini gösterir ve engelleyebilir.
FireAI, HisnLabs’in kendi ürünüdür: doğrudan Mac’inizde çalışan, yapay zekâ destekli bir güvenlik duvarı. Uygulamalarınızın kurduğu her bağlantıyı sade bir dille gösterir ve Mac’inizden neyin çıkacağına sizin karar vermenizi sağlar — yapay zekâsı yerel olarak çalışır, yani trafiğiniz asla bize ya da başka birine gönderilmez. HisnLabs güvenlik araştırma ekibi bu kararların isabetli kalmasını sağlayan ekiptir: hangi alan adlarının sıradan telemetri, hangilerinin gerçek bir hizmet olduğunu kataloglar, bir bağlantının ardındaki ülkeyi ve ağı izler ve cihaz üzerindeki modeli (FireAI Pilot özelliği) gerçek trafik örüntüleriyle eğitir — üstelik bunların hiçbiri Mac’inizden dışarı çıkmadan.
Arkasındaki teknik kararları okuyabilir ya da FireAI’yi 17 gün boyunca deneyebilirsiniz: HisnLabs’ten FireAI.