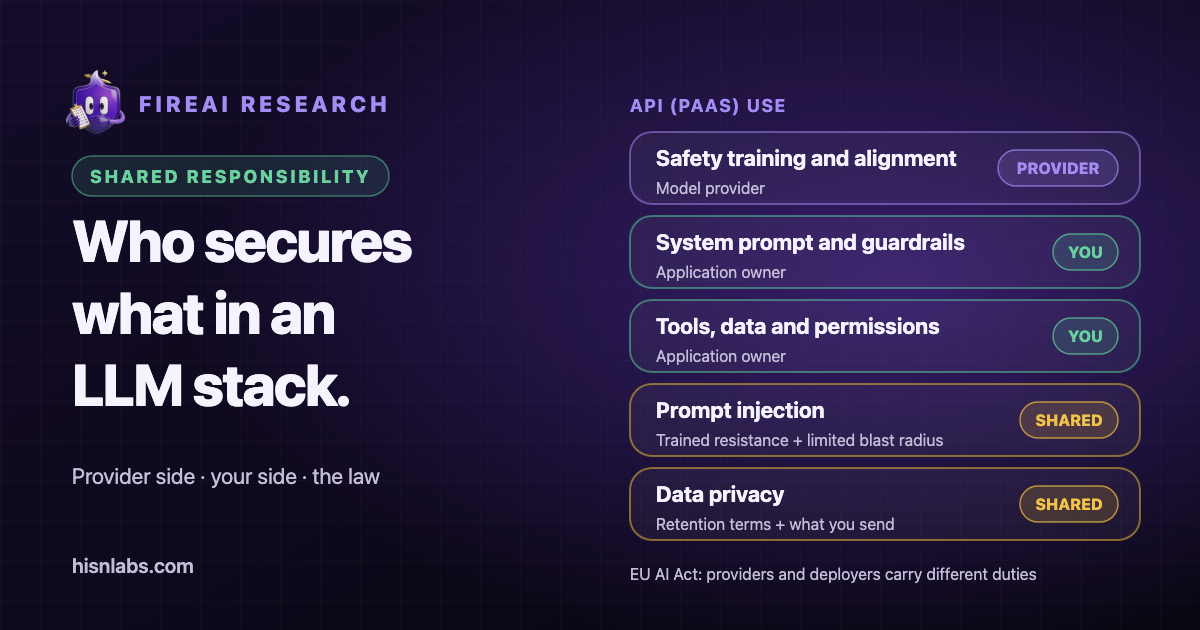
Barındırılan bir dil modeli üzerine uygulama geliştiren kuruluşlar, satıcıdan güvenlik eğitimi almış bir model ve bir platform alır, ancak modelin etrafındaki uygulamadan sorumlu olmaya devam eder. Microsoft, Cloud Security Alliance ve AB Yapay Zekâ Yasası, farklı bir terminoloji ve farklı bir hukuki ağırlıkla, işi model sağlayıcısı ile onu kullanıma sunan taraf arasında bölüştürür. Bu not üçünü karşılaştırır ve bir modelin bir API üzerinden kullanıldığı yaygın durum için pratik bir iş bölümü ortaya koyar. Sağlayıcı tarafını yayımlanmış tek bir örnek üzerinden inceleyen How Anthropic red-teams Claude, and what it leaves to you makalesinin tamamlayıcısıdır.
Arka plan: yapay zekâya genişletilen bulut modeli
Bulut paylaşılan sorumluluk modeli, her denetimi hizmet türüne göre sağlayıcıya ya da müşteriye atar: hizmet olarak yazılım (SaaS), hizmet olarak platform (PaaS) ya da hizmet olarak altyapı (IaaS). Hem Microsoft hem Cloud Security Alliance (CSA) bu fikri üretken yapay zekâya genişletir. Genişletme mantıktan çok terminolojiyi değiştirir: bir müşteri yığının ne kadar altında geliştirirse o kadar çok denetimin sahibi olur.
Satıcı modelleri
Microsoft: platform, uygulama ve kullanım
Microsoft’un yapay zekâ paylaşılan sorumluluk modeli, yapay zekâ destekli bir uygulamayı üç katman olarak tanımlar: yapay zekâ platformu, yapay zekâ uygulaması ve yapay zekâ kullanımı. Platform katmanı modeli API’ler aracılığıyla sunar ve zararlı girdileri ve çıktıları filtreleyen bir güvenlik sistemi içerir. Uygulama katmanı, temellendirme, eklentiler ve veri bağlayıcılarıyla kullanıcının kullandığı arayüzdür ve kendi uygulama güvenlik sistemine ihtiyaç duyar. Kullanım katmanı, insanların bu yeteneği nasıl kullandığını kapsar; Microsoft burada kimlik ve erişim denetimlerine, kabul edilebilir kullanım politikalarına ve kullanıcı eğitimine işaret eder. [1]
Müşterinin her katmanın ne kadarına sahip olduğu dağıtım türüne bağlıdır. Sayfa, sorumlulukların SaaS, PaaS ve IaaS arasında değiştiğini belirtir ve Copilot gibi SaaS tekliflerle başlamayı, yalnızca hazır yetenekler uymadığında Azure OpenAI Service gibi PaaS hizmetlerine geçmeyi ve özel model geliştirmeyi derin uzmanlığa sahip kuruluşlara bırakmayı önerir. Sayfa ayrıca rehberliğin örnek niteliğinde olduğunu, yönetişim anlamında kullanıldığını ve Microsoft ile yapılmış hiçbir sözleşmeyi değiştirmediğini ekler. [1]
Microsoft: ajan uzantısı
İkinci bir Microsoft sayfası ajanları ele alır ve onları yalın bir modelden ayırır, çünkü bir ajan her adımı bir insan onaylamadan hareket eder, plan yapar ve döngüler kurar, bellek tutar, kendi kimliğine sahiptir ve başka ajanlarla birleşebilir. Üç katman ekler: ajan orkestrasyonu, araçlar ve eylemler, bellek ve durum. Sorumluluk matrisinde PaaS durumunda ajanın talimatları ve kapsamı, araç başına izinler ve yüksek etkili eylemler için insan onayı müşteride kalırken çalışma zamanı ve orkestratör platformu Microsoft’a aittir. [2]
Sayfa, müşterinin her zaman elinde tuttuğu sorumlulukları listeler: veri, kimlik ve en az ayrıcalık, eylemlerin yetkilendirilmesi, insan gözetimi ile kabul edilebilir kullanım ve yönetişim. Ayrıca özerkliğin hesap verebilirliği hiçbir zaman azaltmadığını belirtir. [2]
Cloud Security Alliance: 2023 tarihli bir öneri
28 Temmuz 2023 tarihli bir blog yazısında bir CSA üyesi üç taraflı bir model önerdi: yapay zekâ hizmet sağlayıcısı, bir uygulama geliştiren yapay zekâ hizmet kullanıcısı ve bu uygulamanın kurumsal ya da son kullanıcısı. Öneriye göre bir IaaS sağlayıcısı altyapıyı ve temel modelleri sağlarken kullanıcı eğitimi, veri doğrulamayı, istem filtrelemeyi ve uygulama güvenliğini üstlenir; PaaS durumunda kullanıcı bağlamı ve uygulama güvenliğini sağlar; SaaS durumunda ise temellendirmeyi, istem filtrelemeyi ve fikrî mülkiyet korumasını yönetir. Yazı bunu bir standart olarak değil, görevleri ayıran bir öneri olarak sunar. [3]
Hukuk: AB Yapay Zekâ Yasası yükümlülükleri role göre böler
AB Yapay Zekâ Yasası görevleri role göre atar. Avrupa Komisyonu’nun yönergeler SSS’sine göre genel amaçlı bir yapay zekâ modelinin sağlayıcısı, modeli geliştiren ya da geliştirten ve kendi adı altında piyasaya süren kuruluştur. Sağlayıcı yükümlülükleri arasında teknik belgeler, alt geliştiriciler için yetenekler ve sınırlamalar hakkında belgeler, bir telif hakkı uyum politikası ve eğitim içeriğinin herkese açık bir özeti bulunur. Bu yükümlülükler 2 Ağustos 2025’ten itibaren uygulanmaya başladı. Eğitim hesaplaması 10^25 kayan nokta işlemi ya da üzerinde olan ve sistemik risk taşıdığı varsayılan modeller, karşıt testler ve siber güvenlik önlemleri dahil ek görevlerle karşı karşıyadır. [4]
Aynı SSS, para cezaları dahil yaptırımların bu sağlayıcılara uygulanmaya başladığı tarih olarak 2 Ağustos 2026’yı, 2 Ağustos 2025’ten önce piyasaya sürülen modeller için son tarih olarak da 2 Ağustos 2027’yi verir. Ayrıca bir modeli değiştiren alt geliştiricinin, örneğin özgün eğitim hesaplamasının üçte birinden fazlasını kullanmak gibi yalnızca istisnai durumlarda sağlayıcı hâline geldiğini belirtir; dolayısıyla ince ayarların çoğu sağlayıcı rolünü değiştirmez. [4]
Uygulayıcılar, yani yapay zekâ sistemlerini kullanan kuruluşlar, ayrı bir dizi yükümlülük taşır. 24 Temmuz 2026 tarihli bir hukuk bürosu analizi, derin sahtelerin açıklanmasını ve duygu tanıma ile biyometrik sınıflandırma konusunda bireylerin bilgilendirilmesini 2 Ağustos 2026’dan itibaren uygulayıcı görevleri olarak listeler. Yüksek riskli sistemler için yetkin insan gözetimini, bireylerin yapay zekâ kullanıldığı konusunda bilgilendirilmesini ve çalışanlara danışılmasını listeler. [6] Komisyon’un zaman çizelgesi sayfası, uygulayıcıların sistemler piyasaya sürüldükten sonra insan gözetimini ve izlemeyi sağlaması ve ciddi olayları bildirmesi gerektiğini ekler. [5]
Digital Omnibus ertelemesi
Yüksek riskli sistemlere ilişkin son tarihler değişti. Komisyon’un zaman çizelgesi sayfası, biyometri, istihdam ve kolluk gibi hassas alanlardaki yüksek riskli sistemler için 2 Aralık 2027’yi, düzenlenmiş ürünlere gömülü yüksek riskli sistemler için 2 Ağustos 2028’i listeler ve bunu, Temmuz 2026’da yürürlüğe girdiğini belirttiği Digital Omnibus on AI düzenlemesine dayandırır. [5] Norton Rose Fulbright analizi aynı iki tarihi bildirir ve Omnibus’un AB mevzuatında yayımlandığını belirtir. [6] Dolayısıyla iki bağımsız kaynak, ertelemenin yalnızca önerilmediği, kabul edildiği konusunda uyuşur. Genel amaçlı modeller için sağlayıcı görevleri ve yukarıdaki şeffaflık görevleri bu iki tarihle ertelenmez.
Bir model API üzerinden kullanıldığında iş bölümü
Bir uygulamanın barındırılan bir modeli çağırdığı PaaS durumu için kaynaklar aşağıdaki iş bölümünü destekler. Microsoft satırları yukarıda tanımlanan platform ve uygulama katmanlarını izler; öncü risk testi, sistem belgeleri ve bildirim kanallarına ilişkin satırlar ise AB yönergelerindeki sağlayıcı görevlerini ve model satıcılarının yayımladığı uygulamaları yansıtır. Tablo, kaynakların hiçbirinden alınmış bir metin değil, FireAI tarafından yapılmış bir sentezdir.
| Alan | Sağlayıcı tarafı | Sizin tarafınız |
|---|---|---|
| Model davranışı | Modelin güvenlik eğitimi ve hizalanması | Sistem istemi ve uygulama korkulukları |
| Risk testi | Modelin kendisinin öncü risk testi | İstemleri, verileri ve araçlarıyla birlikte uygulamanızın testi |
| Platform | Platform güvenliği ve temel girdi ve çıktı filtreleri | İçerik, eklentiler ve bağlayıcılar üzerinde uygulama güvenlik denetimleri |
| Belgeler | Sistem kartı ve alt geliştiriciler için belgeler | Bunları okumak ve hangi modeli ve sürümü kullanıma sunduğunuzu kaydetmek |
| Veri ve araçlar | API sözleşmesinin ötesinde hiçbiri | RAG verileri, araçlar, ajanlar ve bunların izinleri |
| Çıktılar | Üretilen metni döndürür | Çıktının sonraki aşamalarda işlenmesi: doğrulama, kaçışlama, insan onayı |
| Operasyonlar | Model için güvenlik açığı bildirim kanalı | Uygulama için günlük kaydı, izleme ve olay müdahalesi |
| İnsanlar | Kullanım politikası koşulları | Kendi kullanım politikanız ve kullanıcı eğitimi |
İki alan tam anlamıyla paylaşılır. Birincisi istem enjeksiyonudur: sağlayıcı modeli enjekte edilen talimatlara direnecek şekilde eğitir, uygulayıcı ise araç izinleri ve veri erişimi aracılığıyla enjekte edilmiş bir talimatın neyi başarabileceğini sınırlar. Microsoft’un ajan sayfası aynı ayrımı tanımlar ve müşterilere getirilen içeriği, araç çıktılarını ve diğer ajanların mesajlarını güvenilmeyen içerik olarak ele almalarını ve yüksek etkili eylemleri bir onaya bağlamalarını söyler. [2] İkincisi veri gizliliğidir: sağlayıcı saklama ve eğitim koşullarını belirler, uygulayıcı ise bir isteme ya da bir erişim dizinine en baştan hangi verilerin gireceğine karar verir.
Öneriler
- Önce dağıtım türünü (SaaS, PaaS ya da kendi barındırdığınız) belirleyin ve yukarıdaki iş bölümünün hangi satırlarının kuruluşa ait olduğunu yazın.
- Uygulayıcı tarafını doğrudan test edin: sistem istemi, erişim verileri, araç izinleri ve çıktı işleme. Satıcının model testleri bunları kapsamaz.
- Bir modeli benimsemeden önce sağlayıcının sistem kartını, veri saklama ve eğitim koşullarını okuyun ve güvenlik açığı bildirim kanalını bulun.
- Enjekte edilmiş bir talimatın yapabileceklerini sınırlayın: en az ayrıcalıklı araçlar, kapsamı belirlenmiş veri erişimi ve geri alınamaz eylemler için insan onayı.
- İstemlere hangi verilerin girebileceğine karar verin ve bir olayı yeniden oluşturmaya yetecek günlükler tutun.
- Çerçeveler ve kırmızı takım çalışmaları hakkında öğrenme materyali için FireAI University’nin yapay zekâ güvenlik çerçeveleri ve kırmızı takım çalışmaları kursuna bakın.
FireAI ile ilgisi
Bir model API’sini çağıran yerel bir uygulama ya da ajan, Mac’teki bir uygulamadır ve hedefleri FireAI tarafından görülebilir. Etkinlik hangi uygulamaların çevrimiçi olduğunu listeler ve Kurallar bir kullanıcının bir uygulamaya ya da belirli bir hedefe izin vermesine veya onu engellemesine olanak tanır. Bu, tek bir Mac üzerinde, uygulayıcı tarafındaki tek bir denetimdir. FireAI istemleri incelemez, model çıktısını değerlendirmez, istem enjeksiyonunu tespit etmez ve bir sağlayıcının herhangi bir yasal yükümlülüğü karşılayıp karşılamadığını değerlendirmez.
Sınırlılıklar
- Microsoft sayfaları Azure ürünleri için satıcı rehberliğidir, kendilerini örnek niteliğinde olarak tanımlar ve sözleşme koşullarını değiştirmez. CSA metni 2023 tarihli bir öneridir.
- Bu not hukuki tavsiye değildir. Bir kuruluşun AB Yapay Zekâ Yasası kapsamında sağlayıcı, uygulayıcı ya da yüksek riskli işletmeci olup olmadığı bu notun değerlendirmediği olgulara bağlıdır ve ulusal makamlar Yasa’yı farklı yorumlayabilir.
- Digital Omnibus tarihleri Komisyon’un zaman çizelgesi sayfasından ve bir hukuk bürosu analizinden alınmıştır. Bu not için düzenlemenin kendi metni incelenmedi.
- API tablosu bir sentezdir ve bazı sağlayıcılar koşullarında bazı satırları farklı biçimde konumlandırır.
FireAI ve HisnLabs burada nereye oturuyor
Sınırın sizin tarafınızda Mac’ten çıkanlar da vardır. FireAI bunu gösterir ve kararı size bırakır.
FireAI, HisnLabs’in kendi ürünüdür: doğrudan Mac’inizde çalışan, yapay zekâ destekli bir güvenlik duvarı. Uygulamalarınızın kurduğu her bağlantıyı sade bir dille gösterir ve Mac’inizden neyin çıkacağına sizin karar vermenizi sağlar — yapay zekâsı yerel olarak çalışır, yani trafiğiniz asla bize ya da başka birine gönderilmez. HisnLabs güvenlik araştırma ekibi bu kararların isabetli kalmasını sağlayan ekiptir: hangi alan adlarının sıradan telemetri, hangilerinin gerçek bir hizmet olduğunu kataloglar, bir bağlantının ardındaki ülkeyi ve ağı izler ve cihaz üzerindeki modeli (FireAI Pilot özelliği) gerçek trafik örüntüleriyle eğitir — üstelik bunların hiçbiri Mac’inizden dışarı çıkmadan.
Arkasındaki teknik kararları okuyabilir ya da FireAI’yi 17 gün boyunca deneyebilirsiniz: HisnLabs’ten FireAI.