Hermes Agent är en agent med öppen källkod från Nous Research som kan använda en terminal, söka på webben och svara via meddelandeappar. Sökningar som ”hermes agent security” och ”is Hermes Agent safe” handlar i grunden om två frågor: vad kan den köra på din Mac, och vart kan dess trafik gå. Den här artikeln besvarar båda utifrån projektets egen dokumentation och publicerad rapportering, och förklarar sedan hur FireAI, en nätverksbrandvägg för macOS som utvecklas av HisnLabs, övervakar dess anslutningar.
Vad Hermes Agent är och hur den körs på en Mac
Repot beskriver en självförbättrande agent med en inbyggd inlärningsslinga som skapar färdigheter utifrån erfarenhet. Den är byggd av Nous Research, skriven huvudsakligen i Python med Node.js-komponenter för webbgränssnittet, och släppt under MIT-licensen. På macOS installeras den med ett skript på en rad (curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash). Den fungerar med Nous Portal, OpenRouter, OpenAI, Anthropic och anpassade slutpunkter, och dess meddelandegateway stöder Telegram, Discord, Slack, WhatsApp, Signal och e-post.
Vad den har åtkomst till
README listar fler än 40 integrerade verktyg, bland annat webbsökning och terminalåtkomst, och sju terminalbackends: local, Docker, SSH, Singularity, Modal, Daytona och Vercel Sandbox. Med backend local körs kommandon med behörigheterna hos det konto som startade Hermes.
Den dokumenterade behörighetsmodellen
Säkerhetsdokumentationen beskriver ett försvar i flera lager.
- Godkännanden har tre lägen: smart (en modell bedömer risken), manual (fråga alltid) och off. YOLO-läget kringgår frågor, men en fast blockeringslista för katastrofala kommandon gäller fortfarande.
- Containerbaserade backends som Docker, Modal och Daytona isolerar kommandon; kontrollerna av farliga kommandon hoppas över där eftersom containern utgör gränsen.
- Åtkomst till gatewayen nekas som standard, med parkopplingskoder för direktmeddelanden som operatören godkänner, samt tillåtelselistor per plattform och globalt.
- Nätverkskontrollerna omfattar SSRF-skydd som blockerar privata adressintervall, loopback och slutpunkter för molnmetadata.
- Skyddade sökvägar som
~/.ssh/och~/.aws/är helt spärrade för skrivning, och underprocesser får en filtrerad miljö.
Detta är leverantörens uppgifter, inte resultat av oberoende tester. Dokumentationen publicerar ingen fast lista över de domäner som Hermes kontaktar; de beror på den modelleverantör och de meddelandeplattformar du konfigurerar.
Dokumenterade incidenter
GitHub Advisory Database listar CVE-2026-9366, ett injektionsproblem av måttlig allvarlighet i versioner före 0.15.0, åtgärdat i 0.15.0 (advisory). Separat rapporterade Hunt.io och Unit 42 att angripare körde Hermes Agent i YOLO-läge mot andras servrar (Hunt.io) (BleepingComputer). Dessa fall gäller angripare som valde verktyget, inte en rapporterad brist i det. Detaljer finns i vår sammanfattning av incidenterna.
Övervaka Hermes Agent med FireAI
FireAI är en brandvägg för macOS som körs på enheten och utvecklas av HisnLabs. Funktionen Agent profile listar Hermes Agent bland de 19 AI-agenter den känner igen, och eftersom Hermes Agent körs under python identifierar den agenten genom det skript som körmiljön kör, så som Agent profile gör för agenter på node, bun, deno och python. Agentens underordnade processer, till exempel ett skal, git eller curl som den startar, tillskrivs den genom att FireAI följer kedjan av överordnade processer. Under de första 3 dagarna lär sig FireAI sedan vilka destinationer Hermes Agent normalt kontaktar, grupperade efter domän, och flaggar ingenting under den perioden. Därefter flaggas en allra första destination i Förslag, i kortet AI-agenter och i Snabbgenomgång. En uppladdningstopp flaggas också: en timme då agenten laddade upp minst 4 gånger så mycket som under sin hittills mest intensiva timme, och aldrig mindre än 25 MB.
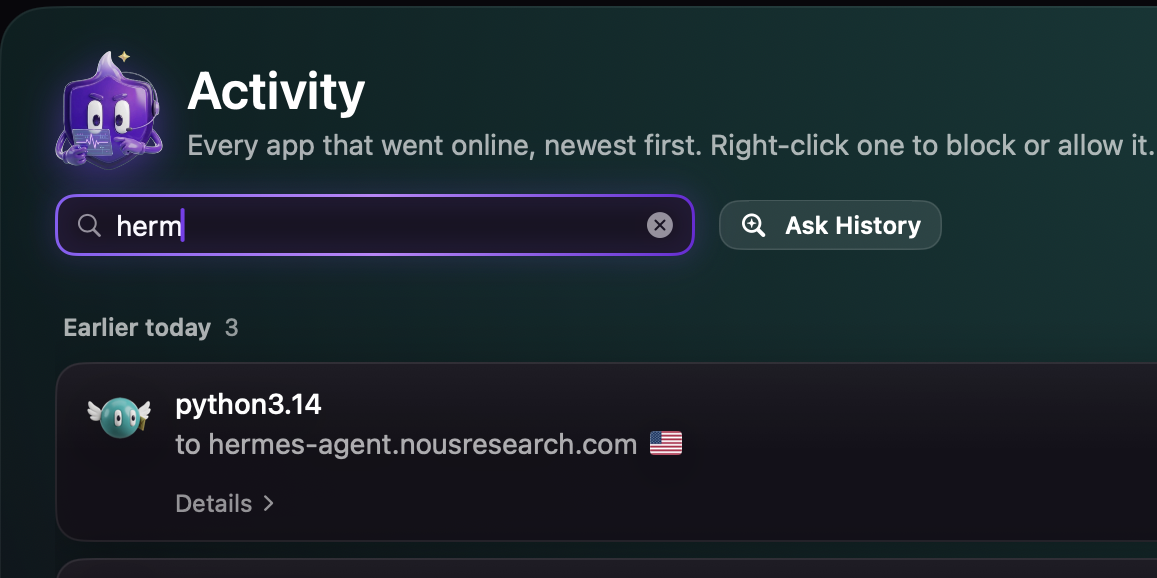
FireAI använder endast metadata, värdnamn och antal byte, och läser aldrig innehållet i en anslutning. Som standard flaggar det och överlåter beslutet till dig. I säkerhetsläget Agent profile går det längre: när inlärningen är klar blockeras en anslutning till en destination utanför baslinjen tills du trycker på Tillåt, och Fortsätt blockera gör blockeringen till en regel som gäller i alla lägen.
Konfiguration steg för steg
- Installera FireAI och slutför den första konfigurationen enligt Installera och slutför konfigurationen.
- Använd Hermes Agent som vanligt i 3 dagar. FireAI lär sig dess destinationer i bakgrunden och flaggar ännu ingenting.
- Öppna Förslag och leta upp kortet AI-agenter. När en flagga visas läser du meningen i klartext och sveper sedan åt vänster i Snabbgenomgång för att blockera eller åt höger för ”Det är okej”.
- Om du vill att agenten ska hållas till de platser den redan använder väljer du Agent profile i menyn för säkerhetsläge, bredvid Hemma, Kafé, Paranoid och Under attack.
- När något blockeras öppnar du kortet AI-agenter och väljer Tillåt för att lägga till det i baslinjen, eller Fortsätt blockera för att skapa en blockeringsregel.
Begränsningar
- FireAI förhindrar inte promptinjektion. Det begränsar skadan genom att flagga, och låta dig blockera, den väg som data skulle ta ut från din Mac.
- FireAI kan inte se Hermes Agents prompter, innehållet i MCP-verktyg, färdigheter eller vilka filer den läser, eftersom TLS döljer innehållet och FireAI inte finns inuti agenten.
- Hermes Agent matchas efter skriptnamn, så FireAI märker den i stället för att verifiera den: endast Claude Code, Claude och Cursor kontrolleras mot utvecklarens signatur.
- Kommandon som Hermes kör i en Docker-backend eller en fjärrbackend sker utanför din Macs processträd, så FireAI ser anslutningen från Docker- eller SSH-processen, inte från kommandot inuti.
- FireAI ersätter inte Hermes egna godkännanden, tillåtelselistor eller sandlåda, och granskar inte de färdigheter den skapar.
- Under inlärningsperioden på 3 dagar flaggas ingenting, och uppladdningstoppar flaggas men blockeras inte.
- En ny server under en domän som agenten redan använder behandlas som känd, eftersom destinationer grupperas efter domän.
Den fullständiga funktionsbeskrivningen finns i dokumentationen för Agent profile. En relaterad guide behandlar OpenClaw.
Andra agenter som FireAI känner igen har egna guider: Claude Code, skrivbordsappen Claude, Cursor, ChatGPT-appen för Mac, OpenAI Codex CLI, OpenClaw, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Goose, Crush, Windsurf, Kiro, Trae, Muse från Meta, alla AI-agenter som körs av Python eller Node.
Var FireAI och HisnLabs kommer in
Hermes Agent kan köra terminalkommandon som du. FireAI visar, och kan blockera, vart den ansluter härnäst.
FireAI är HisnLabs eget verktyg: en AI-brandvägg som körs direkt på din Mac. Den visar varje anslutning dina appar gör, på klarspråk, och låter dig avgöra vad som lämnar din Mac — AI:n körs lokalt, så din trafik skickas aldrig till oss eller någon annan. HisnLabs säkerhetsforskningsteam är de som håller de bedömningarna tillförlitliga: de katalogiserar vilka domäner som är vanlig telemetri och vilka som är en riktig tjänst, spårar land och nätverk bakom en anslutning och tränar den lokala modellen (FireAI Pilot-funktionen) på verkliga trafikmönster — utan att något av det lämnar din Mac.
Du kan läsa om de tekniska besluten bakom, eller prova FireAI i 17 dagar, på FireAI, från HisnLabs.