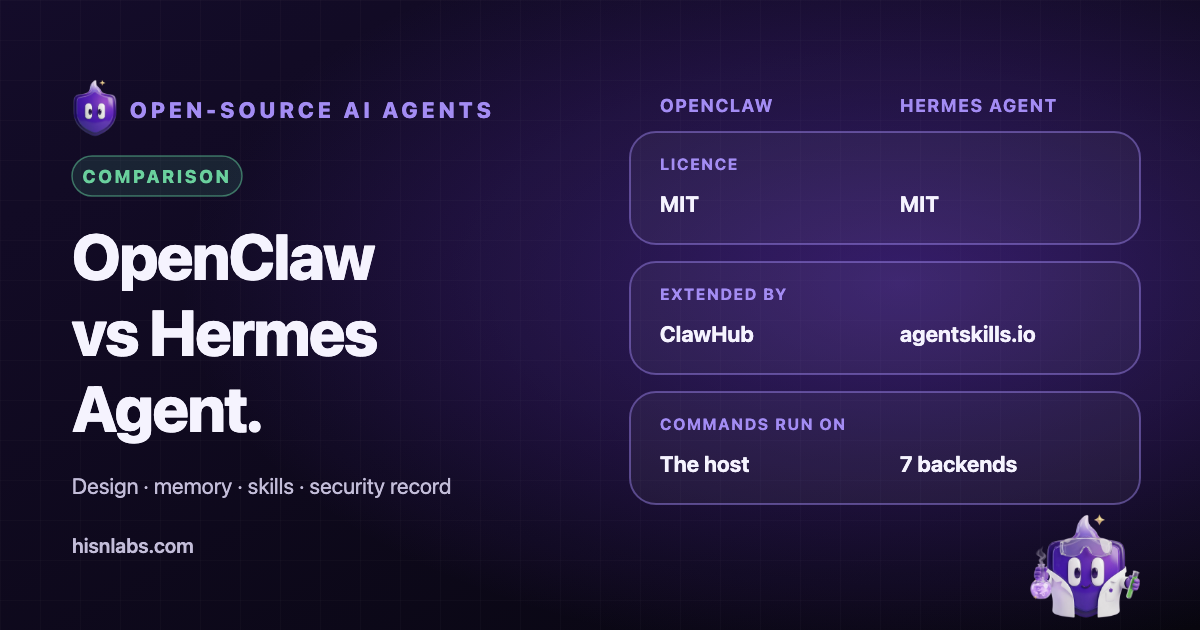
OpenClaw och Hermes Agent är två personliga AI-agenter med öppen källkod som körs på användarens egen dator eller server, tar emot instruktioner via meddelandeappar och agerar med behörigheterna hos det konto som kör dem. Båda publiceras under MIT-licensen. De skiljer sig åt i ursprung, i hur de lagrar det de lär sig och i hur deras säkerhetskontroller är uppbyggda. Den här artikeln jämför dem utifrån projektens egen dokumentation och publicerad säkerhetsrapportering, och markerar var källorna går isär eller inte säger något.
Bakgrund
En personlig agent är en språkmodell som är kopplad till verktyg. Modellen svarar inte bara; den kör skalkommandon, läser och skriver filer, styr en webbläsare och skickar meddelanden för användarens räkning. Modellens instruktioner kan komma från användaren, men också från vilken text som helst som agenten läser medan den arbetar, som en webbsida, ett e-postmeddelande eller ett chattmeddelande. Den egenskapen, som kallas promptinjektion, är skälet till att båda projektens dokumentation ger säkerhetsråd och till att incidenterna nedan har betydelse.
Vad varje projekt är
OpenClaw beskriver sig som en AI-assistent med öppen källkod som körs på användarens egen dator och ansluter till fler än tjugo meddelandeplattformar. README tillskriver projektet Peter Steinberger och communityn och anger att det förvaltas av OpenClaw Foundation, där beskriven som en oberoende ideell organisation av typen 501(c)(3), utan betalnivå eller värdtjänst [1]. Projektet hette tidigare Clawdbot och sedan Moltbot; TechCrunch rapporterade den 15 februari 2026 att Steinberger skulle börja på OpenAI och att OpenClaw, med OpenAIs vd:s ord, ”will live in a foundation as an open source project that OpenAI will continue to support” [3].
Hermes Agent utvecklas av Nous Research, vars repo beskriver den som en självförbättrande agent med en inbyggd inlärningsslinga som skapar färdigheter utifrån erfarenhet och bygger en modell av användaren över sessioner [9]. Dokumentationen listar Linux, macOS, WSL2, inbyggt Windows, NixOS och Android (Termux) som plattformar som stöds [10]. Repot anger MIT-licensen. De källor som hämtades för den här artikeln anger inget tillförlitligt datum för Hermes Agents första version, så inget anges här.
Arkitektur och räckvidd på datorn
OpenClaw är organiserat kring en Gateway, ett lokalt kontrollplan som hanterar sessioner, verktyg, händelser och kanalanslutningar, med ett kontrollgränssnitt, en kommandoradsklient och kompletterande appar för röst, canvas, kamera och åtgärder lokalt på enheten [1]. Censys dokumenterade att Gateway avsiktligt lyssnar lokalt på TCP-port 18789, avsedd för lokal åtkomst eller en SSH-tunnel snarare än direkt exponering mot internet [4]. OpenClaws dokumentation anger att Gateway vid en vanlig installation på värden binder till loopback, och att verktyg körs på värden om inte sandlåda har konfigurerats [2].
Hermes Agent kör en enda gatewayprocess för meddelandeplattformar och skiljer mellan var kommandon körs och var agenten körs. Repot listar sju terminalbakändar: local, Docker, SSH, Singularity, Modal, Daytona och Vercel Sandbox [9]. Dokumentationen listar fler än sextio inbyggda verktyg för webbsökning, extrahering, surfning, bildanalys och filoperationer, samt anslutningar till servrar för Model Context Protocol [10]. Med den lokala bakänden körs kommandon som användaren; med en container eller en fjärrbakände körs de någon annanstans.
Utökning, minne och modeller
OpenClaw utökas med verktyg, färdigheter och plugin-program som byggs med ett SDK för plugin-program och delas via ClawHub, dess offentliga register [1]. Hermes Agent använder färdigheter som följer den öppna standarden agentskills.io, och som agenten också själv kan skriva och förfina efter komplexa uppgifter [9]. Skillnaden har betydelse för risker i leverantörskedjan: OpenClaws färdigheter kommer till största delen från ett offentligt register, medan Hermes Agents färdigheter delvis genereras av agenten utifrån dess egna sessioner.
När det gäller minne anger OpenClaw att användarens tillstånd, minne och inloggningsuppgifter finns på användarens hårdvara och inte på OpenClaws servrar [1]. Hermes Agent har beständigt minne och användarprofiler, och återkallar tidigare konversationer genom fulltextsökning (FTS5) i sessioner kombinerad med sammanfattning av en språkmodell [9]. Båda projekten är modelloberoende. OpenClaw fungerar med värdbaserade och lokala modelleverantörer som utbytbara plugin-program [1]; Hermes Agent listar Nous Portal, OpenRouter, OpenAI och anpassade slutpunkter, som kan bytas med ett enda kommando [9]. Vilken leverantör som används avgör vart prompter och filinnehåll skickas, och inget av projekten kan ändra på det.
Säkerhetsmodellen enligt dokumentationen
OpenClaws dokumentation definierar en betrodd gräns per Gateway och anger att den inte är en säkerhetsgräns mellan användare som är fientliga mot varandra. Okända avsändare i kanaler för direktmeddelanden får som standard en parkopplingskod, inkommande meddelanden ska behandlas som obetrodd indata, och kommandot openclaw security audit rapporterar konfigurationsavvikelser från standardinställningarna [2]. Samma sida noterar att agenter med åtkomst till meddelandeverktyget som standard kan skicka meddelanden mellan konversationer och kanalleverantörer, om inte meddelanden mellan leverantörer begränsas.
Hermes Agents säkerhetssida beskriver åtta lager. Farliga kommandon går genom ett godkännandesystem med tre lägen (smart, manual och off) och en hårdkodad blockeringslista för katastrofala kommandon. Docker-bakänden tar bort Linux-capabilities och tillämpar no-new-privileges. Åtkomst via meddelanden använder parkopplingskoder med hastighetsbegränsning. Filskrivningar till lagringsplatser för inloggningsuppgifter som ~/.ssh/ och ~/.aws/ blockeras, och ett skydd mot serverside request forgery avvisar privata adresser, loopback-adresser och adresser för molnmetadata [11]. Detta är dokumenterade kontroller; sidan anger inte hur ofta de stängs av i praktiken.
Dokumenterade incidenter och säkerhetsmeddelanden
OpenClaw fick merparten av den tidiga säkerhetsrapporteringen. Censys räknade en ökning från omkring 1 000 till 21 639 offentligt nåbara instanser på mindre än en vecka fram till den 31 januari 2026, och noterade att de flesta krävde en autentiseringstoken [4]. Kaspersky rapporterade nästan 1 000 installationer som var nåbara utan autentisering, delvis orsakat av en standardinställning som litar på anslutningar från localhost när en omvänd proxy vidarebefordrar externa förfrågningar, och beskrev hur en forskare extraherade privata nycklar genom instruktioner inbäddade i ett e-postmeddelande [8].
Oasis Security offentliggjorde ”ClawJacked”: en skadlig webbsida kunde öppna en WebSocket-anslutning till den lokala Gateway, gissa dess lösenord eftersom anslutningar från localhost inte var hastighetsbegränsade, registrera sig som en betrodd enhet och ta kontroll över agenten. Korrigeringen levererades i OpenClaw 2026.2.25, som släpptes den 26 februari 2026 [5]. Separat granskade Koi Security 2 857 färdigheter på ClawHub och identifierade 341 skadliga, varav 335 kom från en kampanj som fick namnet ClawHavoc; eSecurity Planet rapporterar att färdigheterna användes för att leverera Atomic macOS Stealer, ett program som stjäl information [6]. Paubox rapporterar en annan siffra, 386 skadliga färdigheter som en forskare hittade i början av februari 2026, som alla delade samma adress för kommando och kontroll [7]. Siffrorna skiljer sig åt eftersom källorna granskade vid olika tidpunkter och med olika metoder.
För Hermes Agent listar GitHub Advisory Database CVE-2026-9366, ett injektionsproblem i den funktion som skannar projektets kontextfiler, klassat som måttligt (CVSS 5.5), som påverkar versioner före 0.15.0 och är åtgärdat i 0.15.0; det publicerades den 26 maj 2026 [12]. Andra säkerhetsmeddelanden för projektet finns i offentliga sårbarhetsdatabaser, men endast detta har verifierats mot sin primära post för den här artikeln. Den granskade rapporteringen innehåller ingen motsvarighet för Hermes Agent till kampanjen med skadliga färdigheter eller den massexponering som dokumenterats för OpenClaw, vilket kan bero på dess senare start eller ett mindre register och inte är belägg för att sådana saknas.
| Aspekt | OpenClaw | Hermes Agent |
|---|---|---|
| Utvecklare | Skapat av Peter Steinberger och communityn; förvaltas av OpenClaw Foundation (ideell) | Nous Research |
| Licens | MIT | MIT |
| Grundläggande design | Lokal Gateway med kanaler, verktyg och kompletterande appar | Agent med inlärningsslinga och en enda gateway för meddelanden |
| Var kommandon körs | På värden om inte sandlåda har konfigurerats | Sju bakändar: local, Docker, SSH, Singularity, Modal, Daytona, Vercel Sandbox |
| Meddelanden | Fler än 20 plattformar, bland annat WhatsApp, Telegram, Slack, Discord, Signal, iMessage | Telegram, Discord, Slack, WhatsApp, Signal med flera |
| Utökning | Verktyg, färdigheter och plugin-program; registret ClawHub | Färdigheter (standarden agentskills.io), egenskrivna; MCP-servrar |
| Minne | Tillstånd på användarens hårdvara | Beständigt minne, användarprofil, sessionssökning med FTS5 |
| Modeller | Värdbaserade och lokala leverantörer | Nous Portal, OpenRouter, OpenAI, anpassade slutpunkter |
| Godkännande av kommandon | Verktygspolicy och sandlådelägen | Smart, manual eller off, plus en hårdkodad blockeringslista |
| Dokumenterade incidenter | Exponerade instanser, ClawJacked, skadliga färdigheter på ClawHub | CVE-2026-9366 (måttlig); andra säkerhetsmeddelanden inte verifierade här |
Konsekvenser för Mac-användare
Inget av projekten undanröjer den underliggande exponeringen: en agent som läser obetrodd text och kan köra kommandon eller skicka meddelanden kan styras av den texten. De praktiska skillnaderna gäller standardinställningar och ekosystem. OpenClaw har den mer omfattande dokumenterade historiken av exponerade Gateways och skadliga färdigheter i registret, och dess Gateway är en lokal nätverkstjänst som en webbläsare kan nå. Hermes Agent erbjuder container- och fjärrbakändar som fullvärdiga alternativ samt ett system för godkännande av kommandon, men godkännandeläget kan stängas av, och egenskrivna färdigheter och beständigt minne medför egna risker för beständighet.
Rekommendationer
- Kör båda agenterna under ett separat användarkonto i macOS eller i en virtuell maskin eller container, inte i ett personligt konto som innehåller nycklar och dokument.
- Håll Gateway eller API-servern på loopback och vidarebefordra aldrig dess port; nå den via en SSH-tunnel om fjärråtkomst behövs.
- Installera färdigheter först efter att ha läst deras källkod, och betrakta instruktioner om att köra ett skalkommando som en förutsättning som ett varningstecken.
- Behåll godkännande av kommandon i manuellt läge och uppdatera agenten när säkerhetsmeddelanden publiceras.
- Ge agenten tillfälliga eller snävt avgränsade inloggningsuppgifter för anslutna konton.
Relevans för FireAI
FireAI är en nätverksbrandvägg för macOS. Den identifierar varje program genom dess kodsignatur, och dess agentprofil känner också igen OpenClaw och Hermes Agent när node eller python3 kör dem, utifrån skriptets sökväg, så att deras anslutningar bär agentens namn i stället för tolkens. Den har ingen integration med något av projekten. Den kan fråga innan en ny destination kontaktas, blockera en app eller ett företag med en regel och stoppa nya anslutningar till allt utanför det lokala nätverket med nödbrytaren. Den läser inte innehållet i krypterade anslutningar, och den begränsar inte vilka filer eller kommandon en agent kan använda lokalt. En kompletterande artikel beskriver kontrollerna i detalj.
Begränsningar
- Jämförelsen bygger på projektdokumentation och rapportering från tredje part; ingen agent testades för den här artikeln.
- Dokumenterade incidenter speglar uppmärksamhet lika mycket som risk: det mer spridda och granskade projektet samlar på sig fler rapporter.
- Antalet exponerade instanser och skadliga färdigheter skiljer sig mellan källorna och förändras med tid och metod.
- Båda projekten släpper nya versioner ofta, så versionsspecifika uppgifter kan redan vara inaktuella.
- Hermes Agents datum för första version och eventuella säkerhetsmeddelanden utöver CVE-2026-9366 har inte verifierats mot primära poster.
Var FireAI och HisnLabs kommer in
Agenter körs på din Mac. FireAI visar och styr vart de ansluter.
FireAI är HisnLabs eget verktyg: en AI-brandvägg som körs direkt på din Mac. Den visar varje anslutning dina appar gör, på klarspråk, och låter dig avgöra vad som lämnar din Mac — AI:n körs lokalt, så din trafik skickas aldrig till oss eller någon annan. HisnLabs säkerhetsforskningsteam är de som håller de bedömningarna tillförlitliga: de katalogiserar vilka domäner som är vanlig telemetri och vilka som är en riktig tjänst, spårar land och nätverk bakom en anslutning och tränar den lokala modellen (FireAI Pilot-funktionen) på verkliga trafikmönster — utan att något av det lämnar din Mac.
Du kan läsa om de tekniska besluten bakom, eller prova FireAI i 17 dagar, på FireAI, från HisnLabs.