Claude Code — агент для программирования от Anthropic, который работает в терминале на вашем Mac. Он читает ваш проект, редактирует файлы и выполняет команды оболочки от вашего имени, и любое из этих действий может закончиться сетевым соединением. В этой статье изложено, что Anthropic документирует о работе Claude Code в macOS, о том, к чему он имеет доступ и какие соединения являются обычными, а затем показано, как наблюдать за ними с помощью FireAI. Если факт взят из документации Anthropic, источник указан в конце.
Что такое Claude Code и как он работает на Mac
Страница установки Anthropic перечисляет три способа установить Claude Code в macOS. Рекомендуемый нативный установщик — скрипт curl, который загружает исполняемый файл и обновляет его в фоновом режиме. Homebrew предлагает два cask: claude-code для стабильного канала и claude-code@latest для самого нового, причём установки через Homebrew не обновляются автоматически. Доступен и глобальный пакет npm @anthropic-ai/claude-code; по данным той же страницы, он устанавливает тот же нативный исполняемый файл, а установленный claude сам не вызывает Node. В macOS исполняемый файл, согласно документации, подписан «Anthropic PBC» и нотаризован Apple, и это можно проверить командой codesign --verify --verbose.
# check the signature of the claude binary, as the setup page describes
codesign --verify --verbose ./claudeК чему он имеет доступ и задокументированная модель разрешений
Claude Code действует с правами учётной записи, которая его запустила. Страница Anthropic о безопасности описывает два исходных режима. В режиме Manual он запускается только для чтения и спрашивает разрешения, прежде чем редактировать файлы, запускать тесты или выполнять команды; встроенный набор команд только для чтения, таких как ls, cat и git status, выполняется без запроса. Режим Auto — встроенный исходный режим для интерактивных сеансов в терминале и VS Code: отдельная модель-классификатор проверяет действия и блокирует те, что считает небезопасными, а ваши явные правила ask и deny по-прежнему действуют.
Для сетевого поведения важны три задокументированные детали. Во-первых, команды, загружающие содержимое из интернета, например curl и wget, по умолчанию не одобряются автоматически. Во-вторых, граница рабочего каталога — это запрос разрешения, поэтому одобренная вами команда Bash всё равно может писать туда, куда имеет доступ ваша учётная запись. В-третьих, необязательный изолированный инструмент Bash, настраиваемый командой /sandbox, применяет к командам оболочки изоляцию файловой системы и сети на уровне операционной системы. Anthropic отмечает, что песочница охватывает только команды оболочки, а файловые инструменты, серверы MCP и хуки работают вне её.
На странице о безопасности также сказано, что ни одна система не защищена полностью от всех атак, и рекомендуется проверять предлагаемые команды, не передавать недоверенное содержимое напрямую в Claude и использовать виртуальные машины для скриптов, взаимодействующих с внешними веб-сервисами.
Домены, которые документирует Claude Code
Страница Anthropic о настройке сети перечисляет URL, необходимые автономному CLI. Ниже — задокументированные поставщиком адреса, наиболее важные для файрвола:
| Хост | Задокументированное назначение |
|---|---|
| api.anthropic.com | Запросы к Claude API, проверка безопасности доменов WebFetch, загрузка флагов функций и журналирование событий телеметрии |
| claude.ai, claude.com, platform.claude.com | Вход в учётную запись и обмен токенами OAuth |
| mcp-proxy.anthropic.com | Коннекторы MCP из claude.ai |
| downloads.claude.ai | Нативный установщик, автообновление, проверка обновлений и загрузка плагинов |
| registry.npmjs.org | Установка Claude Code через npm и bun, установка плагинов и серверы MCP, запускаемые через npx |
| github.com, raw.githubusercontent.com | Клонирование каталогов плагинов; лента изменений для /release-notes |
| http-intake.logs.us5.datadoghq.com, browser-intake-us5-datadoghq.com | Необязательная эксплуатационная телеметрия и отчёты об ошибках; по документации отключаются через DISABLE_TELEMETRY или CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC |
На той же странице сказано, что Claude Code учитывает стандартные переменные HTTPS_PROXY и HTTP_PROXY и не поддерживает прокси SOCKS. Всё, что не входит в этот список, например реестр пакетов, к которому обращается запущенная Claude команда сборки, — это трафик самого проекта, а не Claude Code.
Почему сетевой взгляд всё же полезен
Запросы разрешений показывают команду, которую хочет выполнить Claude Code. Они не показывают все соединения, возникающие из ранее одобренных вами команд, от сервера MCP, плагина или скрипта в репозитории. Взгляд на уровне сети отвечает на более узкий и дополняющий вопрос: куда эта машина на самом деле подключалась, пока работал агент? Именно на этот вопрос рассчитан Agent profile в FireAI.
Наблюдение за Claude Code с помощью FireAI
FireAI — файрвол для macOS от HisnLabs; начиная с версии 1.0.2 в нём есть функция Agent profile. Она распознаёт 19 ИИ-агентов, запоминает, куда каждый обычно подключается, и отмечает необычное поведение для вашей проверки. Claude Code распознаётся по подписи кода.
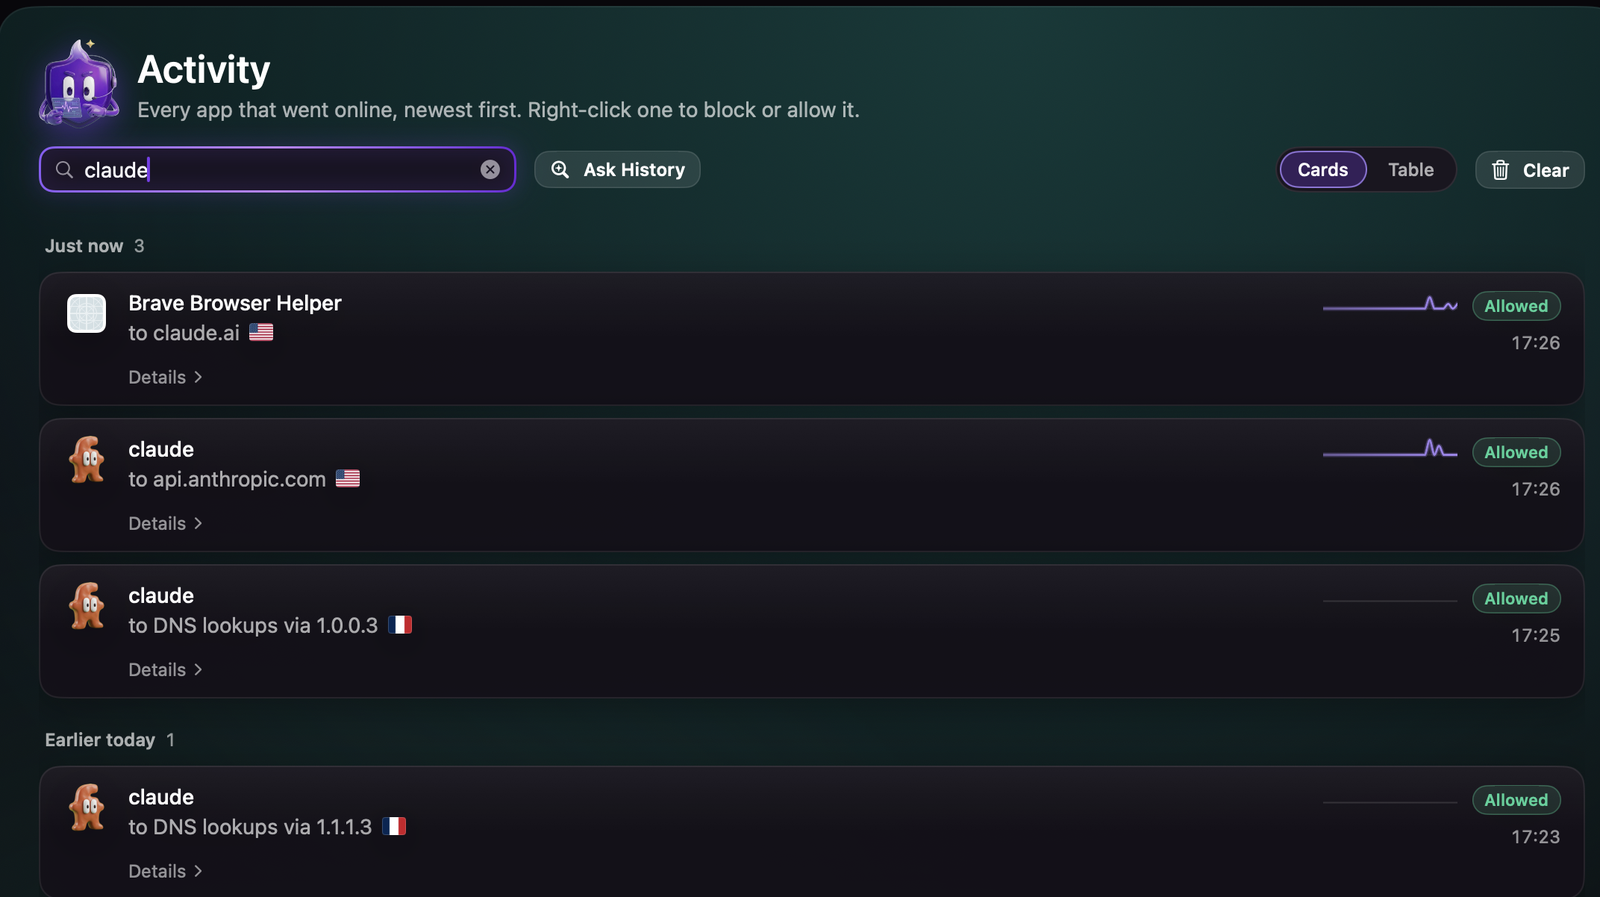
Claude Code — один из трёх агентов, которых FireAI сверяет с подписью кода разработчика, поэтому совпадение означает больше, чем просто имя.
FireAI также распознаёт дочерние процессы агента, например запущенные им оболочку, git или curl, поднимаясь по родительским процессам, пока не дойдёт до агента. Поэтому такие соединения засчитываются самому агенту.
Что отмечает FireAI
- В первые 3 дня FireAI запоминает адреса, к которым агент обычно обращается, сгруппированные по домену. В этот период обучения ничего не отмечается.
- После этого первый в истории адрес за пределами изученной базовой линии отмечается для проверки.
- Отмечается и всплеск отправки данных: час, за который агент отправил как минимум в 4 раза больше, чем в свой самый загруженный час до этого, и не менее 25 МБ.
Agent profile использует только метаданные, то есть имена хостов и объёмы в байтах. FireAI никогда не читает содержимое соединения и не может заглянуть внутрь зашифрованного.
Настройка для Claude Code
- Установите FireAI, завершите настройку и продолжайте пользоваться Claude Code как обычно. Трёхдневный период обучения начинается с того, что видит FireAI.
- Откройте Suggestions и посмотрите на карточку AI agents. В ней перечислены агенты, которых распознал FireAI, и то, что он о каждом узнал.
- Когда Claude Code обращается к адресу, к которому никогда не обращался, отметка появляется в карточке AI agents и в Quick Review. Смахните влево, чтобы заблокировать, или вправо — «It’s fine».
- Block создаёт правило для подключившегося процесса. «It’s fine» добавляет адрес в базовую линию агента, чтобы он больше не отмечался.
- Если хотите ограничить агента уже используемыми адресами, выберите Agent profile в меню режима безопасности, рядом с Home, Coffee shop, Paranoid и Under attack. Когда агент завершит обучение, соединение с адресом за пределами его базовой линии будет блокироваться, а не отмечаться.
- Заблокированный адрес отображается в карточке AI agents с кнопками Allow и Keep blocked. Allow добавляет его в базовую линию, и агент сразу может к нему обращаться. Keep blocked создаёт блокирующее правило, поэтому адрес остаётся заблокированным во всех режимах.
Ограничения
- FireAI не предотвращает prompt injection. Промпт, спрятанный на веб-странице или в файле, всё равно может направлять агента. FireAI может отметить путь, по которому данные покинули бы Mac, и позволить его заблокировать.
- FireAI не видит промпты, содержимое инструментов MCP и то, какие файлы читает Claude Code, например ~/.ssh. TLS скрывает содержимое, а FireAI не находится внутри агента.
- Дочерние процессы, которые завершаются очень быстро, могут быть пропущены, а дочерние процессы сопоставляются по пути, а не по подписи.
- В трёхдневный период обучения ничего не отмечается.
- В режиме Agent profile соединение с голым IP-адресом без имени хоста сопоставляется по адресу. Если сервис, которым агент обычно пользуется, отвечает с нового адреса, он блокируется, пока вы его не разрешите.
- Пояснение FireAI к отметке простыми словами составляется на основе измеренных им фактов. Он никогда не утверждает, что адрес безопасен или опасен. Решение за вами.
Связанные руководства
Тот же подход применим к другим агентам, которых распознаёт FireAI: настольное приложение Claude, Cursor, приложение ChatGPT для Mac, Codex CLI, OpenClaw, Hermes Agent, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Goose, Crush, Windsurf, Kiro, Trae, Muse от Meta, любой другой ИИ-агент, запускаемый через Python или Node. Полное описание функции приведено в документации Agent profile.
Какое место здесь занимают FireAI и HisnLabs
Claude Code спрашивает, прежде чем действовать. Сетевой файрвол добавляет второй взгляд на то, куда он подключается.
FireAI — это собственный продукт HisnLabs: ИИ-файрвол, работающий прямо на вашем Mac. Он показывает простым языком каждое соединение, которое устанавливают ваши приложения, и позволяет вам решать, что покидает ваш Mac, — его ИИ работает локально, поэтому ваш трафик никогда не отправляется ни нам, ни кому-либо ещё. Команда исследователей безопасности HisnLabs — это те, кто поддерживает точность этих решений: они каталогизируют, какие домены являются обычной телеметрией, а какие — реальным сервисом, отслеживают страну и сеть, стоящие за соединением, и обучают локальную модель (функцию FireAI Pilot) на реальных шаблонах трафика — и ничего из этого не покидает ваш Mac.
Вы можете прочитать о технических решениях, лежащих в его основе, или попробовать FireAI в течение 17 дней на странице FireAI от HisnLabs.