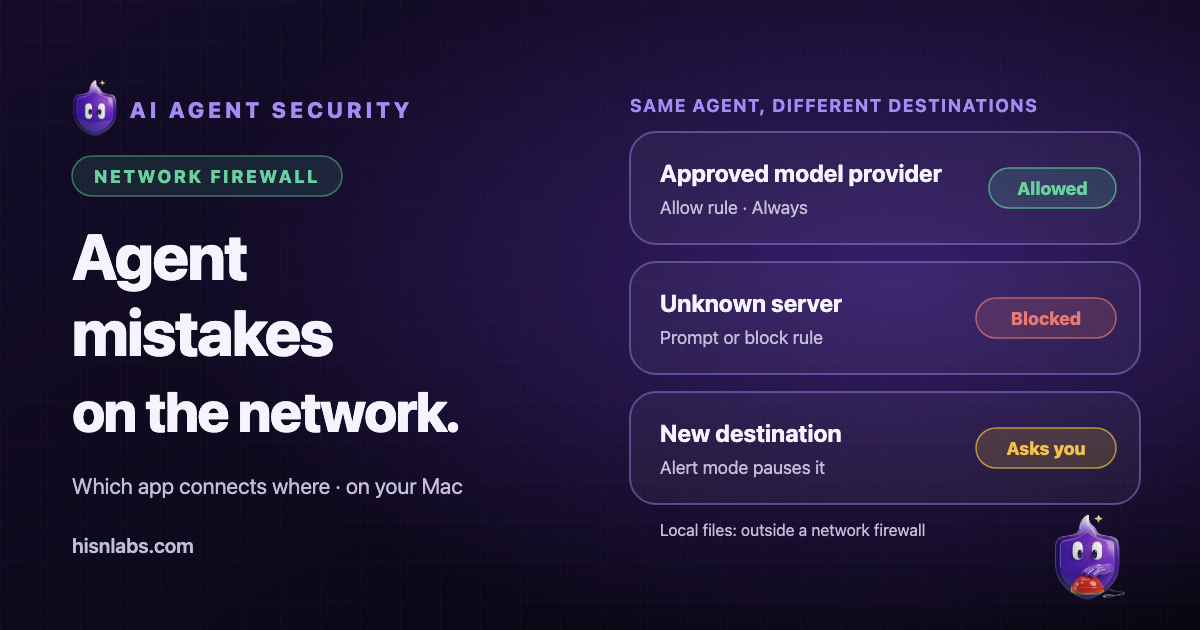
Запуск автономного агента, такого как OpenClaw, на Mac наделяет языковую модель правами учётной записи, которая его запустила, и опубликованные с января 2026 года отчёты по безопасности описывают несколько случаев, когда такая схема давала сбой. Большинство этих сбоев заканчиваются сетевым соединением: данные отправляются на неизвестный сервер, локальный сервис оказывается доступен извне или загружается вредоносная нагрузка. FireAI — сетевой файрвол для macOS, поэтому он может ограничить именно эту часть. Он не может помешать агенту читать или удалять локальные файлы, и в этой статье указано, где проходит эта граница.
Контекст
Собственная документация OpenClaw указывает, что инструменты выполняются на хосте, если не настроена песочница, что входящие сообщения являются недоверенными входными данными и что агенты с доступом к инструменту сообщений по умолчанию могут отправлять сообщения в разные беседы и через разных провайдеров каналов [1]. Таким образом, агент сочетает три свойства: он читает недоверенный текст, может действовать на машине и может связываться с внешним миром. Файрвол работает с третьим. В разделах ниже последовательно рассматривается каждый задокументированный класс риска, называется применимое средство FireAI и перечисляются шаги по его настройке. Общее сравнение OpenClaw с Hermes Agent приведено в отдельной статье.
Прежде чем начать: как FireAI идентифицирует агента
FireAI идентифицирует приложение по подписи кода исполняемого файла, который открывает соединение, а для неподписанной программы — по её пути. У него нет интеграции с OpenClaw или Hermes Agent, и он не распознаёт ни один из них по имени. Агенты такого рода работают внутри интерпретатора общего назначения, как правило Node.js или Python, поэтому FireAI показывает соединения от «node» или «python3». Правило для такого интерпретатора применяется ко всем скриптам, которые запускает тот же исполняемый файл, включая не связанные с агентом инструменты.
Атрибуция по отдельным скриптам сегодня недоступна. Поэтому каждое правило ниже применяется к интерпретатору в целом, и правило, блокирующее адреса агента, затрагивает и любой другой скрипт, выполняемый тем же интерпретатором. Практический способ атрибутировать соединение — прочитать имя интерпретатора в запросе и сопоставить его с моментом, когда работал агент.
Риск 1: prompt injection, отправляющая данные наружу
Kaspersky сообщила, что OpenClaw оказался уязвим к извлечению данных через вредоносное содержимое электронных писем, включая демонстрацию исследователя, извлёкшего закрытые криптографические ключи с помощью инструкций, встроенных в сообщение, а также сообщения пользователей о том, что бот после промпта с элементами социальной инженерии выгрузил содержимое домашнего каталога в групповой чат [3]. Этап эксфильтрации — это исходящее соединение от процесса агента к серверу, контролируемому злоумышленником, или к сервису обмена сообщениями.
FireAI идентифицирует каждое приложение по подписи кода и проверяет свои правила для каждого соединения. В режиме Alert он приостанавливает первое соединение с адресом, для которого нет правила, и спрашивает [12]. Настройка, ограничивающая этот риск, — список разрешённых адресов, построенный вокруг агента:
- Запустите агента один раз и позвольте FireAI показать его первые соединения. В запросе нажмите Options, выберите Always и The whole website для домена провайдера модели, которым вы действительно пользуетесь, затем Allow. Запрос называет интерпретатор, а не агента.
- Заблокируйте для этого приложения все остальные адреса: откройте Rules, нажмите Add rule, выберите Stop the connection, укажите интерпретатор, под которым работает агент (node или python3), и задайте для Which website or server значение Anywhere on the internet.
- Откройте созданное правило Allow для провайдера модели и включите Quick, чтобы первое подходящее Quick rule принимало решение до того, как будет рассмотрено широкое правило Block.
- На последующие запросы отвечайте Block, если не можете назвать адрес назначения. Запрос о незнакомом домене сразу после того, как агент прочитал письмо, — именно тот сигнал, который это средство призвано выявить.
- Откройте Details в запросе, чтобы проверить адрес, порт и статус подписи кода, и используйте Why block this?, когда этот вариант предлагается.
Есть ограничения. Если агенту разрешено обращаться к сервису обмена сообщениями или к провайдеру модели, внедрённая инструкция может отправить данные туда, а FireAI видит, сколько отправлено, но не что именно, поскольку он не читает содержимое зашифрованных соединений (как соединения проверяются без расшифровки).
Риск 2: вредоносные или скомпрометированные навыки
Koi Security проверила 2 857 навыков (skills) на ClawHub и выявила 341 вредоносный, 335 из которых относились к одной кампании; по данным eSecurity Planet, эти навыки просили пользователей установить «предварительные требования», которые доставляли Atomic macOS Stealer, нацеленный на учётные данные браузеров, пароли связки ключей, кошельки, ключи SSH и токены API [6]. Навык выполняется с правами агента, поэтому его сетевые обращения выглядят как обращения агента.
Средства FireAI воздействуют на то, куда направляются эти обращения, двумя способами. Во-первых, список разрешённых адресов из предыдущего раздела отклоняет адреса, которые никогда не были одобрены. Во-вторых, FireAI может использовать открытые списки угроз:
- Откройте в FireAI страницу списков угроз и включите Use public threat data. После этого FireAI раз в день загружает такие списки, как abuse.ch URLhaus, ThreatFox и Feodo Tracker, при этом ваш трафик им никогда не передаётся. См. документацию.
- Включите Block what a threat list confirms, чтобы подтверждённое совпадение приводило к блокировке, а не только к пометке.
- Откройте Threats и используйте Investigate для любой незнакомой строки; досье пошагово объясняет соединение.
- Держите включённой Connection history (Settings, Connection history), чтобы позже проверить, какое приложение к какому адресу обращалось; она хранит запись за 7 дней только на этом Mac.
Навык, который обращается к серверу, неизвестному ни одному списку, или который только читает локальные файлы, этим средством не перехватывается. Основной защитой остаётся проверка навыка перед установкой.
Риск 3: локальный шлюз, доступный извне или из браузера
Censys зафиксировала рост числа публично доступных экземпляров OpenClaw примерно с 1 000 до 21 639 менее чем за неделю к 31 января 2026 года, отметив при этом, что Gateway рассчитан на прослушивание локально на TCP-порту 18789 [4]. Kaspersky описала установки без аутентификации, которые доверяли localhost и находились за неправильно настроенными обратными прокси [3]. Находка ClawJacked от Oasis Security показала, что веб-страница могла подключаться к локальному Gateway из браузера; уязвимость устранена в OpenClaw 2026.2.25 [5].
FireAI применяет правила как к исходящим, так и к входящим соединениям с Mac, хотя никогда не запрашивает решения по входящим соединениям. См. документацию. Соответствующие шаги:
- Переключайтесь в режим Coffee shop, когда Mac подключён к сети, которую вы не контролируете. Он блокирует входящие соединения, а также общий доступ к файлам и экрану для других устройств, как описано в разделе режимы безопасности.
- Чтобы это происходило автоматически, привяжите режим Coffee shop к своим общественным местам, как описано в разделе места, или используйте Coffee Shop Armor, который документация FireAI описывает для публичных Wi-Fi.
- В Rules добавьте входящее правило Block для приложения агента (в Advanced установите Direction в значение incoming) для любой сети, которой вы не доверяете полностью.
- Проверьте также собственную конфигурацию агента: Gateway должен оставаться привязанным к loopback, как описывает документация OpenClaw для обычных установок на хосте [1].
Риск 4: учётные данные и файлы покидают машину
В тех же отчётах в качестве целей указаны ключи API, токены, ключи SSH и файлы кошельков [6]. Для сетевой эксфильтрации применимы три функции FireAI:
- Проверка протоколов блокирует незашифрованные веб-запросы, содержащие номера карт, банковские реквизиты, пароли или ключи, до того как они покинут Mac, а также блокирует данные, вывозимые под видом DNS-запросов; ничего не сохраняется и не отправляется. См. документацию.
- World map и Activity показывают каждое соединение в реальном времени и в истории с поиском. Щёлкните соединение правой кнопкой мыши, чтобы выбрать Deny host, Block IP for all apps или Block this app everywhere. См. документацию.
- Ask FireAI принимает команды на обычном языке, например «block» и затем имя приложения в том виде, в каком оно отображается в FireAI (для агента — интерпретатор), показывает предварительный просмотр и ничего не применяет, пока вы не нажмёте Apply. См. документацию.
Учётные данные, отправленные на разрешённый адрес по зашифрованному соединению, находятся вне поля зрения FireAI.
Риск 5: неожиданные соединения, когда никто не наблюдает
Агенты работают без присмотра. Документация OpenClaw отмечает, что неизвестные отправители по умолчанию проходят сопряжение и что агенты могут отправлять сообщения по разным каналам, если это не ограничено [1]; документация Hermes Agent описывает систему подтверждения команд, режим которой можно выключить [7]. Именно при работе без присмотра ошибочное или внедрённое действие успевает причинить больше всего вреда, прежде чем его заметит человек.
- Используйте правило по расписанию, созданное через Ask FireAI, чтобы агент подключался только в заданные часы, например «allow the agent during work hours»; четыре встроенных интервала — ночь, вечер, рабочие часы и выходные. См. документацию.
- Используйте режим Paranoid, когда агент работает без присмотра. Он блокирует отслеживающий трафик, неподписанные приложения и все незашифрованные порты, и даже системные инструменты Apple должны быть одобрены [10].
- Используйте режим Under attack или аварийный выключатель (kill switch), когда агент ведёт себя неправильно. Under attack разрешает только приложения с явным правилом Allow и перестаёт задавать вопросы. Аварийный выключатель отклоняет новые соединения со всем, что находится за пределами домашней или офисной сети, и также доступен из строки меню [11].
- Оставьте FireAI Pilot для других приложений или проверяйте его решения в Suggestions, поскольку он автоматически отвечает на соединения, в которых уверен; для агента явные правила проще проверять.
Рекомендации
- Запускайте агента в отдельной учётной записи пользователя macOS или в виртуальной машине, только с теми папками, которые ему нужны.
- Выдавайте ему отзываемые учётные данные с узкой областью действия и никогда не давайте доступ к основному менеджеру паролей или ключам SSH.
- Читайте исходный код навыка перед установкой и отказывайтесь от любого навыка, который просит вставить команду оболочки в качестве предварительного требования.
- Своевременно обновляйте агента; исправление ClawJacked дошло до пользователей только через обновление.
- Оставляйте подтверждение команд в ручном режиме там, где агент это предлагает.
- Сочетайте список разрешённых адресов, аварийный выключатель и режим, подходящий для места, где вы работаете.
Ограничения
- FireAI видит интерпретатор, открывающий соединение (например, node или python3), а не имя агента; правило применяется ко всему, что выполняет этот интерпретатор. У него нет интеграции с этими агентами.
- FireAI контролирует, какое приложение куда подключается, и может отключить интернет. Он не может помешать агенту удалять, шифровать или читать локальные файлы, выполнять команды или менять настройки на Mac.
- Аварийный выключатель отклоняет новые соединения; уже открытые он не разрывает.
- FireAI не читает содержимое зашифрованных соединений, поэтому данные, отправленные на разрешённый адрес, не проверяются.
- Фильтрация loopback-трафика между браузером и локальным сервисом не задокументирована; для устранения таких уязвимостей обновляйте агента.
- Списки угроз блокируют только то, что подтверждают; новый сервер или навык, действующий только локально, ими не охватывается.
- Файрвол не исправляет собственные проектные решения агента, например Gateway, привязанный к публичному адресу.
- Необходимы дополнительные меры: учётные записи с минимальными правами, песочницы или виртуальные машины, резервные копии и проверка навыков перед установкой.
Какое место здесь занимают FireAI и HisnLabs
Агенты действуют быстро. Сетевой файрвол решает, куда им разрешено подключаться.
FireAI — это собственный продукт HisnLabs: ИИ-файрвол, работающий прямо на вашем Mac. Он показывает простым языком каждое соединение, которое устанавливают ваши приложения, и позволяет вам решать, что покидает ваш Mac, — его ИИ работает локально, поэтому ваш трафик никогда не отправляется ни нам, ни кому-либо ещё. Команда исследователей безопасности HisnLabs — это те, кто поддерживает точность этих решений: они каталогизируют, какие домены являются обычной телеметрией, а какие — реальным сервисом, отслеживают страну и сеть, стоящие за соединением, и обучают локальную модель (функцию FireAI Pilot) на реальных шаблонах трафика — и ничего из этого не покидает ваш Mac.
Вы можете прочитать о технических решениях, лежащих в его основе, или попробовать FireAI в течение 17 дней на странице FireAI от HisnLabs.