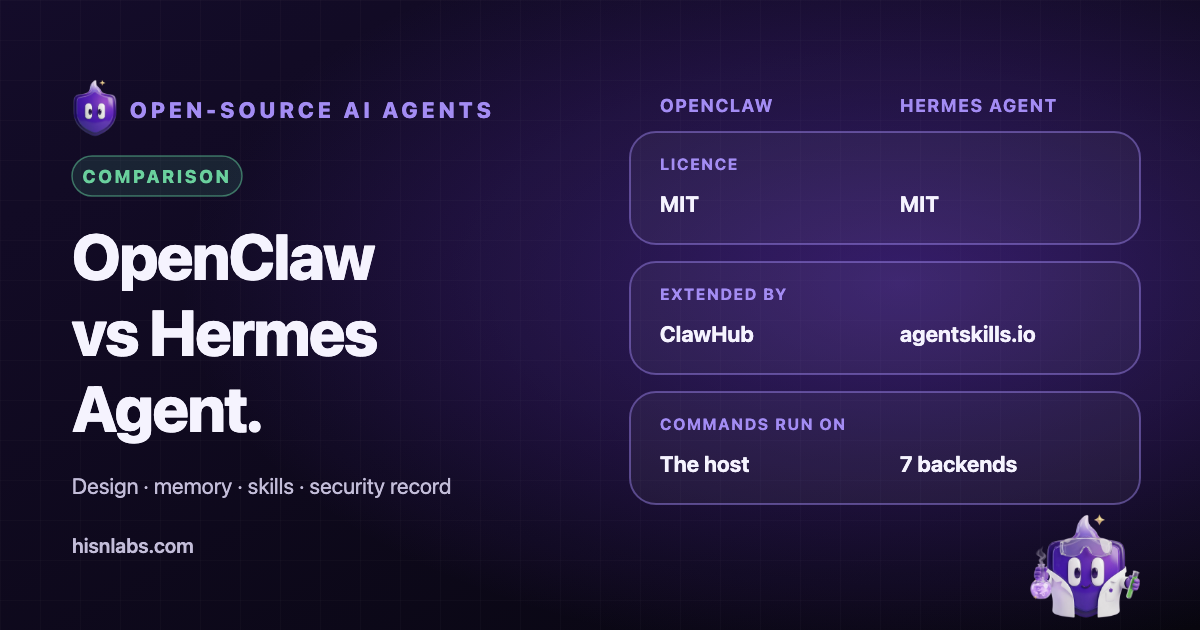
O OpenClaw e o Hermes Agent são dois agentes de IA pessoais de código aberto que correm no computador ou no servidor do próprio utilizador, recebem instruções através de apps de mensagens e atuam com as permissões da conta que os executa. Ambos são publicados sob a licença MIT. Diferem na origem, na forma como guardam o que aprendem e na organização dos seus controlos de segurança. Este artigo compara-os com base na documentação dos próprios projetos e em relatórios de segurança publicados, e assinala onde as fontes divergem ou são omissas.
Contexto
Um agente pessoal é um modelo de linguagem ligado a ferramentas. O modelo não se limita a responder: executa comandos de shell, lê e escreve ficheiros, controla um navegador e envia mensagens em nome do utilizador. As instruções do modelo podem vir do utilizador, mas também de qualquer texto que o agente leia enquanto trabalha, como uma página web, um email ou uma mensagem de conversação. Essa propriedade, designada injeção de prompts, explica por que razão a documentação de ambos os projetos inclui orientações de segurança e por que razão os incidentes descritos abaixo são relevantes.
O que é cada projeto
O OpenClaw apresenta-se como um assistente de IA de código aberto que corre no computador do próprio utilizador e se liga a mais de vinte plataformas de mensagens. O seu README atribui a autoria a Peter Steinberger e à comunidade, e afirma que o projeto é gerido pela OpenClaw Foundation, aí descrita como uma organização sem fins lucrativos independente 501(c)(3), sem plano pago nem serviço alojado [1]. O projeto chamou-se anteriormente Clawdbot e, depois, Moltbot; o TechCrunch noticiou a 15 de fevereiro de 2026 que Steinberger ia juntar-se à OpenAI e que, nas palavras do diretor executivo da OpenAI, o OpenClaw «will live in a foundation as an open source project that OpenAI will continue to support» [3].
O Hermes Agent é desenvolvido pela Nous Research, cujo repositório o descreve como um agente que se aperfeiçoa a si próprio, com um ciclo de aprendizagem integrado que cria skills a partir da experiência e constrói um modelo do utilizador ao longo das sessões [9]. A sua documentação indica como plataformas suportadas Linux, macOS, WSL2, Windows nativo, NixOS e Android (Termux) [10]. O repositório indica a licença MIT. As fontes consultadas para este artigo não fornecem uma data fiável da primeira versão do Hermes Agent, pelo que nenhuma é aqui indicada.
Arquitetura e alcance no computador
O OpenClaw organiza-se em torno de um Gateway, um plano de controlo local que gere sessões, ferramentas, eventos e ligações a canais, com uma interface de controlo, um cliente de linha de comandos e apps complementares para voz, canvas, câmara e ações locais no dispositivo [1]. A Censys documentou que o Gateway escuta localmente na porta TCP 18789 por conceção, destinando-se a acesso local ou a um túnel SSH e não a exposição direta à internet [4]. A documentação do OpenClaw indica que, numa instalação normal no anfitrião, o Gateway se associa à interface de loopback e que as ferramentas correm no anfitrião, salvo se for configurado um sandbox [2].
O Hermes Agent executa um único processo de gateway para as plataformas de mensagens e separa o local onde os comandos são executados do local onde o agente corre. O seu repositório enumera sete backends de terminal: local, Docker, SSH, Singularity, Modal, Daytona e Vercel Sandbox [9]. A documentação enumera mais de sessenta ferramentas integradas que abrangem pesquisa na web, extração, navegação, visão e operações com ficheiros, além de ligações a servidores Model Context Protocol [10]. Com o backend local, os comandos correm como o utilizador; com um backend em contentor ou remoto, correm noutro local.
Extensões, memória e modelos
O OpenClaw é alargado através de ferramentas, skills e plugins construídos com um SDK de plugins e partilhados através do ClawHub, o seu registo público [1]. O Hermes Agent usa skills que seguem a norma aberta agentskills.io, que o próprio agente pode também escrever e aperfeiçoar após tarefas complexas [9]. A diferença é relevante para o risco na cadeia de fornecimento: as skills do OpenClaw provêm sobretudo de um registo público, ao passo que as do Hermes Agent são em parte geradas pelo agente a partir das suas próprias sessões.
Quanto à memória, o OpenClaw afirma que o estado do utilizador, a memória e as credenciais residem no hardware do utilizador e não nos servidores do OpenClaw [1]. O Hermes Agent mantém memória persistente e perfis de utilizador, e recupera conversas anteriores através de pesquisa de texto integral (FTS5) nas sessões, combinada com resumos produzidos por um modelo de linguagem [9]. Ambos os projetos são agnósticos quanto ao modelo. O OpenClaw funciona com fornecedores de modelos alojados e locais sob a forma de plugins intercambiáveis [1]; o Hermes Agent enumera Nous Portal, OpenRouter, OpenAI e endpoints personalizados, alternáveis com um único comando [9]. O fornecedor utilizado determina para onde viajam os prompts e o conteúdo dos ficheiros, e nenhum dos projetos pode alterar isso.
O modelo de segurança documentado
A documentação do OpenClaw define um limite de confiança por Gateway e indica que este não é um limite de segurança entre utilizadores mutuamente hostis. Por predefinição, os remetentes desconhecidos em canais de mensagens diretas recebem um código de emparelhamento, as mensagens recebidas devem ser tratadas como dados não fiáveis, e um comando openclaw security audit assinala desvios da configuração em relação às predefinições [2]. A mesma página observa que os agentes com acesso à ferramenta de mensagens podem, por predefinição, enviar mensagens entre conversas e fornecedores de canais, salvo se as mensagens entre fornecedores forem restringidas.
A página de segurança do Hermes Agent descreve oito camadas. Os comandos perigosos passam por um sistema de aprovação com três modos (smart, manual e off) e por uma lista de bloqueio fixa no código para comandos catastróficos. O backend Docker retira capacidades Linux e impõe no-new-privileges. O acesso por mensagens usa códigos de emparelhamento com limites de frequência. A escrita de ficheiros em repositórios de credenciais como ~/.ssh/ e ~/.aws/ é bloqueada, e uma proteção contra falsificação de pedidos do lado do servidor rejeita endereços privados, de loopback e de metadados da nuvem [11]. Trata-se de controlos documentados; a página não indica com que frequência são desativados na prática.
Incidentes e avisos documentados
O OpenClaw concentrou a maior parte dos primeiros relatórios de segurança. A Censys registou um aumento de cerca de 1000 para 21 639 instâncias acessíveis publicamente em menos de uma semana, até 31 de janeiro de 2026, observando que a maioria exigia um token de autenticação [4]. A Kaspersky reportou cerca de 1000 instalações acessíveis sem autenticação, causadas em parte por uma predefinição que confia em ligações de localhost quando um proxy inverso reencaminha pedidos externos, e descreveu um investigador a extrair chaves privadas através de instruções incorporadas num email [8].
A Oasis Security divulgou a falha «ClawJacked»: uma página web maliciosa podia abrir uma ligação WebSocket ao Gateway local, adivinhar a sua palavra-passe porque as ligações de localhost não tinham limite de frequência, registar-se como dispositivo de confiança e assumir o controlo do agente. A correção foi incluída no OpenClaw 2026.2.25, lançado a 26 de fevereiro de 2026 [5]. Em paralelo, a Koi Security auditou 2857 skills no ClawHub e identificou 341 maliciosas, 335 das quais provenientes de uma campanha a que chamou ClawHavoc; a eSecurity Planet relata que as skills foram usadas para distribuir o Atomic macOS Stealer, um infostealer [6]. A Paubox indica uma contagem diferente, 386 skills maliciosas encontradas por um investigador no início de fevereiro de 2026, todas com o mesmo endereço de comando e controlo [7]. As contagens diferem porque as fontes realizaram as auditorias em momentos diferentes e com métodos diferentes.
Quanto ao Hermes Agent, a GitHub Advisory Database regista a CVE-2026-9366, um problema de injeção na função que analisa os ficheiros de contexto do projeto, classificado como moderado (CVSS 5.5), que afeta as versões anteriores à 0.15.0 e foi corrigido na 0.15.0; foi publicado a 26 de maio de 2026 [12]. Outros avisos relativos ao projeto constam de bases de dados públicas de vulnerabilidades, mas apenas este foi verificado no respetivo registo primário para este artigo. Os relatórios analisados não contêm, para o Hermes Agent, equivalente à campanha de skills maliciosas nem à exposição em massa documentadas para o OpenClaw, o que pode refletir o seu início mais tardio ou um registo mais pequeno e não constitui prova de ausência.
| Aspeto | OpenClaw | Hermes Agent |
|---|---|---|
| Autor | Criado por Peter Steinberger e pela comunidade; gerido pela OpenClaw Foundation (sem fins lucrativos) | Nous Research |
| Licença | MIT | MIT |
| Conceção central | Gateway local com canais, ferramentas e apps complementares | Agente com ciclo de aprendizagem e um único gateway de mensagens |
| Onde correm os comandos | No anfitrião, salvo se for configurado um sandbox | Sete backends: local, Docker, SSH, Singularity, Modal, Daytona, Vercel Sandbox |
| Mensagens | Mais de 20 plataformas, incluindo WhatsApp, Telegram, Slack, Discord, Signal, iMessage | Telegram, Discord, Slack, WhatsApp, Signal e outras |
| Extensões | Ferramentas, skills e plugins; registo ClawHub | Skills (norma agentskills.io), escritas pelo próprio agente; servidores MCP |
| Memória | Estado no hardware do utilizador | Memória persistente, perfil do utilizador, pesquisa de sessões FTS5 |
| Modelos | Fornecedores alojados e locais | Nous Portal, OpenRouter, OpenAI, endpoints personalizados |
| Aprovação de comandos | Política de ferramentas e modos de sandbox | Smart, manual ou off, além de uma lista de bloqueio fixa no código |
| Incidentes documentados | Instâncias expostas, ClawJacked, skills maliciosas no ClawHub | CVE-2026-9366 (moderada); outros avisos não verificados aqui |
Implicações para os utilizadores de Mac
Nenhum dos projetos elimina a exposição de fundo: um agente que lê texto não fiável e pode executar comandos ou enviar mensagens pode ser conduzido por esse texto. As diferenças práticas residem nas predefinições e no ecossistema. O OpenClaw tem o historial documentado mais extenso de Gateways expostos e de skills maliciosas no registo, e o seu Gateway é um serviço de rede local que um navegador consegue alcançar. O Hermes Agent oferece backends em contentor e remotos como opções de primeiro plano e um sistema de aprovação de comandos, mas o modo de aprovação pode ser desativado, e as skills escritas pelo próprio agente e a memória persistente acrescentam riscos próprios de persistência.
Recomendações
- Execute qualquer dos agentes numa conta de utilizador do macOS separada, ou numa máquina virtual ou contentor, e não numa conta pessoal que contenha chaves e documentos.
- Mantenha o Gateway ou o servidor de API na interface de loopback e nunca reencaminhe a sua porta; aceda-lhe através de um túnel SSH se precisar de acesso remoto.
- Instale skills apenas depois de ler o respetivo código-fonte, e trate como sinal de alerta qualquer instrução para executar um comando de shell como pré-requisito.
- Mantenha a aprovação de comandos em manual e atualize o agente quando forem publicados avisos.
- Dê ao agente credenciais descartáveis ou de âmbito restrito para as contas ligadas.
Relevância para o FireAI
O FireAI é uma firewall de rede para macOS. Identifica cada programa pela sua assinatura de código, e o seu perfil de agente reconhece também o OpenClaw e o Hermes Agent quando são executados por node ou python3, a partir do caminho do script, pelo que as suas ligações apresentam o nome do agente e não o do interpretador. Não tem integração com nenhum dos projetos. Pode perguntar antes de um novo destino ser contactado, bloquear uma app ou uma empresa com uma regra e impedir novas ligações a tudo o que esteja fora da rede local com o corte de emergência. Não lê o conteúdo de ligações cifradas e não restringe os ficheiros ou comandos que um agente pode usar localmente. Um artigo complementar descreve estes controlos em pormenor.
Limitações
- A comparação assenta na documentação dos projetos e em relatórios de terceiros; nenhum agente foi testado para este artigo.
- Os incidentes documentados refletem tanto a atenção como o risco: o projeto mais difundido e mais escrutinado acumula mais relatórios.
- As contagens de instâncias expostas e de skills maliciosas diferem entre fontes e variam com o tempo e o método.
- Ambos os projetos lançam versões com frequência, pelo que as afirmações relativas a versões específicas podem já estar desatualizadas.
- A data da primeira versão do Hermes Agent e quaisquer avisos para além da CVE-2026-9366 não foram verificados em registos primários.
O papel do FireAI e da HisnLabs
Os agentes correm no seu Mac. O FireAI mostra e controla os destinos a que se ligam.
O FireAI é o produto da HisnLabs: uma firewall com IA que corre diretamente no seu Mac. Mostra, em linguagem clara, cada ligação que as suas aplicações fazem e deixa-o decidir o que sai do seu Mac — a IA funciona localmente, pelo que o seu tráfego nunca é enviado para nós nem para mais ninguém. A equipa de investigação em segurança da HisnLabs é quem mantém essas decisões fiáveis: cataloga que domínios são simples telemetria e quais são um serviço real, acompanha o país e a rede por detrás de uma ligação e treina o modelo local (a funcionalidade FireAI Pilot) com padrões de tráfego reais, sem que nada disso saia do seu Mac.
Pode ler as decisões técnicas por detrás dele, ou experimentar o FireAI durante 17 dias, em FireAI, da HisnLabs.