O Hermes Agent é um agente de código aberto da Nous Research que pode usar um terminal, pesquisar na web e responder através de apps de mensagens. Pesquisas como «hermes agent security» e «is Hermes Agent safe» resumem-se a duas perguntas: o que pode executar no seu Mac e para onde pode ir o seu tráfego. Este artigo responde a ambas a partir da documentação do próprio projeto e de relatos publicados, e explica depois como o FireAI, uma firewall de rede para macOS desenvolvida pela HisnLabs, observa as suas ligações.
O que é o Hermes Agent e como funciona num Mac
O repositório descreve um agente que se aperfeiçoa a si próprio, com um ciclo de aprendizagem integrado que cria skills a partir da experiência. É desenvolvido pela Nous Research, escrito sobretudo em Python, com componentes Node.js para a interface web, e distribuído sob a licença MIT. No macOS instala-se com um script de uma linha (curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash). Funciona com o Nous Portal, o OpenRouter, a OpenAI, a Anthropic e endpoints personalizados, e o seu gateway de mensagens suporta Telegram, Discord, Slack, WhatsApp, Signal e email.
A que pode aceder
O README enumera mais de 40 ferramentas integradas, incluindo pesquisa web e acesso ao terminal, e sete backends de terminal: local, Docker, SSH, Singularity, Modal, Daytona e Vercel Sandbox. No backend local, os comandos são executados com as permissões da conta que iniciou o Hermes.
O modelo de permissões documentado
A documentação de segurança descreve uma defesa em profundidade.
- As aprovações têm três modos: smart (um modelo avalia o risco), manual (pergunta sempre) e off. O modo YOLO dispensa os pedidos, mas continua a aplicar-se uma lista de bloqueio rígida para comandos catastróficos.
- Os backends em contentor, como Docker, Modal e Daytona, isolam os comandos; as verificações de comandos perigosos são aí ignoradas, porque o contentor é a fronteira.
- O acesso ao gateway é negado por predefinição, com códigos de emparelhamento por mensagem direta aprovados pelo operador, e listas de permissões por plataforma e globais.
- Os controlos de rede incluem proteção contra SSRF, que bloqueia intervalos privados, loopback e endpoints de metadados da nuvem.
- Os caminhos protegidos, como
~/.ssh/e~/.aws/, estão bloqueados à escrita de forma rígida, e os subprocessos recebem um ambiente filtrado.
Trata-se de declarações do fornecedor, não de resultados de testes independentes. A documentação não publica uma lista fixa dos domínios que o Hermes contacta; dependem do fornecedor de modelos e das plataformas de mensagens que configurar.
Incidentes documentados
A GitHub Advisory Database regista a CVE-2026-9366, uma vulnerabilidade de injeção de gravidade moderada nas versões anteriores à 0.15.0, corrigida na 0.15.0 (aviso). Em paralelo, a Hunt.io e a Unit 42 relataram atacantes a usar o Hermes Agent em modo YOLO contra servidores alheios (Hunt.io) (BleepingComputer). Esses casos dizem respeito a atacantes que escolheram a ferramenta, não a um defeito nela reportado. Os pormenores estão no nosso resumo de incidentes.
Observar o Hermes Agent com o FireAI
O FireAI é uma firewall no dispositivo para macOS desenvolvida pela HisnLabs. A sua funcionalidade Perfil de agente inclui o Hermes Agent entre os 19 agentes de IA que reconhece e, como o Hermes Agent corre sob o python, identifica-o pelo script que o runtime executa, tal como o Perfil de agente faz para os agentes node, bun, deno e python. Os processos filhos do agente, como uma shell, o git ou o curl que lança, são-lhe atribuídos percorrendo os processos pais. O FireAI aprende depois, durante os primeiros 3 dias, que destinos o Hermes Agent contacta normalmente, agrupados por domínio, e não assinala nada durante esse período. A partir daí, um destino inédito é assinalado em Sugestões, no cartão Agentes de IA e na Revisão rápida. Um pico de envio também é assinalado: uma hora em que o agente enviou pelo menos 4 vezes o volume da sua hora mais intensa até então, e nunca menos de 25 MB.
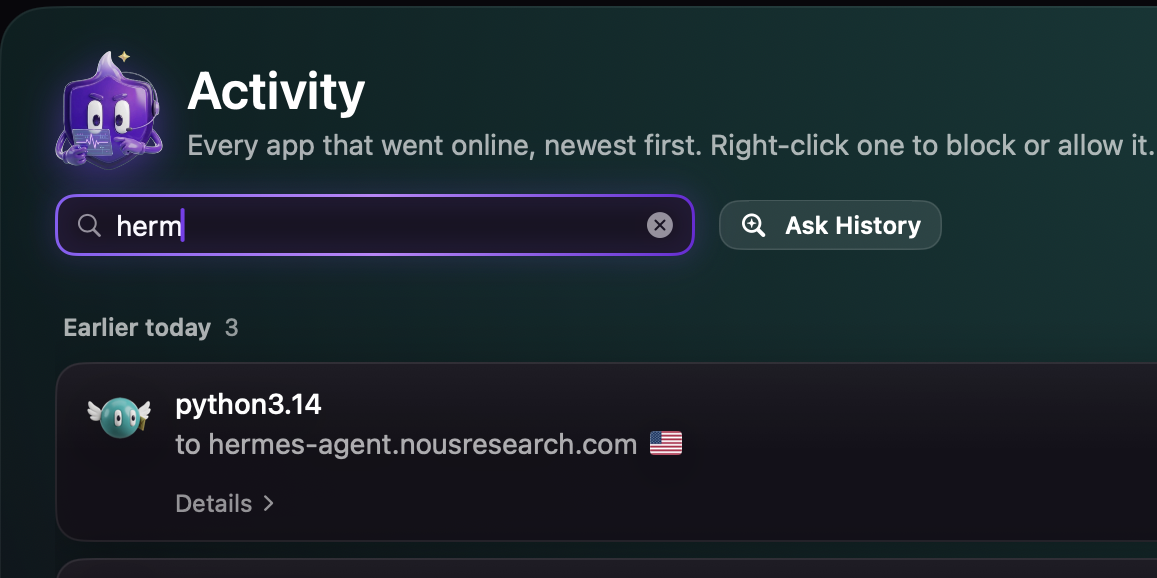
O FireAI usa apenas metadados, nomes de anfitrião e contagens de bytes, e nunca lê o conteúdo de uma ligação. Por omissão, assinala e deixa-lhe a decisão. No modo de segurança Perfil de agente vai mais longe: concluída a aprendizagem, uma ligação a um destino fora da referência fica bloqueada até premir Permitir, e Manter bloqueado converte esse bloqueio numa regra válida em todos os modos.
Configuração, passo a passo
- Instale o FireAI e conclua a configuração inicial, seguindo Instalar e concluir a configuração.
- Use o Hermes Agent como habitualmente durante 3 dias. O FireAI aprende os seus destinos em segundo plano e ainda não assinala nada.
- Abra Sugestões e localize o cartão Agentes de IA. Quando surgir um alerta, leia a frase em linguagem simples e deslize para a esquerda na Revisão rápida para bloquear, ou para a direita para «It’s fine».
- Se pretender manter o agente nos destinos que já utiliza, escolha Perfil de agente no menu do modo de segurança, ao lado de Casa, Café, Paranoico e Sob ataque.
- Quando algo for bloqueado, abra o cartão Agentes de IA e escolha Permitir para o acrescentar à referência, ou Manter bloqueado para criar uma regra de bloqueio.
Limites
- O FireAI não previne a injeção de prompts. Limita os danos ao assinalar, e permitir bloquear, o caminho pelo qual os dados sairiam do seu Mac.
- O FireAI não consegue ver os prompts do Hermes Agent, o conteúdo das ferramentas MCP, as skills, nem os ficheiros que lê, porque o TLS oculta o conteúdo e o FireAI não está dentro do agente.
- O Hermes Agent é identificado pelo nome do script, pelo que o FireAI o rotula em vez de o verificar: apenas o Claude Code, o Claude e o Cursor são confrontados com a assinatura do respetivo programador.
- Os comandos que o Hermes executa num backend Docker ou remoto decorrem fora da árvore de processos do seu Mac, pelo que o FireAI vê a ligação a partir do processo Docker ou SSH, e não do comando no interior.
- O FireAI não substitui as aprovações, as listas de permissões nem a sandbox do próprio Hermes, e não analisa as skills que este cria.
- Durante o período de aprendizagem de 3 dias nada é assinalado, e os picos de envio são assinalados, não bloqueados.
- Um novo servidor num domínio que o agente já usa é tratado como conhecido, porque os destinos são agrupados por domínio.
A descrição completa da funcionalidade encontra-se na documentação do Perfil de agente. Um guia relacionado aborda o OpenClaw.
Os outros agentes que o FireAI reconhece têm os seus próprios guias: Claude Code, app de secretária Claude, Cursor, app ChatGPT para Mac, OpenAI Codex CLI, OpenClaw, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Goose, Crush, Windsurf, Kiro, Trae, Muse da Meta, qualquer agente de IA executado por Python ou Node.
O papel do FireAI e da HisnLabs
O Hermes Agent pode executar comandos de terminal em seu nome. O FireAI mostra, e pode bloquear, o próximo destino a que se liga.
O FireAI é o produto da HisnLabs: uma firewall com IA que corre diretamente no seu Mac. Mostra, em linguagem clara, cada ligação que as suas aplicações fazem e deixa-o decidir o que sai do seu Mac — a IA funciona localmente, pelo que o seu tráfego nunca é enviado para nós nem para mais ninguém. A equipa de investigação em segurança da HisnLabs é quem mantém essas decisões fiáveis: cataloga que domínios são simples telemetria e quais são um serviço real, acompanha o país e a rede por detrás de uma ligação e treina o modelo local (a funcionalidade FireAI Pilot) com padrões de tráfego reais, sem que nada disso saia do seu Mac.
Pode ler as decisões técnicas por detrás dele, ou experimentar o FireAI durante 17 dias, em FireAI, da HisnLabs.