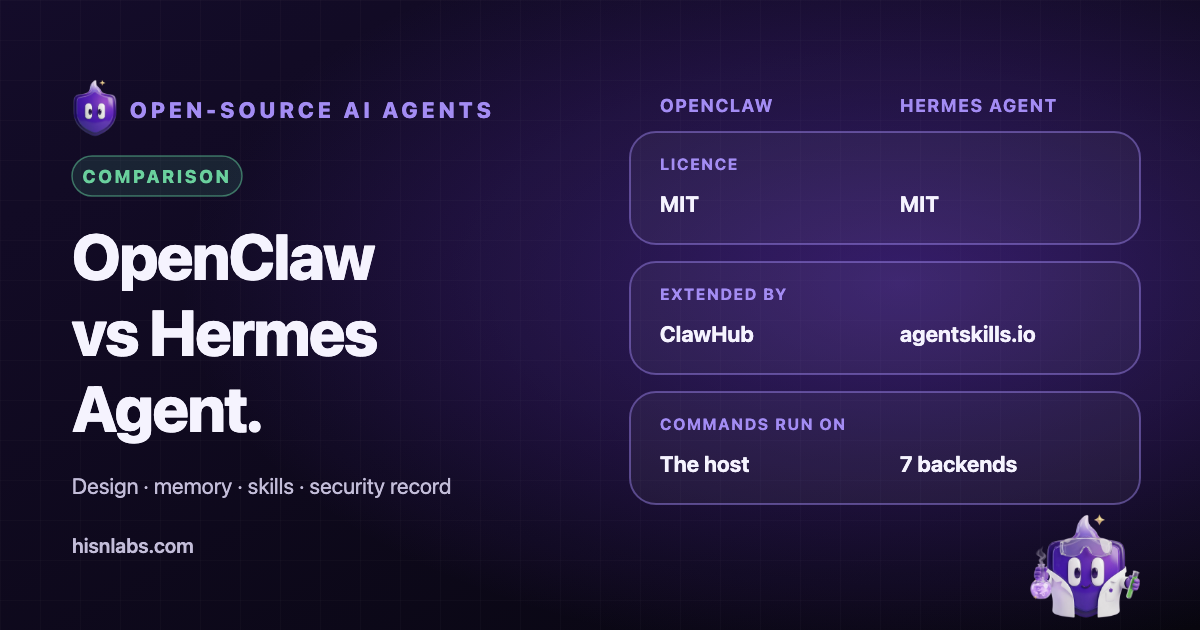
O OpenClaw e o Hermes Agent são dois agentes pessoais de IA de código aberto que rodam no próprio computador ou servidor do usuário, recebem instruções por apps de mensagens e agem com as permissões da conta que os executa. Ambos são publicados sob a licença MIT. Eles diferem na origem, na forma como armazenam o que aprendem e na organização dos controles de segurança. Este artigo os compara com base na documentação dos próprios projetos e em reportagens de segurança publicadas, e indica onde as fontes divergem ou não dizem nada.
Contexto
Um agente pessoal é um modelo de linguagem conectado a ferramentas. O modelo não se limita a responder; ele executa comandos de shell, lê e grava arquivos, controla um navegador e envia mensagens em nome do usuário. As instruções do modelo podem vir do usuário, mas também de qualquer texto que o agente leia enquanto trabalha, como uma página web, um e-mail ou uma mensagem de chat. Essa propriedade, chamada injeção de prompt, é o motivo pelo qual a documentação dos dois projetos traz orientações de segurança e pelo qual os incidentes abaixo importam.
O que é cada projeto
O OpenClaw se descreve como um assistente de IA de código aberto que roda no próprio computador do usuário e se conecta a mais de vinte plataformas de mensagens. Seu README dá crédito a Peter Steinberger e à comunidade e afirma que o projeto é mantido pela OpenClaw Foundation, descrita ali como uma organização sem fins lucrativos 501(c)(3) independente, sem plano pago nem serviço hospedado [1]. O projeto se chamava antes Clawdbot e depois Moltbot; o TechCrunch noticiou em 15 de fevereiro de 2026 que Steinberger estava entrando na OpenAI e que, nas palavras do diretor executivo da OpenAI, o OpenClaw “will live in a foundation as an open source project that OpenAI will continue to support” [3].
O Hermes Agent é desenvolvido pela Nous Research, cujo repositório o chama de agente que se aprimora sozinho, com um ciclo de aprendizado integrado que cria skills a partir da experiência e constrói um modelo do usuário ao longo das sessões [9]. Sua documentação lista Linux, macOS, WSL2, Windows nativo, NixOS e Android (Termux) como plataformas compatíveis [10]. O repositório indica a licença MIT. As fontes consultadas para este artigo não dão uma data confiável de primeiro lançamento do Hermes Agent, então nenhuma é indicada aqui.
Arquitetura e alcance no computador
O OpenClaw é organizado em torno de um Gateway, um plano de controle local que gerencia sessões, ferramentas, eventos e conexões de canais, com uma interface de controle, um cliente de linha de comando e apps complementares para voz, canvas, câmera e ações locais no dispositivo [1]. A Censys documentou que o Gateway escuta localmente na porta TCP 18789 por design, pensado para acesso local ou por túnel SSH, e não para exposição direta à internet [4]. A documentação do OpenClaw afirma que, em uma instalação comum no host, o Gateway se vincula ao loopback e que as ferramentas rodam no host a menos que um sandbox seja configurado [2].
O Hermes Agent roda um único processo de gateway para as plataformas de mensagens e separa o lugar onde os comandos são executados do lugar onde o agente roda. Seu repositório lista sete backends de terminal: local, Docker, SSH, Singularity, Modal, Daytona e Vercel Sandbox [9]. A documentação lista mais de sessenta ferramentas integradas, que cobrem busca na web, extração, navegação, visão e operações com arquivos, além de conexões com servidores Model Context Protocol [10]. Com o backend local, os comandos rodam como o usuário; com um backend de contêiner ou remoto, rodam em outro lugar.
Extensões, memória e modelos
O OpenClaw é estendido por ferramentas, skills e plugins criados com um SDK de plugins e compartilhados pelo ClawHub, seu registro público [1]. O Hermes Agent usa skills que seguem o padrão aberto agentskills.io, que o próprio agente também pode escrever e refinar depois de tarefas complexas [9]. A diferença importa para o risco na cadeia de suprimentos: as skills do OpenClaw vêm, em sua maioria, de um registro público, enquanto as do Hermes Agent são em parte geradas pelo agente a partir das próprias sessões.
Quanto à memória, o OpenClaw afirma que o estado do usuário, a memória e as credenciais ficam no hardware do usuário, e não nos servidores do OpenClaw [1]. O Hermes Agent mantém memória persistente e perfis de usuário, e recupera conversas anteriores por busca de sessões em texto completo (FTS5) combinada com resumos feitos por modelo de linguagem [9]. Os dois projetos são agnósticos quanto ao modelo. O OpenClaw funciona com provedores de modelos hospedados e locais como plugins intercambiáveis [1]; o Hermes Agent lista Nous Portal, OpenRouter, OpenAI e endpoints personalizados, alternáveis com um único comando [9]. O provedor usado decide para onde viajam os prompts e o conteúdo dos arquivos, e nenhum dos projetos pode mudar isso.
O modelo de segurança documentado
A documentação do OpenClaw define um único limite de confiança por Gateway e diz que ele não é um limite de segurança entre usuários mutuamente hostis. Remetentes desconhecidos em canais de mensagens diretas recebem um código de pareamento por padrão, as mensagens recebidas devem ser tratadas como entrada não confiável, e um comando openclaw security audit informa desvios de configuração em relação aos padrões [2]. A mesma página observa que agentes com acesso à ferramenta de mensagens podem, por padrão, enviar mensagens entre conversas e provedores de canal, a menos que as mensagens entre provedores sejam restringidas.
A página de segurança do Hermes Agent descreve oito camadas. Comandos perigosos passam por um sistema de aprovação com três modos (smart, manual e off) e por uma lista de bloqueio fixa no código para comandos catastróficos. O backend Docker remove capabilities do Linux e impõe no-new-privileges. O acesso por mensagens usa códigos de pareamento com limites de taxa. A gravação de arquivos em armazenamentos de credenciais como ~/.ssh/ e ~/.aws/ é bloqueada, e uma proteção contra falsificação de solicitação do lado do servidor (SSRF) rejeita endereços privados, de loopback e de metadados de nuvem [11]. Esses são controles documentados; a página não informa com que frequência eles são desligados na prática.
Incidentes e avisos documentados
O OpenClaw atraiu a maior parte das primeiras reportagens de segurança. A Censys registrou um crescimento de cerca de 1.000 para 21.639 instâncias acessíveis publicamente em menos de uma semana, até 31 de janeiro de 2026, observando que a maioria exigia um token de autenticação [4]. A Kaspersky relatou quase 1.000 instalações acessíveis sem autenticação, causadas em parte por um padrão que confia em conexões de localhost quando um proxy reverso encaminha solicitações externas, e descreveu um pesquisador extraindo chaves privadas por meio de instruções embutidas em um e-mail [8].
A Oasis Security divulgou o “ClawJacked”: uma página web maliciosa podia abrir uma conexão WebSocket com o Gateway local, adivinhar sua senha porque as conexões de localhost não tinham limite de tentativas, registrar-se como dispositivo confiável e assumir o controle do agente. A correção saiu no OpenClaw 2026.2.25, lançado em 26 de fevereiro de 2026 [5]. Separadamente, a Koi Security auditou 2.857 skills no ClawHub e identificou 341 maliciosas, 335 delas de uma única campanha que chamou de ClawHavoc; o eSecurity Planet informa que as skills foram usadas para distribuir o Atomic macOS Stealer, um infostealer [6]. A Paubox informa uma contagem diferente, 386 skills maliciosas encontradas por um pesquisador no início de fevereiro de 2026, todas compartilhando um mesmo endereço de comando e controle [7]. As contagens diferem porque as fontes fizeram as auditorias em momentos diferentes e com métodos diferentes.
Para o Hermes Agent, o GitHub Advisory Database lista a CVE-2026-9366, um problema de injeção na função que analisa os arquivos de contexto do projeto, classificado como moderado (CVSS 5.5), que afeta versões anteriores à 0.15.0 e foi corrigido na 0.15.0; ele foi publicado em 26 de maio de 2026 [12]. Outros avisos sobre o projeto aparecem em bancos de dados públicos de vulnerabilidades, mas só este foi verificado em seu registro primário para este artigo. As reportagens consultadas não contêm, para o Hermes Agent, um equivalente à campanha de skills maliciosas ou à exposição em massa documentadas para o OpenClaw, o que pode refletir seu início mais tardio ou um registro menor e não é prova de ausência.
| Aspecto | OpenClaw | Hermes Agent |
|---|---|---|
| Criador | Criado por Peter Steinberger e pela comunidade; mantido pela OpenClaw Foundation (sem fins lucrativos) | Nous Research |
| Licença | MIT | MIT |
| Design central | Gateway local com canais, ferramentas e apps complementares | Agente com ciclo de aprendizado e um único gateway de mensagens |
| Onde os comandos rodam | No host, a menos que um sandbox seja configurado | Sete backends: local, Docker, SSH, Singularity, Modal, Daytona, Vercel Sandbox |
| Mensagens | Mais de 20 plataformas, incluindo WhatsApp, Telegram, Slack, Discord, Signal, iMessage | Telegram, Discord, Slack, WhatsApp, Signal e outras |
| Extensões | Ferramentas, skills e plugins; registro ClawHub | Skills (padrão agentskills.io), escritas pelo próprio agente; servidores MCP |
| Memória | Estado no hardware do usuário | Memória persistente, perfil do usuário, busca de sessões FTS5 |
| Modelos | Provedores hospedados e locais | Nous Portal, OpenRouter, OpenAI, endpoints personalizados |
| Aprovação de comandos | Política de ferramentas e modos de sandbox | Smart, manual ou off, mais uma lista de bloqueio fixa no código |
| Incidentes documentados | Instâncias expostas, ClawJacked, skills maliciosas no ClawHub | CVE-2026-9366 (moderada); outros avisos não verificados aqui |
Implicações para usuários de Mac
Nenhum dos projetos elimina a exposição de fundo: um agente que lê texto não confiável e pode executar comandos ou enviar mensagens pode ser conduzido por esse texto. As diferenças práticas estão nos padrões e no ecossistema. O OpenClaw tem o histórico documentado mais extenso de Gateways expostos e de skills maliciosas no registro, e seu Gateway é um serviço de rede local que um navegador consegue alcançar. O Hermes Agent oferece backends de contêiner e remotos como opções de primeira classe e um sistema de aprovação de comandos, mas o modo de aprovação pode ser desligado, e as skills escritas pelo próprio agente e a memória persistente acrescentam riscos de persistência próprios.
Recomendações
- Execute qualquer um dos agentes em uma conta de usuário separada do macOS ou em uma máquina virtual ou contêiner, e não em uma conta pessoal que guarda chaves e documentos.
- Mantenha o Gateway ou o servidor de API no loopback e nunca encaminhe a porta dele; acesse-o por um túnel SSH se precisar de acesso remoto.
- Instale skills só depois de ler o código-fonte delas, e trate como sinal de alerta qualquer instrução para executar um comando de shell como pré-requisito.
- Mantenha a aprovação de comandos no modo manual e atualize o agente quando avisos forem publicados.
- Dê ao agente credenciais descartáveis ou de escopo restrito para as contas conectadas.
Relevância para o FireAI
O FireAI é um firewall de rede para macOS. Ele identifica cada programa pela assinatura de código, e o seu perfil de agente também reconhece o OpenClaw e o Hermes Agent quando node ou python3 os executa, pelo caminho do script, de modo que as conexões deles levam o nome do agente, e não o do interpretador. Ele não tem integração com nenhum dos projetos. Ele pode perguntar antes que um destino novo seja contatado, bloquear um app ou uma empresa com uma regra e interromper novas conexões com tudo o que está fora da rede local com o kill switch. Ele não lê o conteúdo de conexões criptografadas e não restringe quais arquivos ou comandos um agente pode usar localmente. Um artigo complementar descreve os controles em detalhe.
Limitações
- A comparação se baseia na documentação dos projetos e em reportagens de terceiros; nenhum agente foi testado para este artigo.
- Os incidentes documentados refletem tanto a atenção recebida quanto o risco: o projeto mais amplamente implantado e examinado acumula mais relatos.
- As contagens de instâncias expostas e de skills maliciosas diferem entre as fontes e mudam com o tempo e o método.
- Os dois projetos lançam versões com frequência, então afirmações específicas de versão podem já estar desatualizadas.
- A data de primeiro lançamento do Hermes Agent e quaisquer avisos além da CVE-2026-9366 não foram verificados em registros primários.
Onde FireAI e HisnLabs entram nessa história
Os agentes rodam no seu Mac. O FireAI mostra e controla para onde eles se conectam.
O FireAI é o produto da HisnLabs: um firewall com IA que roda direto no seu Mac. Ele mostra, em linguagem simples, cada conexão que seus aplicativos fazem e deixa você decidir o que sai do seu Mac — a IA roda localmente, então seu tráfego nunca é enviado para nós nem para ninguém. A equipe de pesquisa em segurança da HisnLabs é quem mantém essas decisões confiáveis: cataloga quais domínios são telemetria comum e quais são um serviço de verdade, rastreia o país e a rede por trás de uma conexão e treina o modelo local (o recurso FireAI Pilot) com padrões reais de tráfego, sem que nada disso saia do seu Mac.
Você pode ler as decisões técnicas por trás dele, ou testar o FireAI por 17 dias, em FireAI, da HisnLabs.