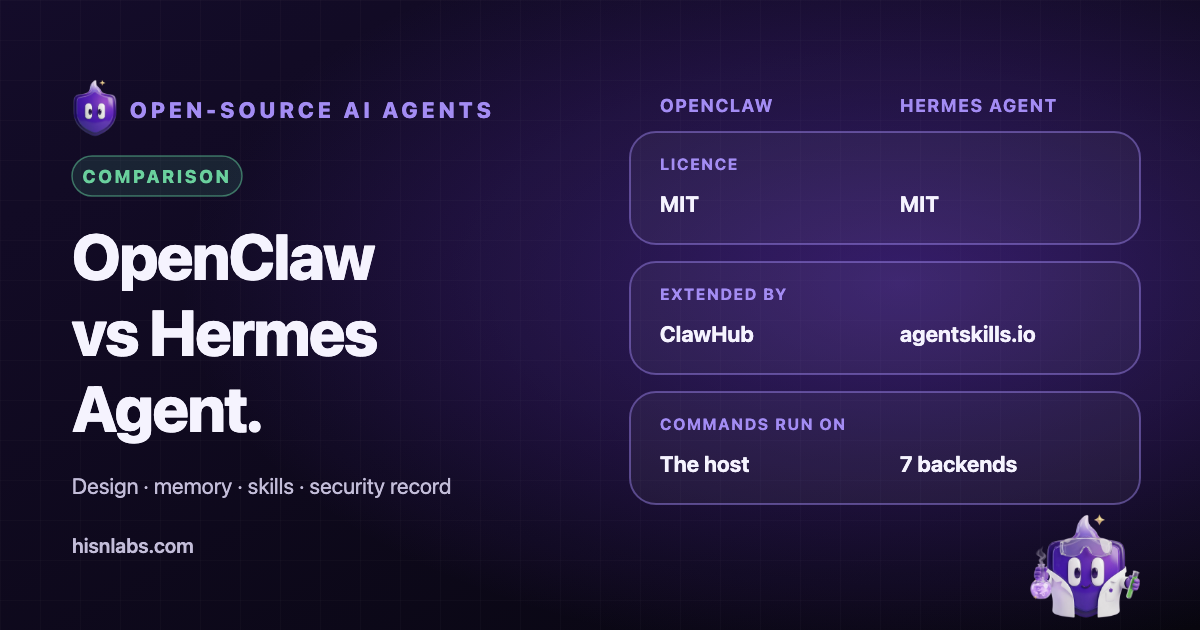
OpenClaw i Hermes Agent to dwa otwarte osobiste agenty AI, które działają na komputerze lub serwerze użytkownika, przyjmują polecenia przez aplikacje komunikacyjne i działają z uprawnieniami konta, które je uruchamia. Oba są udostępniane na licencji MIT. Różnią się pochodzeniem, sposobem przechowywania tego, czego się uczą, oraz układem mechanizmów bezpieczeństwa. Ten artykuł porównuje je na podstawie dokumentacji samych projektów i opublikowanych raportów bezpieczeństwa oraz wskazuje, gdzie źródła są ze sobą sprzeczne lub milczą.
Kontekst
Osobisty agent to model językowy połączony z narzędziami. Model nie tylko odpowiada; uruchamia polecenia powłoki, czyta i zapisuje pliki, steruje przeglądarką i wysyła wiadomości w imieniu użytkownika. Instrukcje dla modelu mogą pochodzić od użytkownika, ale także z dowolnego tekstu, który agent czyta podczas pracy, takiego jak strona internetowa, wiadomość e-mail lub wiadomość na czacie. Ta właściwość, nazywana wstrzykiwaniem promptów (prompt injection), jest powodem, dla którego dokumentacja obu projektów zawiera wskazówki bezpieczeństwa, i powodem, dla którego opisane niżej incydenty mają znaczenie.
Czym jest każdy z projektów
OpenClaw opisuje się jako otwarty asystent AI, który działa na własnym komputerze użytkownika i łączy się z ponad dwudziestoma platformami komunikacyjnymi. Jego README wymienia jako autorów Petera Steinbergera i społeczność oraz stwierdza, że projektem opiekuje się OpenClaw Foundation, opisana tam jako niezależna organizacja non-profit 501(c)(3), bez płatnego planu ani usługi hostowanej [1]. Projekt nosił wcześniej nazwy Clawdbot, a następnie Moltbot; TechCrunch podał 15 lutego 2026 roku, że Steinberger dołącza do OpenAI oraz że, według słów dyrektora generalnego OpenAI, OpenClaw „będzie funkcjonował w fundacji jako projekt open source, który OpenAI będzie nadal wspierać” [3].
Hermes Agent jest rozwijany przez Nous Research, którego repozytorium nazywa go samodoskonalącym się agentem z wbudowaną pętlą uczenia, która tworzy umiejętności na podstawie doświadczenia i buduje model użytkownika między sesjami [9]. Jego dokumentacja wymienia jako obsługiwane platformy Linuksa, macOS, WSL2, natywny Windows, NixOS i Androida (Termux) [10]. Repozytorium podaje licencję MIT. Źródła pobrane na potrzeby tego artykułu nie podają wiarygodnej daty pierwszego wydania Hermes Agent, dlatego nie jest ona tu podawana.
Architektura i zasięg na komputerze
OpenClaw jest zorganizowany wokół Gateway, lokalnej warstwy sterującej, która zarządza sesjami, narzędziami, zdarzeniami i połączeniami z kanałami, z interfejsem sterowania, klientem wiersza poleceń i aplikacjami towarzyszącymi do obsługi głosu, kanwy, kamery i działań lokalnych na urządzeniu [1]. Censys udokumentował, że Gateway z założenia nasłuchuje lokalnie na porcie TCP 18789 i jest przeznaczony do dostępu lokalnego lub przez tunel SSH, a nie do bezpośredniego wystawienia do internetu [4]. Dokumentacja OpenClaw stwierdza, że przy zwykłej instalacji na hoście Gateway wiąże się z interfejsem loopback, a narzędzia działają na hoście, chyba że skonfigurowano piaskownicę [2].
Hermes Agent uruchamia jeden proces bramki dla platform komunikacyjnych i oddziela miejsce wykonywania poleceń od miejsca działania agenta. Jego repozytorium wymienia siedem backendów terminala: local, Docker, SSH, Singularity, Modal, Daytona i Vercel Sandbox [9]. Dokumentacja wymienia ponad sześćdziesiąt wbudowanych narzędzi obejmujących wyszukiwanie w sieci, ekstrakcję treści, przeglądanie, rozpoznawanie obrazu i operacje na plikach, a także połączenia z serwerami Model Context Protocol [10]. W backendzie lokalnym polecenia działają z uprawnieniami użytkownika; w backendzie kontenerowym lub zdalnym działają gdzie indziej.
Rozszerzenia, pamięć i modele
OpenClaw rozszerza się za pomocą narzędzi, umiejętności (skills) i wtyczek budowanych z użyciem SDK wtyczek i udostępnianych przez ClawHub, jego publiczny rejestr [1]. Hermes Agent korzysta z umiejętności zgodnych z otwartym standardem agentskills.io, które agent może też sam pisać i ulepszać po złożonych zadaniach [9]. Różnica ma znaczenie dla ryzyka w łańcuchu dostaw: umiejętności OpenClaw pochodzą głównie z publicznego rejestru, podczas gdy umiejętności Hermes Agent są częściowo generowane przez agenta na podstawie jego własnych sesji.
W kwestii pamięci OpenClaw stwierdza, że stan użytkownika, pamięć i dane logowania znajdują się na sprzęcie użytkownika, a nie na serwerach OpenClaw [1]. Hermes Agent przechowuje trwałą pamięć i profile użytkowników oraz przywołuje wcześniejsze rozmowy za pomocą pełnotekstowego wyszukiwania sesji (FTS5) połączonego z podsumowywaniem przez model językowy [9]. Oba projekty są niezależne od modelu. OpenClaw współpracuje z hostowanymi i lokalnymi dostawcami modeli jako wymiennymi wtyczkami [1]; Hermes Agent wymienia Nous Portal, OpenRouter, OpenAI i własne punkty końcowe, przełączane jednym poleceniem [9]. To wybrany dostawca decyduje, dokąd trafiają prompty i zawartość plików, i żaden z projektów nie może tego zmienić.
Model bezpieczeństwa według dokumentacji
Dokumentacja OpenClaw definiuje jedną granicę zaufania na Gateway i stwierdza, że nie jest ona granicą bezpieczeństwa między wzajemnie wrogimi użytkownikami. Nieznani nadawcy na kanałach wiadomości bezpośrednich domyślnie otrzymują kod parowania, wiadomości przychodzące należy traktować jako niezaufane dane wejściowe, a polecenie openclaw security audit raportuje odchylenia konfiguracji od wartości domyślnych [2]. Ta sama strona odnotowuje, że agenci z dostępem do narzędzia wiadomości mogą domyślnie wysyłać wiadomości między rozmowami i dostawcami kanałów, o ile przesyłanie wiadomości między dostawcami nie zostanie ograniczone.
Strona bezpieczeństwa Hermes Agent opisuje osiem warstw. Niebezpieczne polecenia przechodzą przez system zatwierdzania z trzema trybami (smart, manual i off) oraz zakodowaną na stałe listą blokowanych poleceń katastrofalnych. Backend Docker odbiera uprawnienia (capabilities) systemu Linux i wymusza no-new-privileges. Dostęp przez komunikatory wykorzystuje kody parowania z limitami częstotliwości. Zapisy plików do magazynów poświadczeń, takich jak ~/.ssh/ i ~/.aws/, są blokowane, a zabezpieczenie przed fałszowaniem żądań po stronie serwera (SSRF) odrzuca adresy prywatne, loopback i adresy metadanych chmury [11]. Są to udokumentowane mechanizmy; strona nie podaje, jak często są one w praktyce wyłączane.
Udokumentowane incydenty i komunikaty bezpieczeństwa
OpenClaw przyciągnął większość wczesnych raportów bezpieczeństwa. Censys odnotował wzrost liczby publicznie dostępnych instancji z około 1000 do 21 639 w niespełna tydzień do 31 stycznia 2026 roku, zaznaczając, że większość wymagała tokenu uwierzytelniającego [4]. Kaspersky poinformował o blisko 1000 instalacji dostępnych bez uwierzytelniania, co wynikało częściowo z ustawienia domyślnego, które ufa połączeniom z localhost, gdy odwrotny serwer proxy przekazuje żądania zewnętrzne, i opisał badacza, który wydobył klucze prywatne za pomocą instrukcji osadzonych w wiadomości e-mail [8].
Oasis Security ujawniło „ClawJacked”: złośliwa strona internetowa mogła otworzyć połączenie WebSocket z lokalnym Gateway, odgadnąć jego hasło, ponieważ połączenia z localhost nie miały limitów częstotliwości, zarejestrować się jako zaufane urządzenie i przejąć kontrolę nad agentem. Poprawka trafiła do OpenClaw 2026.2.25, wydanego 26 lutego 2026 roku [5]. Niezależnie od tego Koi Security przeanalizowało 2857 umiejętności w ClawHub i zidentyfikowało 341 złośliwych, z czego 335 pochodziło z jednej kampanii, którą nazwało ClawHavoc; eSecurity Planet podaje, że umiejętności posłużyły do dostarczania Atomic macOS Stealer, infostealera [6]. Paubox podaje inną liczbę: 386 złośliwych umiejętności znalezionych przez badacza na początku lutego 2026 roku, wszystkie korzystające z jednego adresu serwera dowodzenia i kontroli [7]. Liczby się różnią, ponieważ źródła prowadziły analizy w różnym czasie i różnymi metodami.
W przypadku Hermes Agent GitHub Advisory Database wymienia CVE-2026-9366, problem typu injection w funkcji skanującej pliki kontekstu projektu, oceniony jako umiarkowany (CVSS 5.5), dotyczący wersji wcześniejszych niż 0.15.0 i naprawiony w 0.15.0; opublikowano go 26 maja 2026 roku [12]. Inne komunikaty dotyczące projektu pojawiają się w publicznych bazach podatności, ale na potrzeby tego artykułu tylko ten został zweryfikowany w rekordzie źródłowym. Przejrzane raporty nie zawierają w przypadku Hermes Agent odpowiednika kampanii złośliwych umiejętności ani masowego wystawienia udokumentowanego dla OpenClaw, co może wynikać z jego późniejszego startu lub mniejszego rejestru i nie jest dowodem na brak takich zdarzeń.
| Aspekt | OpenClaw | Hermes Agent |
|---|---|---|
| Twórca | Stworzony przez Petera Steinbergera i społeczność; opiekuje się nim OpenClaw Foundation (non-profit) | Nous Research |
| Licencja | MIT | MIT |
| Główna konstrukcja | Lokalny Gateway z kanałami, narzędziami i aplikacjami towarzyszącymi | Agent z pętlą uczenia i jedną bramką komunikacyjną |
| Gdzie działają polecenia | Na hoście, chyba że skonfigurowano piaskownicę | Siedem backendów: local, Docker, SSH, Singularity, Modal, Daytona, Vercel Sandbox |
| Komunikatory | Ponad 20 platform, w tym WhatsApp, Telegram, Slack, Discord, Signal, iMessage | Telegram, Discord, Slack, WhatsApp, Signal i inne |
| Rozszerzenia | Narzędzia, umiejętności i wtyczki; rejestr ClawHub | Umiejętności (standard agentskills.io), także pisane przez agenta; serwery MCP |
| Pamięć | Stan na sprzęcie użytkownika | Trwała pamięć, profil użytkownika, wyszukiwanie sesji FTS5 |
| Modele | Dostawcy hostowani i lokalni | Nous Portal, OpenRouter, OpenAI, własne punkty końcowe |
| Zatwierdzanie poleceń | Polityka narzędzi i tryby piaskownicy | Smart, manual lub off oraz zakodowana na stałe lista blokowanych |
| Udokumentowane incydenty | Wystawione instancje, ClawJacked, złośliwe umiejętności w ClawHub | CVE-2026-9366 (umiarkowany); inne komunikaty niezweryfikowane tutaj |
Konsekwencje dla użytkowników Maca
Żaden z projektów nie usuwa podstawowego zagrożenia: agent, który czyta niezaufany tekst i może uruchamiać polecenia lub wysyłać wiadomości, może być sterowany przez ten tekst. Praktyczne różnice dotyczą ustawień domyślnych i ekosystemu. OpenClaw ma dłuższą udokumentowaną historię wystawionych instancji Gateway i złośliwych umiejętności w rejestrze, a jego Gateway jest lokalną usługą sieciową, do której może dotrzeć przeglądarka. Hermes Agent oferuje backendy kontenerowe i zdalne jako pełnoprawne opcje oraz system zatwierdzania poleceń, ale tryb zatwierdzania można wyłączyć, a umiejętności pisane przez agenta i trwała pamięć wnoszą własne ryzyka związane z utrwalaniem.
Zalecenia
- Uruchamiaj każdego z agentów na osobnym koncie użytkownika macOS, w maszynie wirtualnej lub w kontenerze, a nie na koncie osobistym, na którym znajdują się klucze i dokumenty.
- Utrzymuj Gateway lub serwer API na interfejsie loopback i nigdy nie przekierowuj jego portu; jeśli potrzebny jest dostęp zdalny, korzystaj z tunelu SSH.
- Instaluj umiejętności dopiero po przeczytaniu ich kodu źródłowego, a polecenie uruchomienia komendy powłoki jako wymagania wstępnego traktuj jako sygnał ostrzegawczy.
- Pozostaw zatwierdzanie poleceń w trybie ręcznym i aktualizuj agenta po opublikowaniu komunikatów bezpieczeństwa.
- Przyznawaj agentowi jednorazowe lub wąsko zakresowe dane logowania do połączonych kont.
Znaczenie dla FireAI
FireAI to zapora sieciowa dla macOS. Identyfikuje każdy program po podpisie kodu, a jego profil agenta rozpoznaje też OpenClaw i Hermes Agent, gdy uruchamia je node lub python3, na podstawie ścieżki skryptu, dzięki czemu ich połączenia są oznaczone nazwą agenta, a nie interpretera. Nie ma integracji z żadnym z tych projektów. Może zapytać przed nawiązaniem kontaktu z nowym miejscem docelowym, zablokować aplikację lub firmę za pomocą reguły oraz zatrzymać nowe połączenia ze wszystkim poza siecią lokalną za pomocą wyłącznika awaryjnego. Nie czyta zawartości szyfrowanych połączeń i nie ogranicza tego, z jakich plików lub poleceń agent może korzystać lokalnie. Mechanizmy te szczegółowo opisuje artykuł towarzyszący.
Ograniczenia
- Porównanie opiera się na dokumentacji projektów i raportach podmiotów trzecich; na potrzeby tego artykułu nie testowano żadnego agenta.
- Udokumentowane incydenty odzwierciedlają w równym stopniu uwagę, co ryzyko: projekt szerzej wdrażany i dokładniej badany gromadzi więcej raportów.
- Liczby wystawionych instancji i złośliwych umiejętności różnią się między źródłami i zmieniają się w zależności od czasu i metody.
- Oba projekty są często wydawane, więc stwierdzenia dotyczące konkretnych wersji mogą być już nieaktualne.
- Data pierwszego wydania Hermes Agent ani komunikaty inne niż CVE-2026-9366 nie zostały zweryfikowane w rekordach źródłowych.
Jaką rolę odgrywają FireAI i HisnLabs
Agenci działają na Twoim Macu. FireAI pokazuje i kontroluje, z czym się łączą.
FireAI to własny produkt HisnLabs: zapora sieciowa z AI działająca bezpośrednio na Macu. Pokazuje prostym językiem każde połączenie nawiązywane przez twoje aplikacje i pozwala ci decydować, co opuszcza twojego Maca — jej AI działa lokalnie, więc twój ruch nigdy nie jest wysyłany do nas ani do nikogo innego. Zespół badań nad bezpieczeństwem HisnLabs dba o to, by te decyzje pozostały trafne: kataloguje, które domeny to zwykła telemetria, a które prawdziwa usługa, śledzi kraj i sieć stojące za połączeniem oraz trenuje lokalny model (funkcję FireAI Pilot) na rzeczywistych wzorcach ruchu — a nic z tego nie opuszcza twojego Maca.
Możesz przeczytać o decyzjach technicznych, które za tym stoją, albo wypróbować FireAI przez 17 dni na FireAI od HisnLabs.