Hermes Agent to otwartoźródłowy agent od Nous Research, który potrafi korzystać z terminala, wyszukiwać w sieci i odpowiadać przez komunikatory. Zapytania takie jak „hermes agent security” i „czy Hermes Agent jest bezpieczny” sprowadzają się do dwóch kwestii: co może uruchamiać na Twoim Macu i dokąd może trafiać jego ruch. Ten artykuł odpowiada na obie na podstawie własnej dokumentacji projektu i opublikowanych doniesień, a następnie wyjaśnia, jak FireAI, sieciowa zapora dla macOS rozwijana przez HisnLabs, obserwuje jego połączenia.
Czym jest Hermes Agent i jak działa na Macu
Repozytorium opisuje samodoskonalącego się agenta z wbudowaną pętlą uczenia, która tworzy umiejętności (skills) na podstawie doświadczenia. Jest tworzony przez Nous Research, napisany głównie w Pythonie, z komponentami Node.js dla interfejsu webowego, i udostępniony na licencji MIT. W macOS instaluje się go jednowierszowym skryptem (curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash). Współpracuje z Nous Portal, OpenRouter, OpenAI, Anthropic i własnymi punktami końcowymi, a jego bramka komunikatorów obsługuje Telegram, Discord, Slack, WhatsApp, Signal i e-mail.
Do czego ma dostęp
README wymienia ponad 40 zintegrowanych narzędzi, w tym wyszukiwanie w sieci i dostęp do terminala, oraz siedem backendów terminala: local, Docker, SSH, Singularity, Modal, Daytona i Vercel Sandbox. W backendzie lokalnym polecenia działają z uprawnieniami konta, które uruchomiło Hermesa.
Udokumentowany model uprawnień
Dokumentacja bezpieczeństwa opisuje obronę wielowarstwową.
- Zatwierdzanie ma trzy tryby: smart (model ocenia ryzyko), manual (zawsze pytaj) i off. Tryb YOLO pomija pytania, ale nadal obowiązuje sztywna lista blokad dla katastrofalnych poleceń.
- Backendy kontenerowe, takie jak Docker, Modal i Daytona, izolują polecenia; sprawdzanie niebezpiecznych poleceń jest w nich pomijane, ponieważ granicę stanowi kontener.
- Dostęp do bramki jest domyślnie zablokowany; obowiązują kody parowania w wiadomościach prywatnych zatwierdzane przez operatora oraz listy dozwolonych na poziomie platformy i globalne.
- Mechanizmy sieciowe obejmują ochronę przed SSRF, która blokuje zakresy prywatne, loopback i punkty końcowe metadanych chmury.
- Chronione ścieżki, takie jak
~/.ssh/i~/.aws/, są bezwzględnie zablokowane przed zapisem, a podprocesy otrzymują przefiltrowane środowisko.
Są to deklaracje producenta, a nie wyniki niezależnych testów. Dokumentacja nie publikuje stałej listy domen, z którymi kontaktuje się Hermes; zależą one od skonfigurowanego dostawcy modelu i platform komunikacyjnych.
Udokumentowane incydenty
GitHub Advisory Database wymienia CVE-2026-9366, podatność typu injection o umiarkowanej wadze w wersjach sprzed 0.15.0, załataną w 0.15.0 (advisory). Niezależnie od tego Hunt.io i Unit 42 opisały atakujących, którzy uruchamiali Hermes Agent w trybie YOLO przeciwko cudzym serwerom (Hunt.io) (BleepingComputer). Przypadki te dotyczą atakujących, którzy wybrali to narzędzie, a nie zgłoszonej w nim wady. Szczegóły zawiera nasze podsumowanie incydentów.
Obserwowanie Hermes Agent z FireAI
FireAI to zapora sieciowa dla macOS działająca na urządzeniu, rozwijana przez HisnLabs. Jej funkcja Agent profile wymienia Hermes Agent wśród 19 rozpoznawanych agentów AI, a ponieważ Hermes Agent działa pod pythonem, identyfikuje go po skrypcie wykonywanym przez środowisko uruchomieniowe, tak jak Agent profile robi to dla agentów node, bun, deno i python. Procesy potomne agenta, takie jak uruchomiona przez niego powłoka, git czy curl, są mu przypisywane przez przejście w górę po procesach nadrzędnych. Przez pierwsze 3 dni FireAI uczy się następnie, z jakimi miejscami docelowymi Hermes Agent zwykle się kontaktuje, pogrupowanymi według domeny, i w tym okresie niczego nie oznacza. Po tym czasie pierwsze w historii miejsce docelowe jest oznaczane w Suggestions, na karcie agentów AI i w Quick Review. Oznaczany jest także skok wysyłanych danych: godzina, w której agent wysłał co najmniej 4 razy więcej niż w swojej dotychczas najbardziej obciążonej godzinie, i nigdy mniej niż 25 MB.
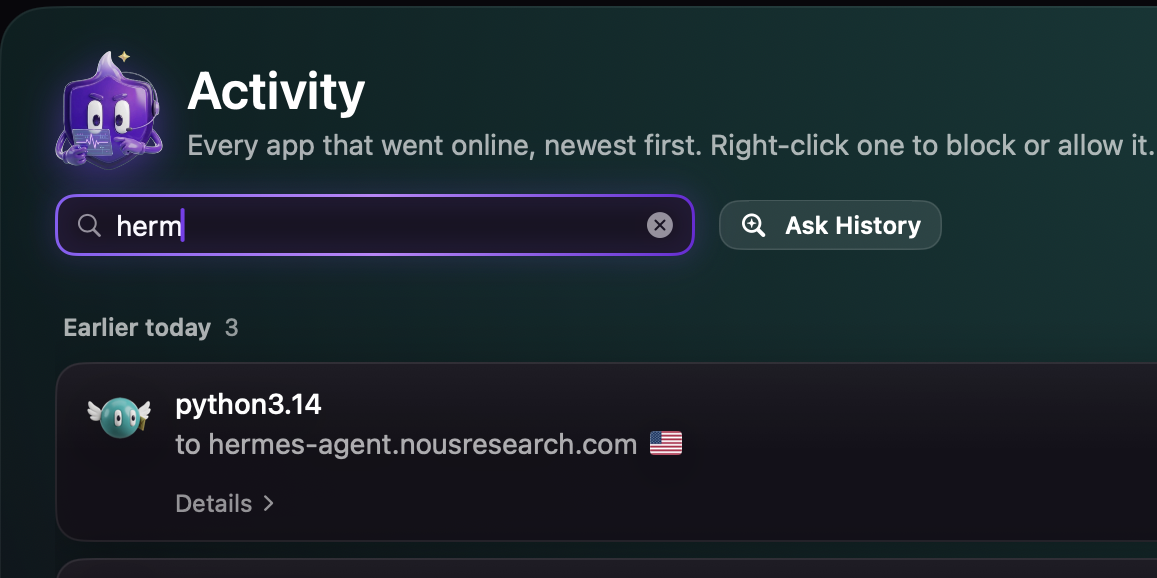
FireAI korzysta wyłącznie z metadanych, nazw hostów i liczby bajtów, i nigdy nie czyta zawartości połączenia. Domyślnie oznacza i zostawia decyzję Tobie. W trybie bezpieczeństwa Agent profile idzie dalej: po zakończeniu nauki połączenie z miejscem docelowym spoza linii bazowej jest blokowane, dopóki nie naciśniesz Allow, a Keep blocked zamienia tę blokadę w regułę obowiązującą w każdym trybie.
Konfiguracja krok po kroku
- Zainstaluj FireAI i dokończ konfigurację przy pierwszym uruchomieniu, zgodnie z Install and finish setup.
- Korzystaj z Hermes Agent jak zwykle przez 3 dni. FireAI uczy się jego miejsc docelowych w tle i jeszcze niczego nie oznacza.
- Otwórz Suggestions i znajdź kartę agentów AI. Gdy pojawi się oznaczenie, przeczytaj zdanie napisane prostymi słowami, a następnie w Quick Review przesuń w lewo, aby zablokować, lub w prawo, aby wybrać „It’s fine”.
- Jeśli chcesz ograniczyć agenta do miejsc, z których już korzysta, wybierz Agent profile w menu trybu bezpieczeństwa, obok Home, Coffee shop, Paranoid i Under attack.
- Gdy coś zostanie zablokowane, otwórz kartę agentów AI i wybierz Allow, aby dodać to do linii bazowej, lub Keep blocked, aby utworzyć regułę blokującą.
Ograniczenia
- FireAI nie zapobiega wstrzykiwaniu promptów (prompt injection). Ogranicza szkody, oznaczając drogę, którą dane opuściłyby Maca, i pozwalając ją zablokować.
- FireAI nie widzi promptów agenta Hermes Agent, zawartości narzędzi MCP, umiejętności (skills) ani tego, które pliki czyta, ponieważ TLS ukrywa zawartość, a FireAI nie działa wewnątrz agenta.
- Hermes Agent jest dopasowywany po nazwie skryptu, więc FireAI go etykietuje, a nie weryfikuje: tylko Claude Code, Claude i Cursor są sprawdzani pod kątem podpisu dewelopera.
- Polecenia, które Hermes uruchamia w backendzie Docker lub zdalnym, wykonują się poza drzewem procesów Twojego Maca, więc FireAI widzi połączenie procesu Docker lub SSH, a nie polecenia działającego wewnątrz.
- FireAI nie zastępuje własnych zatwierdzeń, list dozwolonych ani piaskownicy Hermesa i nie przegląda tworzonych przez niego umiejętności.
- W 3-dniowym okresie nauki nic nie jest oznaczane, a skoki wysyłanych danych są oznaczane, nie blokowane.
- Nowy serwer w domenie, z której agent już korzysta, jest traktowany jako znany, ponieważ miejsca docelowe są grupowane według domeny.
Pełny opis funkcji znajduje się w dokumentacji Agent profile. Powiązany przewodnik dotyczy OpenClaw.
Inni agenci rozpoznawani przez FireAI mają własne przewodniki: Claude Code, aplikacja Claude na komputer, Cursor, aplikacja ChatGPT na Maca, OpenAI Codex CLI, OpenClaw, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Goose, Crush, Windsurf, Kiro, Trae, Muse od Meta, dowolny agent AI uruchamiany przez Pythona lub Node.
Jaką rolę odgrywają FireAI i HisnLabs
Hermes Agent może uruchamiać polecenia terminala jako Ty. FireAI pokazuje, a także może zablokować, z czym połączy się następnie.
FireAI to własny produkt HisnLabs: zapora sieciowa z AI działająca bezpośrednio na Macu. Pokazuje prostym językiem każde połączenie nawiązywane przez twoje aplikacje i pozwala ci decydować, co opuszcza twojego Maca — jej AI działa lokalnie, więc twój ruch nigdy nie jest wysyłany do nas ani do nikogo innego. Zespół badań nad bezpieczeństwem HisnLabs dba o to, by te decyzje pozostały trafne: kataloguje, które domeny to zwykła telemetria, a które prawdziwa usługa, śledzi kraj i sieć stojące za połączeniem oraz trenuje lokalny model (funkcję FireAI Pilot) na rzeczywistych wzorcach ruchu — a nic z tego nie opuszcza twojego Maca.
Możesz przeczytać o decyzjach technicznych, które za tym stoją, albo wypróbować FireAI przez 17 dni na FireAI od HisnLabs.