Hermes Agent er en agent med åpen kildekode fra Nous Research som kan bruke en terminal, søke på nettet og svare gjennom meldingsapper. Søk som «hermes agent security» og «er Hermes Agent trygt» koker ned til to spørsmål: hva den kan kjøre på din Mac, og hvor trafikken kan gå. Denne artikkelen besvarer begge ut fra prosjektets egen dokumentasjon og publisert omtale, og forklarer deretter hvordan FireAI, en nettverksbrannmur for macOS utviklet av HisnLabs, følger tilkoblingene.
Hva Hermes Agent er, og hvordan den kjører på en Mac
Repositoriet beskriver en selvforbedrende agent med en innebygd læringssløyfe som lager skills ut fra erfaring. Den er laget av Nous Research, hovedsakelig skrevet i Python med Node.js-komponenter for nettgrensesnittet, og utgitt under MIT-lisensen. På macOS installeres den med et skript på én linje (curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash). Den fungerer med Nous Portal, OpenRouter, OpenAI, Anthropic og egendefinerte endepunkter, og meldingsgatewayen støtter Telegram, Discord, Slack, WhatsApp, Signal og e-post.
Hva den har tilgang til
README-filen oppgir mer enn 40 integrerte verktøy, blant dem nettsøk og terminaltilgang, og sju terminal-backends: local, Docker, SSH, Singularity, Modal, Daytona og Vercel Sandbox. På den lokale backend-en kjøres kommandoer med tillatelsene til kontoen som startet Hermes.
Den dokumenterte tillatelsesmodellen
Sikkerhetsdokumentasjonen beskriver forsvar i dybden.
- Godkjenninger har tre moduser: smart (en modell vurderer risikoen), manual (spør alltid) og off. YOLO-modus hopper over spørsmålene, men en absolutt blokkeringsliste for katastrofale kommandoer gjelder fortsatt.
- Containerbaserte backends som Docker, Modal og Daytona isolerer kommandoer; kontrollene av farlige kommandoer hoppes over der fordi containeren er grensen.
- Tilgang til gatewayen nektes som standard, med paringskoder for direktemeldinger som operatøren godkjenner, og tillatelseslister per plattform og globalt.
- Nettverkskontrollene omfatter SSRF-beskyttelse som blokkerer private adresseområder, loopback og metadataendepunkter i skyen.
- Beskyttede stier som
~/.ssh/og~/.aws/er absolutt sperret for skriving, og underprosesser får et filtrert miljø.
Dette er leverandørens utsagn, ikke uavhengige testresultater. Dokumentasjonen publiserer ingen fast liste over domener Hermes kontakter; de avhenger av modelleverandøren og meldingsplattformene du konfigurerer.
Dokumenterte hendelser
GitHub Advisory Database oppfører CVE-2026-9366, en injeksjonssårbarhet av moderat alvorlighetsgrad i versjoner før 0.15.0, rettet i 0.15.0 (advisory). Uavhengig av dette rapporterte Hunt.io og Unit 42 at angripere kjørte Hermes Agent i YOLO-modus mot andres servere (Hunt.io) (BleepingComputer). Disse tilfellene gjelder angripere som valgte verktøyet, ikke en rapportert feil i det. Detaljene står i vår oppsummering av hendelsene.
Slik følger du Hermes Agent med FireAI
FireAI er en brannmur for macOS fra HisnLabs som kjører på enheten. Funksjonen Agentprofil oppfører Hermes Agent blant de 19 KI-agentene den gjenkjenner, og fordi Hermes Agent kjører under python, identifiseres den ut fra skriptet kjøretidsmiljøet kjører, slik Agentprofil gjør for agenter på node, bun, deno og python. Agentens underprosesser, som et skall, git eller curl den starter, tilskrives den ved at FireAI følger kjeden av foreldreprosesser oppover. Deretter lærer FireAI de første 3 dagene hvilke destinasjoner Hermes Agent vanligvis kontakter, gruppert etter domene, og flagger ingenting i den perioden. Etter det flagges en helt ny destinasjon i Forslag, i kortet KI-agenter og i Rask gjennomgang. En opplastingstopp flagges også: en time der agenten lastet opp minst 4 ganger så mye som i sin travleste time så langt, og aldri mindre enn 25 MB.
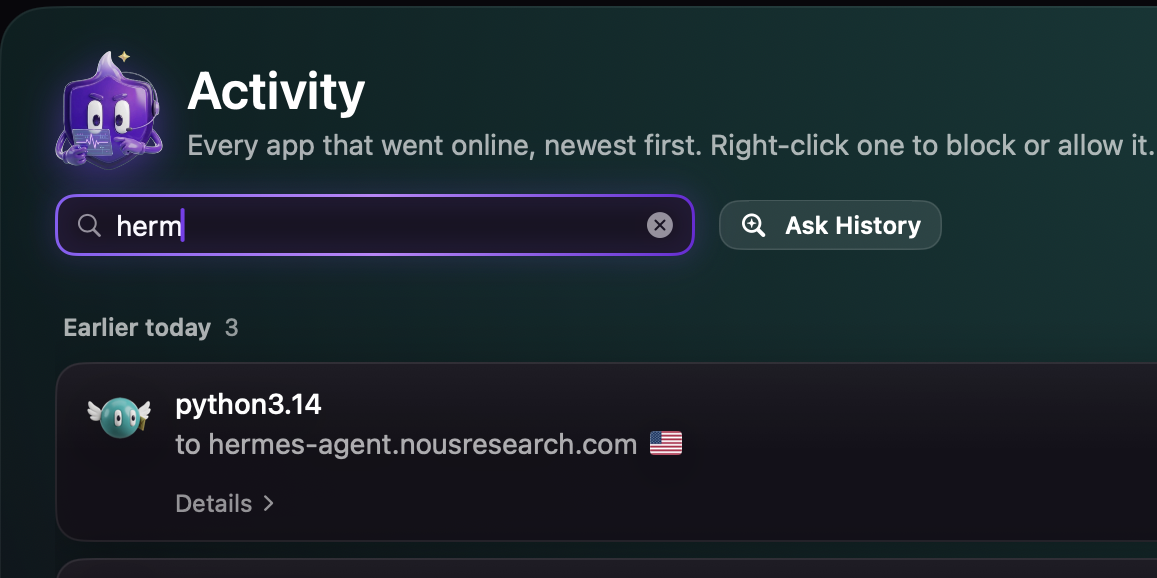
FireAI bruker bare metadata, vertsnavn og antall byte, og leser aldri innholdet i en tilkobling. Som standard flagger det og overlater beslutningen til deg. I sikkerhetsmodusen Agentprofil går det lenger: Når læringen er ferdig, blokkeres en tilkobling til en destinasjon utenfor grunnlinjen til du trykker Tillat, og Behold blokkert gjør blokkeringen om til en regel som gjelder i alle moduser.
Oppsett, steg for steg
- Installer FireAI og fullfør førstegangsoppsettet etter Installer og fullfør oppsettet.
- Bruk Hermes Agent som vanlig i 3 dager. FireAI lærer destinasjonene i bakgrunnen og flagger ingenting ennå.
- Åpne Forslag og finn kortet KI-agenter. Når et flagg dukker opp, leser du setningen i klartekst og sveiper deretter til venstre i Rask gjennomgang for å blokkere, eller til høyre for «It’s fine».
- Vil du at agenten skal holde seg til stedene den allerede bruker, velger du Agentprofil i menyen for sikkerhetsmodus, ved siden av Hjemme, Kafé, Paranoid og Under angrep.
- Når noe blokkeres, åpner du kortet KI-agenter og velger Tillat for å legge det til i grunnlinjen, eller Behold blokkert for å opprette en blokkeringsregel.
Begrensninger
- FireAI hindrer ikke promptinjeksjon. Det begrenser skaden ved å flagge, og la deg blokkere, veien data ville tatt ut av Mac-en.
- FireAI kan ikke se Hermes Agents prompter, innholdet i MCP-verktøy, skills eller hvilke filer den leser, fordi TLS skjuler innholdet og FireAI ikke befinner seg inne i agenten.
- Hermes Agent gjenkjennes ut fra skriptnavnet, så FireAI merker den i stedet for å verifisere den: Bare Claude Code, Claude og Cursor kontrolleres mot utviklerens signatur.
- Kommandoer Hermes kjører i en Docker-backend eller en ekstern backend, skjer utenfor prosesstreet på Mac-en, så FireAI ser tilkoblingen fra Docker- eller SSH-prosessen, ikke fra kommandoen inni.
- FireAI erstatter ikke Hermes’ egne godkjenninger, tillatelseslister eller sandkasse, og gjennomgår ikke skillsene den lager.
- I læringsperioden på 3 dager flagges ingenting, og opplastingstopper flagges, men blokkeres ikke.
- En ny server under et domene agenten allerede bruker, behandles som kjent, fordi destinasjoner grupperes etter domene.
Den fullstendige funksjonsbeskrivelsen står i dokumentasjonen for Agentprofil. En beslektet veiledning dekker OpenClaw.
Andre agenter FireAI gjenkjenner, har egne veiledninger: Claude Code, Claude-skrivebordsappen, Cursor, ChatGPT-appen for Mac, OpenAI Codex CLI, OpenClaw, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Goose, Crush, Windsurf, Kiro, Trae, Muse fra Meta, alle KI-agenter som kjøres av Python eller Node.
Hvor FireAI og HisnLabs kommer inn
Hermes Agent kan kjøre terminalkommandoer som deg. FireAI viser, og kan blokkere, hvor den kobler til neste gang.
FireAI er HisnLabs’ eget produkt: en KI-brannmur som kjører direkte på Macen. Den viser hver tilkobling appene dine gjør, i klart språk, og lar deg bestemme hva som forlater Macen din — KI-en kjører lokalt, så trafikken din sendes aldri til oss eller noen andre. HisnLabs’ sikkerhetsforskningsteam er de som holder disse vurderingene pålitelige: de katalogiserer hvilke domener som er vanlig telemetri og hvilke som er en ekte tjeneste, sporer landet og nettverket bak en tilkobling, og trener den lokale modellen (FireAI Pilot-funksjonen) på ekte trafikkmønstre — uten at noe av det forlater Macen din.
Du kan lese om de tekniske valgene bak, eller prøve FireAI i 17 dager, på FireAI, fra HisnLabs.