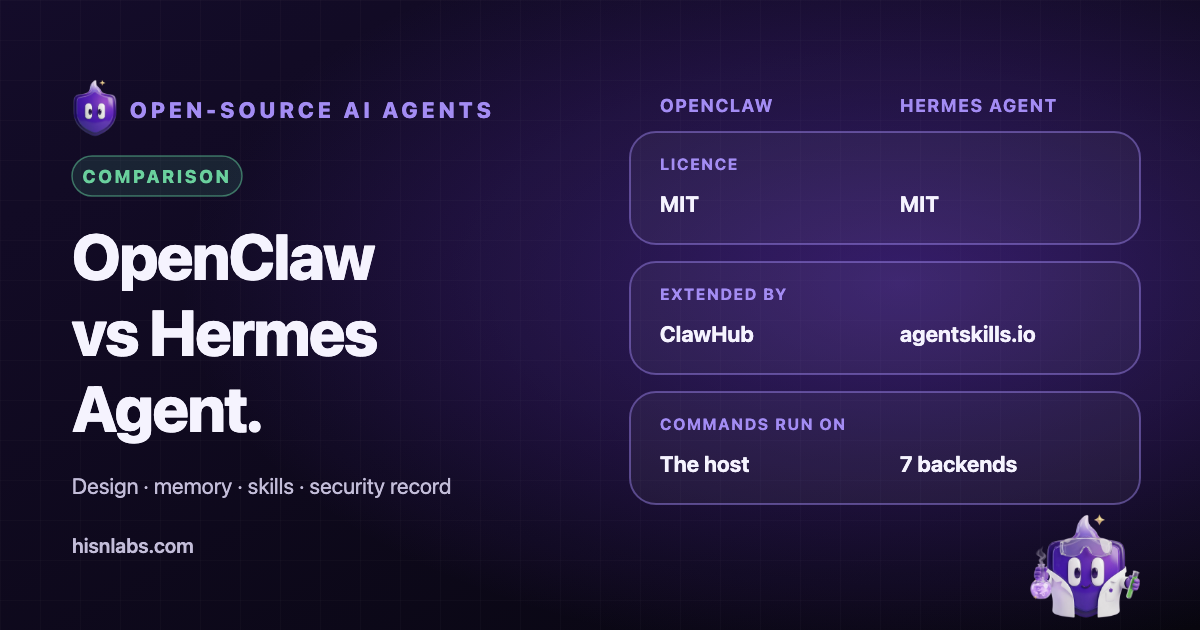
OpenClaw og Hermes Agent er to personlige KI-agenter med åpen kildekode som kjører på brukerens egen datamaskin eller server, tar imot instruksjoner gjennom meldingsapper og handler med rettighetene til kontoen som kjører dem. Begge er utgitt under MIT-lisensen. De skiller seg i opprinnelse, i hvordan de lagrer det de lærer, og i hvordan sikkerhetskontrollene er organisert. Denne artikkelen sammenligner dem ut fra prosjektenes egen dokumentasjon og publisert sikkerhetsrapportering, og markerer hvor kildene er uenige eller tier.
Bakgrunn
En personlig agent er en språkmodell koblet til verktøy. Modellen svarer ikke bare; den kjører skallkommandoer, leser og skriver filer, styrer en nettleser og sender meldinger på brukerens vegne. Instruksjonene til modellen kan komme fra brukeren, men også fra hvilken som helst tekst agenten leser underveis, for eksempel en nettside, en e-post eller en chattemelding. Denne egenskapen, kalt promptinjeksjon, er grunnen til at dokumentasjonen for begge prosjektene gir sikkerhetsråd, og grunnen til at hendelsene nedenfor har betydning.
Hva hvert prosjekt er
OpenClaw beskriver seg selv som en KI-assistent med åpen kildekode som kjører på brukerens egen datamaskin og kobler seg til mer enn tjue meldingsplattformer. README-filen krediterer Peter Steinberger og fellesskapet, og oppgir at prosjektet forvaltes av OpenClaw Foundation, der beskrevet som en uavhengig ideell 501(c)(3)-organisasjon, uten betalt nivå eller vertstjeneste [1]. Prosjektet het tidligere Clawdbot og deretter Moltbot; TechCrunch meldte 15. februar 2026 at Steinberger gikk til OpenAI, og at OpenClaw, med ordene til OpenAIs administrerende direktør, «will live in a foundation as an open source project that OpenAI will continue to support» [3].
Hermes Agent er laget av Nous Research, hvis repositorium kaller den en selvforbedrende agent med en innebygd læringssløyfe som lager skills ut fra erfaring og bygger en modell av brukeren på tvers av økter [9]. Dokumentasjonen oppgir Linux, macOS, WSL2, Windows (naturlig), NixOS og Android (Termux) som støttede plattformer [10]. Repositoriet oppgir MIT-lisensen. Kildene som ble hentet til denne artikkelen, gir ingen pålitelig dato for første utgivelse av Hermes Agent, så ingen dato oppgis her.
Arkitektur og rekkevidde på datamaskinen
OpenClaw er organisert rundt en Gateway, et lokalt kontrollplan som håndterer økter, verktøy, hendelser og kanaltilkoblinger, med et kontrollgrensesnitt, en kommandolinjeklient og tilhørende apper for tale, lerret, kamera og handlinger lokalt på enheten [1]. Censys dokumenterte at Gateway lytter lokalt på TCP-port 18789 som standard, ment for lokal tilgang eller en SSH-tunnel og ikke for direkte eksponering mot internett [4]. OpenClaw-dokumentasjonen oppgir at Gateway ved en vanlig installasjon på verten binder seg til loopback, og at verktøy kjører på verten med mindre sandkasse er konfigurert [2].
Hermes Agent kjører én gateway-prosess for meldingsplattformer og skiller mellom hvor kommandoer utføres og hvor agenten kjører. Repositoriet fører opp sju terminalbackender: lokal, Docker, SSH, Singularity, Modal, Daytona og Vercel Sandbox [9]. Dokumentasjonen fører opp mer enn seksti innebygde verktøy for nettsøk, uthenting, nettlesing, bildeanalyse og filoperasjoner, i tillegg til tilkoblinger til Model Context Protocol-servere [10]. Med den lokale backenden kjører kommandoene som brukeren; med en container- eller fjernbackend kjører de et annet sted.
Utvidelser, minne og modeller
OpenClaw utvides gjennom verktøy, skills og plugins bygget med et plugin-SDK og delt gjennom ClawHub, prosjektets offentlige register [1]. Hermes Agent bruker skills som følger den åpne standarden agentskills.io, og som agenten også kan skrive og forbedre selv etter komplekse oppgaver [9]. Forskjellen har betydning for risikoen i forsyningskjeden: OpenClaws skills kommer i hovedsak fra et offentlig register, mens Hermes Agents skills delvis genereres av agenten fra dens egne økter.
Om minne oppgir OpenClaw at brukerens tilstand, minne og legitimasjon ligger på brukerens maskinvare og ikke på OpenClaws servere [1]. Hermes Agent har vedvarende minne og brukerprofiler, og henter fram tidligere samtaler gjennom fulltekstsøk (FTS5) i økter kombinert med oppsummering ved hjelp av en språkmodell [9]. Begge prosjektene er modelluavhengige. OpenClaw fungerer med hostede og lokale modellleverandører som utskiftbare plugins [1]; Hermes Agent fører opp Nous Portal, OpenRouter, OpenAI og egendefinerte endepunkter, som kan byttes med én kommando [9]. Hvilken leverandør som brukes, avgjør hvor prompter og filinnhold sendes, og det kan ingen av prosjektene endre.
Sikkerhetsmodellen slik den er dokumentert
OpenClaws dokumentasjon definerer én tillitsgrense per Gateway og sier at den ikke er en sikkerhetsgrense mellom brukere som er fiendtlige mot hverandre. Ukjente avsendere på kanaler for direktemeldinger får som standard en paringskode, innkommende meldinger skal behandles som upålitelige inndata, og kommandoen openclaw security audit rapporterer konfigurasjonsavvik fra standardinnstillingene [2]. Samme side påpeker at agenter med tilgang til meldingsverktøyet som standard kan sende på tvers av samtaler og kanalleverandører, med mindre meldinger på tvers av leverandører er begrenset.
Sikkerhetssiden til Hermes Agent beskriver åtte lag. Farlige kommandoer går gjennom et godkjenningssystem med tre moduser (smart, manual og off) og en hardkodet blokkeringsliste for katastrofale kommandoer. Docker-backenden fjerner Linux-capabilities og håndhever no-new-privileges. Tilgang via meldinger bruker paringskoder med hastighetsbegrensning. Skriving til lagre for legitimasjon som ~/.ssh/ og ~/.aws/ blokkeres, og et vern mot forfalskning av forespørsler på serversiden (SSRF) avviser private adresser, loopback-adresser og adresser for skymetadata [11]. Dette er dokumenterte kontroller; siden oppgir ikke hvor ofte de slås av i praksis.
Dokumenterte hendelser og sikkerhetsvarsler
OpenClaw fikk mesteparten av den tidlige sikkerhetsrapporteringen. Censys talte en vekst fra omtrent 1 000 til 21 639 offentlig tilgjengelige instanser på under en uke fram til 31. januar 2026, og påpekte at de fleste krevde et autentiseringstoken [4]. Kaspersky rapporterte nesten 1 000 installasjoner som var tilgjengelige uten autentisering, delvis forårsaket av en standardinnstilling som stoler på tilkoblinger fra localhost når en omvendt proxy videresender eksterne forespørsler, og beskrev hvordan en forsker hentet ut private nøkler gjennom instruksjoner innebygd i en e-post [8].
Oasis Security offentliggjorde «ClawJacked»: En ondsinnet nettside kunne åpne en WebSocket-tilkobling til den lokale Gateway, gjette passordet fordi tilkoblinger fra localhost ikke var hastighetsbegrenset, registrere seg som en pålitelig enhet og ta kontroll over agenten. Rettelsen kom i OpenClaw 2026.2.25, utgitt 26. februar 2026 [5]. I en separat gjennomgang undersøkte Koi Security 2 857 skills på ClawHub og fant 341 ondsinnede, 335 av dem fra én kampanje selskapet kalte ClawHavoc; eSecurity Planet melder at disse skills ble brukt til å levere Atomic macOS Stealer, en informasjonstyv [6]. Paubox oppgir et annet tall, 386 ondsinnede skills funnet av en forsker i begynnelsen av februar 2026, som alle delte én kommando- og kontrolladresse [7]. Tallene er ulike fordi kildene gjorde gjennomgangen på ulike tidspunkter og med ulike metoder.
For Hermes Agent fører GitHub Advisory Database opp CVE-2026-9366, et injeksjonsproblem i funksjonen som skanner prosjektets kontekstfiler, vurdert som moderat (CVSS 5.5), som rammer versjoner før 0.15.0 og er rettet i 0.15.0; det ble publisert 26. mai 2026 [12]. Andre sikkerhetsvarsler for prosjektet finnes i offentlige sårbarhetsdatabaser, men bare dette ble kontrollert mot primærkilden for denne artikkelen. Rapporteringen som er gjennomgått, inneholder ikke noe motstykke for Hermes Agent til kampanjen med ondsinnede skills eller den omfattende eksponeringen som er dokumentert for OpenClaw. Det kan skyldes at prosjektet startet senere eller har et mindre register, og er ikke bevis på at slike problemer ikke finnes.
| Aspekt | OpenClaw | Hermes Agent |
|---|---|---|
| Utvikler | Skapt av Peter Steinberger og fellesskapet; forvaltes av OpenClaw Foundation (ideell) | Nous Research |
| Lisens | MIT | MIT |
| Grunnleggende design | Lokal Gateway med kanaler, verktøy og tilhørende apper | Agent med læringssløyfe og én gateway for meldinger |
| Hvor kommandoer kjører | På verten med mindre sandkasse er konfigurert | Sju backender: lokal, Docker, SSH, Singularity, Modal, Daytona, Vercel Sandbox |
| Meldinger | Mer enn 20 plattformer, blant dem WhatsApp, Telegram, Slack, Discord, Signal, iMessage | Telegram, Discord, Slack, WhatsApp, Signal og andre |
| Utvidelser | Verktøy, skills og plugins; ClawHub-registeret | Skills (agentskills.io-standarden), skrevet av agenten selv; MCP-servere |
| Minne | Tilstand på brukerens maskinvare | Vedvarende minne, brukerprofil, øktsøk med FTS5 |
| Modeller | Hostede og lokale leverandører | Nous Portal, OpenRouter, OpenAI, egendefinerte endepunkter |
| Godkjenning av kommandoer | Verktøypolicy og sandkassemoduser | Smart, manual eller off, pluss en hardkodet blokkeringsliste |
| Dokumenterte hendelser | Eksponerte instanser, ClawJacked, ondsinnede skills på ClawHub | CVE-2026-9366 (moderat); andre sikkerhetsvarsler ikke kontrollert her |
Konsekvenser for Mac-brukere
Ingen av prosjektene fjerner den underliggende eksponeringen: En agent som leser upålitelig tekst og kan kjøre kommandoer eller sende meldinger, kan styres av den teksten. De praktiske forskjellene ligger i standardinnstillinger og økosystem. OpenClaw har den lengste dokumenterte historikken med eksponerte Gateway-instanser og ondsinnede skills i registeret, og Gateway er en lokal nettverkstjeneste som en nettleser kan nå. Hermes Agent tilbyr container- og fjernbackender som fullverdige alternativer og et system for godkjenning av kommandoer, men godkjenningsmodusen kan slås av, og skills agenten skriver selv og vedvarende minne gir egne risikoer for at skadelig innhold blir værende.
Anbefalinger
- Kjør begge agentene under en egen macOS-brukerkonto eller i en virtuell maskin eller container, ikke i en personlig konto som inneholder nøkler og dokumenter.
- Hold Gateway eller API-serveren på loopback og videresend aldri porten; nå den gjennom en SSH-tunnel hvis fjerntilgang er nødvendig.
- Installer skills bare etter å ha lest kildekoden, og betrakt instruksjoner om å kjøre en skallkommando som forutsetning som et varselsignal.
- Hold godkjenning av kommandoer på manual, og oppdater agenten når sikkerhetsvarsler publiseres.
- Gi agenten engangslegitimasjon eller snevert avgrenset legitimasjon for tilkoblede kontoer.
Relevans for FireAI
FireAI er en nettverksbrannmur for macOS. Den identifiserer hvert program ut fra kodesignaturen, og agentprofilen gjenkjenner også OpenClaw og Hermes Agent når node eller python3 kjører dem, ut fra skriptstien, slik at tilkoblingene deres bærer agentens navn i stedet for tolkerens. Den har ingen integrasjon med noen av prosjektene. Den kan spørre før en ny destinasjon kontaktes, blokkere en app eller et selskap med en regel og stoppe nye tilkoblinger til alt utenfor det lokale nettverket med nødbryteren. Den leser ikke innholdet i krypterte tilkoblinger, og den begrenser ikke hvilke filer eller kommandoer en agent kan bruke lokalt. En tilhørende artikkel beskriver kontrollene i detalj.
Begrensninger
- Sammenligningen bygger på prosjektdokumentasjon og rapportering fra tredjeparter; ingen agent ble testet for denne artikkelen.
- Dokumenterte hendelser gjenspeiler oppmerksomhet like mye som risiko: Det prosjektet som er mest utbredt og mest gransket, samler flere rapporter.
- Tallene for eksponerte instanser og ondsinnede skills varierer mellom kildene og endrer seg med tid og metode.
- Begge prosjektene utgis hyppig, så utsagn om bestemte versjoner kan allerede være utdatert.
- Datoen for første utgivelse av Hermes Agent og eventuelle sikkerhetsvarsler utover CVE-2026-9366 ble ikke kontrollert mot primærkilder.
Hvor FireAI og HisnLabs kommer inn
Agentene kjører på Mac-en din. FireAI viser og kontrollerer hvor de kobler til.
FireAI er HisnLabs’ eget produkt: en KI-brannmur som kjører direkte på Macen. Den viser hver tilkobling appene dine gjør, i klart språk, og lar deg bestemme hva som forlater Macen din — KI-en kjører lokalt, så trafikken din sendes aldri til oss eller noen andre. HisnLabs’ sikkerhetsforskningsteam er de som holder disse vurderingene pålitelige: de katalogiserer hvilke domener som er vanlig telemetri og hvilke som er en ekte tjeneste, sporer landet og nettverket bak en tilkobling, og trener den lokale modellen (FireAI Pilot-funksjonen) på ekte trafikkmønstre — uten at noe av det forlater Macen din.
Du kan lese om de tekniske valgene bak, eller prøve FireAI i 17 dager, på FireAI, fra HisnLabs.