Hermes Agent è un agente open source di Nous Research in grado di usare un terminale, cercare sul web e rispondere tramite app di messaggistica. Ricerche come “sicurezza hermes agent” e “Hermes Agent è sicuro” si riducono a due domande: che cosa può eseguire sul tuo Mac e dove può andare il suo traffico. Questo articolo risponde a entrambe sulla base della documentazione del progetto e di resoconti pubblicati, poi spiega come FireAI, un firewall di rete per macOS sviluppato da HisnLabs, osserva le sue connessioni.
Che cos’è Hermes Agent e come funziona su un Mac
Il repository descrive un agente che si migliora da solo, con un ciclo di apprendimento integrato che crea skill a partire dall’esperienza. È sviluppato da Nous Research, scritto principalmente in Python con componenti Node.js per l’interfaccia web, e distribuito con licenza MIT. Su macOS si installa con uno script di una riga (curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash). Funziona con Nous Portal, OpenRouter, OpenAI, Anthropic ed endpoint personalizzati, e il suo gateway di messaggistica supporta Telegram, Discord, Slack, WhatsApp, Signal ed email.
A cosa può accedere
Il README elenca più di 40 strumenti integrati, tra cui la ricerca web e l’accesso al terminale, e sette backend di terminale: local, Docker, SSH, Singularity, Modal, Daytona e Vercel Sandbox. Con il backend locale, i comandi vengono eseguiti con le autorizzazioni dell’account che ha avviato Hermes.
Il modello di autorizzazioni documentato
La documentazione sulla sicurezza descrive una difesa in profondità.
- Le approvazioni hanno tre modalità: smart (un modello valuta il rischio), manual (chiede sempre) e off. La modalità YOLO salta le richieste di conferma, ma resta in vigore una lista di blocco rigida per i comandi catastrofici.
- I backend containerizzati come Docker, Modal e Daytona isolano i comandi; lì i controlli sui comandi pericolosi vengono saltati perché il confine è il container stesso.
- L’accesso al gateway è negato per impostazione predefinita, con codici di abbinamento via messaggio diretto che l’operatore approva, e liste di autorizzazione per piattaforma e globali.
- I controlli di rete includono una protezione SSRF che blocca gli intervalli privati, il loopback e gli endpoint dei metadati cloud.
- I percorsi protetti come
~/.ssh/e~/.aws/sono bloccati in scrittura in modo rigido, e i sottoprocessi ricevono un ambiente filtrato.
Si tratta di dichiarazioni del produttore, non di risultati di test indipendenti. La documentazione non pubblica un elenco fisso dei domini contattati da Hermes; dipendono dal fornitore del modello e dalle piattaforme di messaggistica che configuri.
Incidenti documentati
Il GitHub Advisory Database elenca CVE-2026-9366, una vulnerabilità di injection di gravità moderata nelle versioni precedenti alla 0.15.0, corretta nella 0.15.0 (advisory). Separatamente, Hunt.io e Unit 42 hanno riferito di attaccanti che usavano Hermes Agent in modalità YOLO contro server altrui (Hunt.io) (BleepingComputer). Questi casi riguardano attaccanti che hanno scelto lo strumento, non un difetto segnalato dello strumento stesso. I dettagli sono nella nostra sintesi degli incidenti.
Osservare Hermes Agent con FireAI
FireAI è un firewall per macOS che gira sul dispositivo, sviluppato da HisnLabs. La sua funzione profilo agente include Hermes Agent tra i 19 agenti IA che riconosce e, poiché Hermes Agent gira sotto python, lo identifica tramite lo script eseguito dal runtime, come fa il profilo agente per gli agenti node, bun, deno e python. I processi figli dell’agente, come una shell, git o curl che avvia, gli vengono attribuiti risalendo i processi genitori. FireAI impara poi, per i primi 3 giorni, quali destinazioni Hermes Agent contatta normalmente, raggruppate per dominio, e in quel periodo non segnala nulla. Dopo di che, una destinazione mai vista prima viene segnalata in Suggerimenti, nella scheda Agenti IA e nella Revisione rapida. Viene segnalato anche un picco di upload: un’ora in cui l’agente ha caricato almeno 4 volte il volume della sua ora più intensa fino a quel momento, e mai meno di 25 MB.
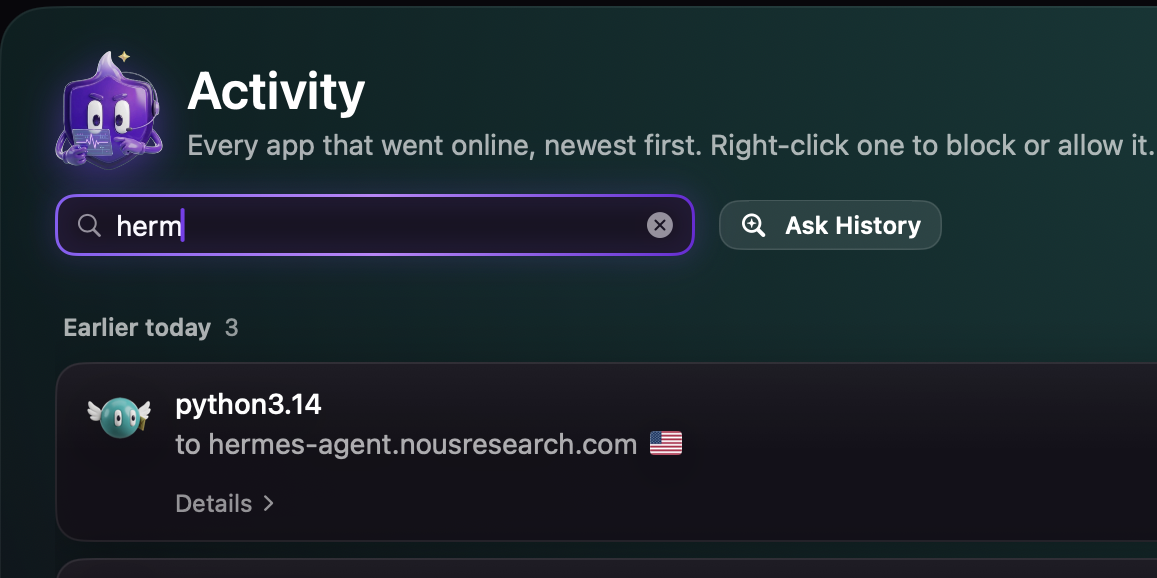
FireAI usa solo metadati, nomi host e conteggi di byte, e non legge mai il contenuto di una connessione. Per impostazione predefinita segnala e lascia a te la decisione. Nella modalità di sicurezza Profilo agente va oltre: terminato l’apprendimento, una connessione verso una destinazione al di fuori della base viene bloccata finché non premi Consenti, e Mantieni bloccato trasforma quel blocco in una regola valida in ogni modalità.
Configurazione, passo per passo
- Installa FireAI e completa la configurazione iniziale, seguendo Installare e completare la configurazione.
- Usa Hermes Agent come fai di solito per 3 giorni. FireAI impara le sue destinazioni in background e per ora non segnala nulla.
- Apri Suggerimenti e trova la scheda Agenti IA. Quando compare una segnalazione, leggi la frase in parole semplici, poi nella Revisione rapida scorri a sinistra per bloccare o a destra per “Va bene”.
- Se vuoi limitare l’agente ai luoghi che usa già, scegli Profilo agente nel menu delle modalità di sicurezza, accanto a Casa, Caffè, Paranoia e Sotto attacco.
- Quando qualcosa viene bloccato, apri la scheda Agenti IA e scegli Consenti per aggiungerlo alla base, o Mantieni bloccato per creare una regola di blocco.
Limiti
- FireAI non impedisce la prompt injection. Ne limita i danni segnalando, e permettendoti di bloccare, la via che i dati prenderebbero per uscire dal tuo Mac.
- FireAI non può vedere i prompt di Hermes Agent, il contenuto degli strumenti MCP, le skill o i file che legge, perché TLS nasconde il contenuto e FireAI non si trova dentro l’agente.
- Hermes Agent viene riconosciuto per nome di script, quindi FireAI lo etichetta anziché verificarlo: solo Claude Code, Claude e Cursor vengono controllati rispetto alla firma del loro sviluppatore.
- I comandi che Hermes esegue in un backend Docker o remoto avvengono al di fuori dell’albero dei processi del tuo Mac, quindi FireAI vede la connessione del processo Docker o SSH, non quella del comando al suo interno.
- FireAI non sostituisce le approvazioni, le liste di autorizzazione o la sandbox di Hermes, e non esamina le skill che crea.
- Durante il periodo di apprendimento di 3 giorni non viene segnalato nulla, e i picchi di upload vengono segnalati, non bloccati.
- Un nuovo server sotto un dominio che l’agente usa già viene considerato noto, perché le destinazioni sono raggruppate per dominio.
La descrizione completa della funzione si trova nella documentazione del profilo agente. Una guida correlata riguarda OpenClaw.
Gli altri agenti riconosciuti da FireAI hanno guide proprie: Claude Code, app desktop di Claude, Cursor, app ChatGPT per Mac, OpenAI Codex CLI, OpenClaw, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Goose, Crush, Windsurf, Kiro, Trae, Muse di Meta, qualsiasi agente IA eseguito da Python o Node.
Il ruolo di FireAI e di HisnLabs
Hermes Agent può eseguire comandi da terminale con il tuo account. FireAI mostra, e può bloccare, dove si connette.
FireAI è il prodotto di HisnLabs: un firewall con IA che funziona direttamente sul Mac. Mostra in linguaggio chiaro ogni connessione che le tue app effettuano e ti lascia decidere cosa esce dal tuo Mac — la sua IA lavora in locale, quindi il tuo traffico non viene mai inviato a noi né a nessun altro. Il team di ricerca sulla sicurezza di HisnLabs è quello che mantiene affidabili queste decisioni: cataloga quali domini sono semplice telemetria e quali un servizio reale, traccia il Paese e la rete dietro una connessione e addestra il modello locale (la funzione FireAI Pilot) su schemi di traffico reali, senza che nulla lasci il tuo Mac.
Puoi leggere le scelte tecniche che ci stanno dietro, oppure provare FireAI per 17 giorni, su FireAI, di HisnLabs.