Claude Code est un agent de code d’Anthropic qui s’exécute dans un terminal sur votre Mac. Il lit votre projet, modifie des fichiers et exécute des commandes shell en votre nom, et chacune de ces actions peut aboutir à une connexion réseau. Cet article expose ce qu’Anthropic documente sur le fonctionnement de Claude Code sous macOS, sur ce qu’il peut atteindre et sur les connexions considérées comme normales, puis montre comment les surveiller avec FireAI. Lorsqu’un fait provient de la documentation d’Anthropic, la source figure en fin d’article.
Ce qu’est Claude Code et comment il s’exécute sur un Mac
La page d’installation d’Anthropic propose trois façons d’installer Claude Code sur macOS. L’installateur natif recommandé est un script curl qui télécharge un binaire et le met à jour en arrière-plan. Homebrew propose deux casks, claude-code pour le canal stable et claude-code@latest pour le plus récent, et les installations Homebrew ne se mettent pas à jour automatiquement. Un paquet npm global, @anthropic-ai/claude-code, est également disponible ; selon la même page, il installe le même binaire natif, et le binaire claude installé ne fait lui-même pas appel à Node. Sous macOS, le binaire est documenté comme signé par « Anthropic PBC » et notarié par Apple, ce que vous pouvez vérifier avec codesign --verify --verbose.
# check the signature of the claude binary, as the setup page describes
codesign --verify --verbose ./claudeCe à quoi il peut accéder, et le modèle de permissions documenté
Claude Code agit avec les permissions du compte qui le lance. La page de sécurité d’Anthropic décrit deux points de départ. En mode Manual, il démarre en lecture seule et demande avant de modifier des fichiers, de lancer des tests ou d’exécuter des commandes, un ensemble intégré de commandes en lecture seule comme ls, cat et git status s’exécutant sans demande. Le mode Auto est le mode de départ intégré des sessions interactives dans le terminal et dans VS Code : un modèle classificateur distinct examine les actions et bloque celles qu’il juge dangereuses, tandis que vos règles explicites de demande et de refus continuent de s’appliquer.
Trois points documentés importent pour le comportement réseau. Premièrement, les commandes qui récupèrent du contenu sur le web, comme curl et wget, ne sont pas approuvées automatiquement par défaut. Deuxièmement, la limite du répertoire de travail est une invite d’autorisation : une commande Bash que vous approuvez peut donc écrire partout où votre compte utilisateur le peut. Troisièmement, un outil Bash facultatif placé en bac à sable, configuré avec /sandbox, applique aux commandes shell une isolation du système de fichiers et du réseau au niveau du système d’exploitation. Anthropic précise que ce bac à sable ne couvre que les commandes shell, et que les outils de fichiers, les serveurs MCP et les hooks s’exécutent en dehors.
La page de sécurité indique également qu’aucun système n’est totalement à l’abri de toutes les attaques, et recommande d’examiner les commandes suggérées, d’éviter de transmettre directement à Claude du contenu non fiable par un pipe, et d’utiliser des machines virtuelles pour les scripts qui interagissent avec des services web externes.
Les domaines documentés par Claude Code
La page de configuration réseau d’Anthropic énumère les URL dont la CLI autonome a besoin. Voici celles, documentées par l’éditeur, qui concernent le plus un pare-feu :
| Hôte | Usage documenté |
|---|---|
| api.anthropic.com | Requêtes à l’API Claude, contrôle de sécurité des domaines de WebFetch, récupération des feature flags et journalisation des événements de télémétrie |
| claude.ai, claude.com, platform.claude.com | Connexion au compte et échange de jetons OAuth |
| mcp-proxy.anthropic.com | Connecteurs MCP depuis claude.ai |
| downloads.claude.ai | Installateur natif, mise à jour automatique, vérification des mises à jour et téléchargement des plugins |
| registry.npmjs.org | Installations de Claude Code via npm et bun, installation de plugins et serveurs MCP lancés par npx |
| github.com, raw.githubusercontent.com | Clonage des marketplaces de plugins ; flux du journal des modifications pour /release-notes |
| http-intake.logs.us5.datadoghq.com, browser-intake-us5-datadoghq.com | Télémétrie opérationnelle et rapports d’erreurs facultatifs ; documentés comme désactivés par DISABLE_TELEMETRY ou CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC |
La même page indique que Claude Code respecte les variables standard HTTPS_PROXY et HTTP_PROXY et ne prend pas en charge les proxys SOCKS. Tout ce qui sort de cette liste, comme un registre de paquets contacté par une commande de build que Claude exécute, relève du trafic propre au projet et non de celui de Claude Code.
Pourquoi une vue réseau reste utile
Les invites d’autorisation vous montrent la commande que Claude Code souhaite exécuter. Elles ne montrent pas toutes les connexions qui découlent de commandes approuvées plus tôt, d’un serveur MCP, d’un plugin ou d’un script du dépôt. Une vue au niveau du réseau répond à une question plus étroite et complémentaire : savoir où cette machine s’est effectivement connectée pendant que l’agent travaillait. C’est à cette question que le Profil d’agent de FireAI est conçu pour répondre.
Surveiller Claude Code avec FireAI
FireAI est un pare-feu pour macOS conçu par HisnLabs, doté depuis la version 1.0.2 d’une fonction appelée Profil d’agent. Il reconnaît 19 agents IA, apprend où chacun se connecte habituellement et signale les comportements inhabituels pour que vous les examiniez. Claude Code est reconnu par sa signature de code.
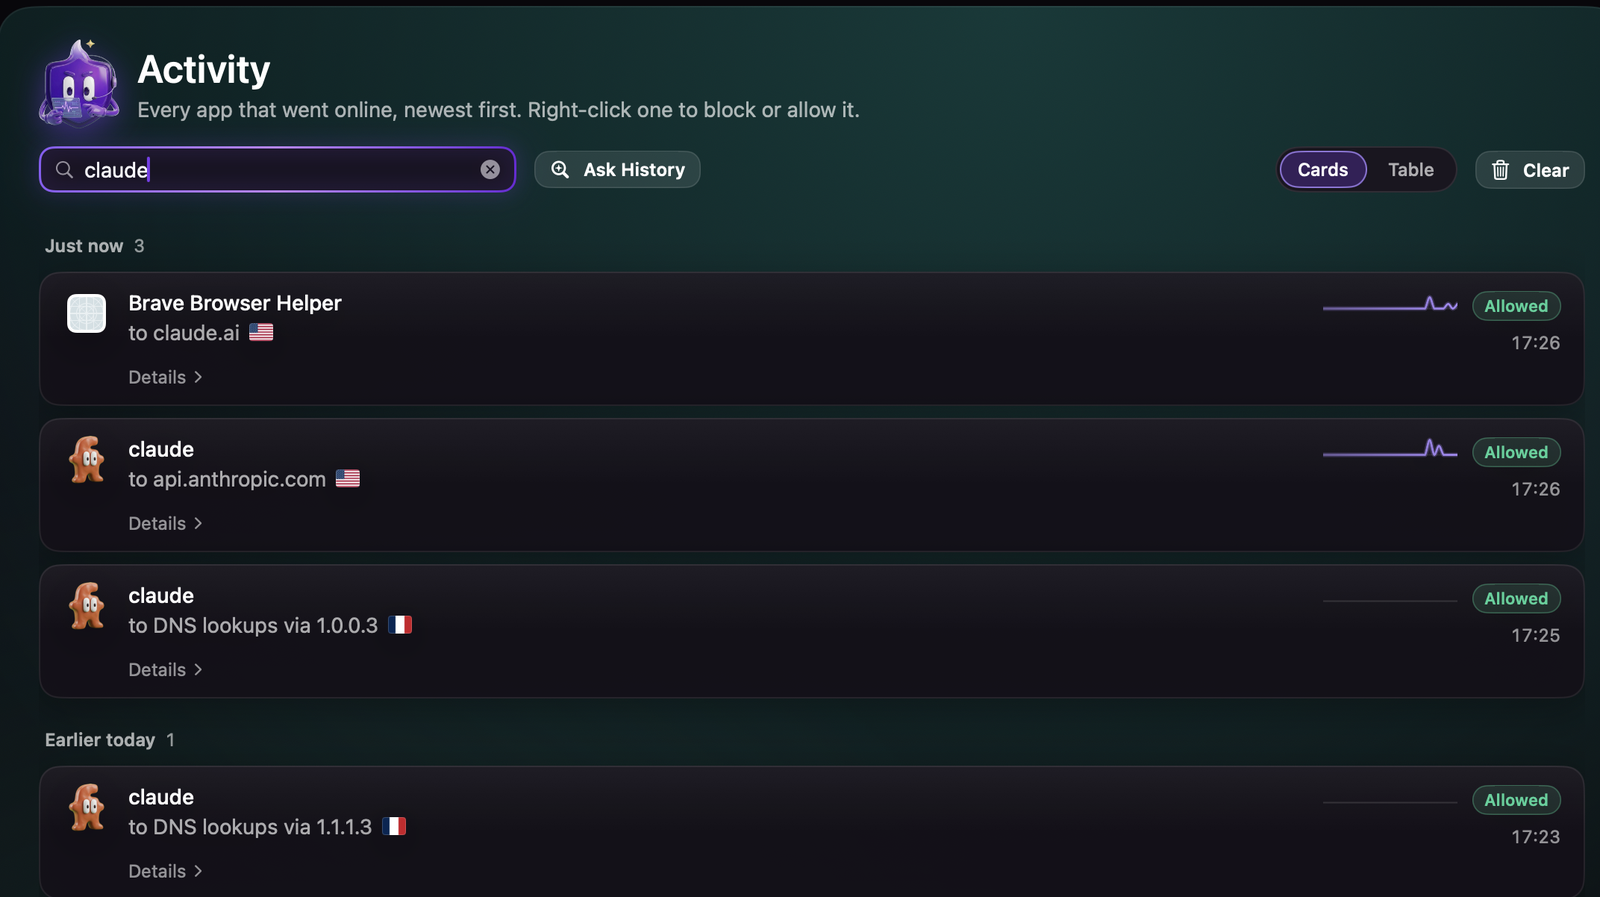
Claude Code fait partie des trois agents que FireAI vérifie au moyen de la signature de code de leur développeur : une correspondance va donc au-delà d’un simple nom.
FireAI reconnaît également les processus enfants de l’agent, comme un shell, git ou curl que l’agent exécute, en remontant les parents du processus jusqu’à atteindre l’agent. Ces connexions sont donc comptabilisées comme celles de l’agent lui-même.
Ce que FireAI signale
- Pendant les 3 premiers jours, FireAI apprend les destinations que l’agent contacte habituellement, regroupées par domaine. Rien n’est signalé pendant cette période d’apprentissage.
- Ensuite, toute destination jamais contactée et située hors de la base de référence apprise est signalée pour examen.
- Un pic d’envoi est également signalé : une heure pendant laquelle l’agent a envoyé au moins 4 fois plus que lors de son heure la plus chargée jusque-là, et jamais moins de 25 Mo.
Le Profil d’agent n’utilise que des métadonnées, c’est-à-dire des noms d’hôtes et des nombres d’octets. FireAI ne lit jamais le contenu d’une connexion et ne peut pas lire l’intérieur d’une connexion chiffrée.
Le configurer pour Claude Code
- Installez FireAI et terminez la configuration, puis continuez à utiliser Claude Code comme d’habitude. La période d’apprentissage de 3 jours démarre à partir de ce que FireAI observe.
- Ouvrez Suggestions et consultez la carte Agents IA. Elle répertorie les agents que FireAI a reconnus et ce qu’il a appris sur chacun d’eux.
- Lorsque Claude Code atteint une destination qu’il n’avait jamais contactée, l’alerte apparaît dans la carte Agents IA et dans la Revue rapide. Glissez vers la gauche pour bloquer, ou vers la droite pour « C’est bon ».
- Bloquer crée une règle pour le processus qui s’est connecté. « C’est bon » ajoute la destination à la base de référence de l’agent, afin qu’elle ne soit plus signalée.
- Pour cantonner l’agent aux destinations qu’il utilise déjà, choisissez Profil d’agent dans le menu des modes de sécurité, à côté de Maison, Café, Parano et Sous attaque. Une fois l’apprentissage de l’agent terminé, une connexion vers une destination hors de sa base de référence est bloquée au lieu d’être signalée.
- Une destination bloquée apparaît dans la carte Agents IA avec Autoriser et Garder bloqué. Autoriser l’ajoute à la base de référence et l’agent peut l’atteindre immédiatement. Garder bloqué crée une règle de blocage : la destination reste bloquée dans tous les modes.
Limites
- FireAI n’empêche pas l’injection de prompt. Un prompt dissimulé dans une page web ou un fichier peut toujours orienter un agent. Ce que FireAI peut faire, c’est signaler, et vous permettre de bloquer, le chemin par lequel les données sortiraient de votre Mac.
- FireAI ne voit ni les prompts, ni le contenu des outils MCP, ni les fichiers que lit Claude Code, comme ~/.ssh. TLS masque le contenu, et FireAI ne se trouve pas à l’intérieur de l’agent.
- Les processus enfants qui se terminent très rapidement peuvent échapper à la détection, et ils sont identifiés par leur chemin, non par leur signature.
- Pendant la période d’apprentissage de 3 jours, rien n’est signalé.
- En mode Profil d’agent, une connexion vers une adresse IP nue, sans nom d’hôte, est identifiée par son adresse. Si un service que l’agent utilise habituellement répond depuis une nouvelle adresse, celle-ci est bloquée jusqu’à ce que vous l’autorisiez.
- L’explication en langage clair que FireAI donne d’une alerte est rédigée à partir des faits qu’il a mesurés. Elle n’affirme jamais qu’une destination est sûre ou dangereuse. La décision vous appartient.
Guides associés
La même approche s’applique aux autres agents que FireAI reconnaît : l’app de bureau Claude, Cursor, l’app ChatGPT pour Mac, Codex CLI, OpenClaw, Hermes Agent, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Goose, Crush, Windsurf, Kiro, Trae, Muse de Meta, tout autre agent IA exécuté par Python ou Node. La description complète de la fonction figure dans la documentation Profil d’agent.
Le rôle de FireAI et de HisnLabs
Claude Code demande avant d’agir. Un pare-feu réseau ajoute un second regard sur les destinations auxquelles il se connecte.
FireAI est le produit de HisnLabs : un pare-feu IA embarqué pour Mac. Il montre en langage clair chaque connexion faite par vos applications et vous laisse décider ce qui sort de votre Mac — son IA fonctionne en local, votre trafic ne nous est jamais envoyé, ni à personne d’autre. L’équipe de recherche en sécurité de HisnLabs est celle qui garde ces décisions fiables : elle recense les domaines de simple télémétrie face à ceux d’un vrai service, suit le pays et le réseau derrière une connexion, et entraîne le modèle embarqué (la fonction FireAI Pilot) sur du trafic réel, sans que rien ne quitte votre Mac.
Vous pouvez lire les choix techniques qui s’y trouvent, ou essayer FireAI pendant 17 jours, sur FireAI, par HisnLabs.