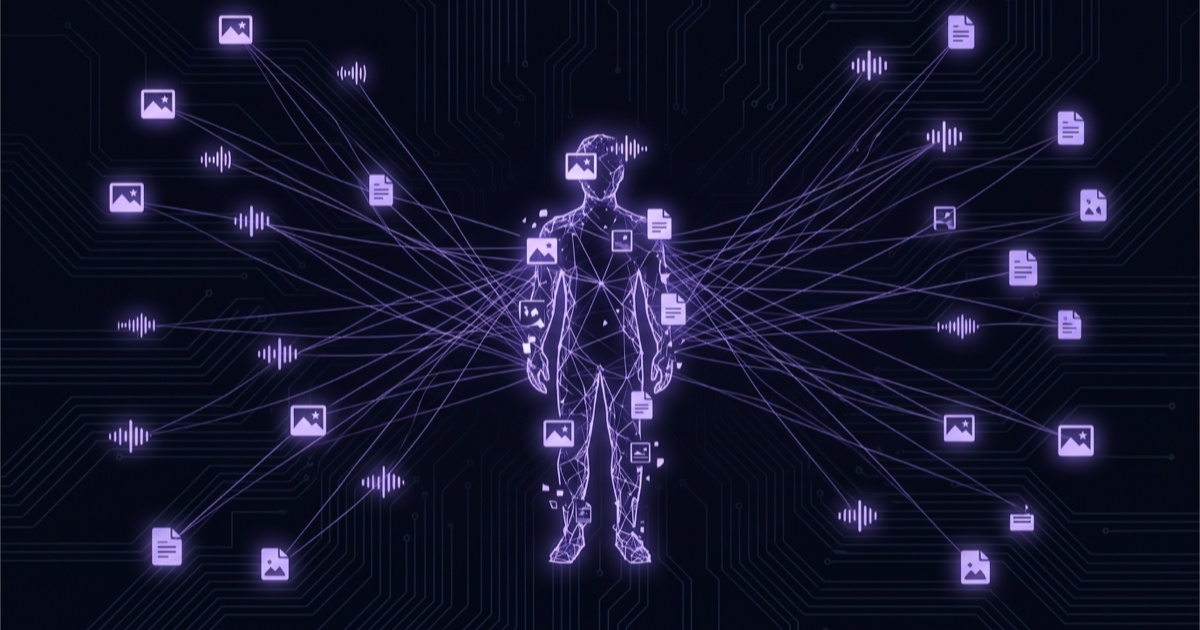
Une « violation » avait l'habitude de signifier un événement dramatique unique : la base de données d'une entreprise, volée en une nuit. C'est toujours réel, mais ce n'est plus le principal moyen de construire une image de vous avec un système d'IA. Le chemin plus courant est plus silencieux : des centaines de petits fragments individuellement remarquables — une photo géolocalisée, un mémo vocal, un changement d'emploi LinkedIn, un mot de passe divulgué à partir d'un service sans rapport — qui signifient très peu en eux-mêmes.
Pourquoi les fragments sont maintenant suffisants
Les grands modèles sont bons exactement à la tâche de trouver des modèles à travers des données dispersées et désordonnées et remplir les lacunes. Donnez à un modèle capable assez de photos publiques et il peut déduire un quartier à domicile à partir des arrière-plans; assez de courts clips audio et il peut approximer une voix assez bien pour tromper un parent inquiet au téléphone — c'est précisément l'arnaque que la FTC a avertie en mars 2023, où les criminels clonaient la voix d'un membre de la famille à partir d'audio que la victime ne savait jamais circuler.
Le compte qui n'a jamais été « hacké »
C'est ce qui rend la menace difficile à voir : aucune application unique sur votre Mac ne doit être malveillante, et aucun identifiant unique ne doit être volé, pour qu'un profil détaillé existe quelque part. Chaque application ne voit que le seul fragment qu'elle a collecté — une localisation, un nom de fichier, une synchronisation de liste de contacts — et n'a aucune idée qu'elle contribue à quelque chose de plus grand. L'agrégation se produit après que les données quittent votre appareil, sur les serveurs que vous n'avez jamais choisi de faire confiance.
Ce qui aide réellement
- Supprimez les données de localisation (métadonnées EXIF) des photos avant de les partager publiquement — la plupart des applications de photos ont une option d'un clic pour cela.
- Traitez un appel vocal inattendu et urgent — même celui qui semble exactement correct — comme une raison de raccrocher et d'appeler en arrière sur un numéro connu, pas une raison d'agir immédiatement.
- Les fragments qui importent le plus sont ceux que vous ne voyez jamais partir : savoir quelles applications envoient silencieusement des données et à qui est le seul moyen de fermer cet écart avant qu'il ne devienne un dossier.
Le rôle de FireAI et de HisnLabs
Rien de tout cela n’exige une seule fuite spectaculaire — il en faut une centaine de minuscules, du genre qui se produit discrètement chaque fois qu’une application signale à la maison la localisation d’une photo, l’horodatage d’une connexion ou l’empreinte d’un appareil.
FireAI est le produit de HisnLabs : un pare-feu IA embarqué pour Mac. Il montre en langage clair chaque connexion faite par vos applications et vous laisse décider ce qui sort de votre Mac — son IA fonctionne en local, votre trafic ne nous est jamais envoyé, ni à personne d’autre. L’équipe de recherche en sécurité de HisnLabs est celle qui garde ces décisions fiables : elle recense les domaines de simple télémétrie face à ceux d’un vrai service, suit le pays et le réseau derrière une connexion, et entraîne le modèle embarqué (la fonction Autopilot) sur du trafic réel, sans que rien ne quitte votre Mac.
Vous pouvez lire les choix techniques qui s’y trouvent, ou essayer FireAI pendant 17 jours, sur FireAI, par HisnLabs.