Hermes Agent es un agente de código abierto de Nous Research que puede usar una terminal, buscar en la web y responder por apps de mensajería. Búsquedas como “hermes agent security” e “is Hermes Agent safe” se reducen a dos preguntas: qué puede ejecutar en tu Mac y adónde puede ir su tráfico. Este artículo responde ambas a partir de la propia documentación del proyecto y de reportes publicados, y luego explica cómo FireAI, un firewall de red para macOS desarrollado por HisnLabs, vigila sus conexiones.
Qué es Hermes Agent y cómo funciona en una Mac
El repositorio describe un agente que se mejora a sí mismo, con un ciclo de aprendizaje integrado que crea skills a partir de la experiencia. Lo desarrolla Nous Research, está escrito principalmente en Python con componentes de Node.js para su interfaz web, y se publica con licencia MIT. En macOS se instala con un script de una línea (curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash). Funciona con Nous Portal, OpenRouter, OpenAI, Anthropic y endpoints personalizados, y su pasarela de mensajería admite Telegram, Discord, Slack, WhatsApp, Signal y correo electrónico.
A qué puede acceder
El README enumera más de 40 herramientas integradas, entre ellas búsqueda web y acceso a la terminal, y siete backends de terminal: local, Docker, SSH, Singularity, Modal, Daytona y Vercel Sandbox. En el backend local, los comandos se ejecutan con los permisos de la cuenta que inició Hermes.
El modelo de permisos documentado
La documentación de seguridad describe una defensa en profundidad.
- Las aprobaciones tienen tres modos: smart (un modelo evalúa el riesgo), manual (siempre pregunta) y off. El modo YOLO se salta los avisos, pero una lista de bloqueo estricta para comandos catastróficos sigue aplicándose.
- Los backends en contenedores como Docker, Modal y Daytona aíslan los comandos; ahí se omiten las comprobaciones de comandos peligrosos porque el contenedor es la frontera.
- El acceso a la pasarela está denegado por defecto, con códigos de emparejamiento por mensaje directo que aprueba el operador, y listas de permitidos por plataforma y globales.
- Los controles de red incluyen una protección contra SSRF que bloquea los rangos privados, el loopback y los endpoints de metadatos de la nube.
- Las rutas protegidas como
~/.ssh/y~/.aws/están bloqueadas por completo para escritura, y los subprocesos reciben un entorno filtrado.
Son afirmaciones del proveedor, no resultados de pruebas independientes. La documentación no publica una lista fija de los dominios que contacta Hermes; dependen del proveedor de modelos y de las plataformas de mensajería que configures.
Incidentes documentados
La GitHub Advisory Database registra CVE-2026-9366, un problema de inyección de gravedad moderada en las versiones anteriores a 0.15.0, corregido en 0.15.0 (aviso). Por otro lado, Hunt.io y Unit 42 reportaron atacantes que ejecutaban Hermes Agent en modo YOLO contra servidores ajenos (Hunt.io) (BleepingComputer). Esos casos tratan de atacantes que eligieron la herramienta, no de un defecto reportado en ella. Los detalles están en nuestro resumen de incidentes.
Vigilar Hermes Agent con FireAI
FireAI es un firewall local para macOS desarrollado por HisnLabs. Su función Agent profile incluye a Hermes Agent entre los 19 agentes de IA que reconoce y, como Hermes Agent se ejecuta con python, lo identifica por el script que ejecuta el entorno, como hace Agent profile con los agentes de node, bun, deno y python. Los procesos hijos del agente, como un shell, git o curl que lanza, se le atribuyen subiendo por los procesos padre. Después, durante los 3 primeros días, FireAI aprende qué destinos contacta normalmente Hermes Agent, agrupados por dominio, y no marca nada en ese periodo. A partir de entonces, un destino nunca visto se marca en Sugerencias, en la tarjeta Agentes de IA y en la Revisión rápida. También se marca un pico de subida: una hora en la que el agente subió al menos 4 veces lo de su hora de más actividad hasta ahora, y nunca menos de 25 MB.
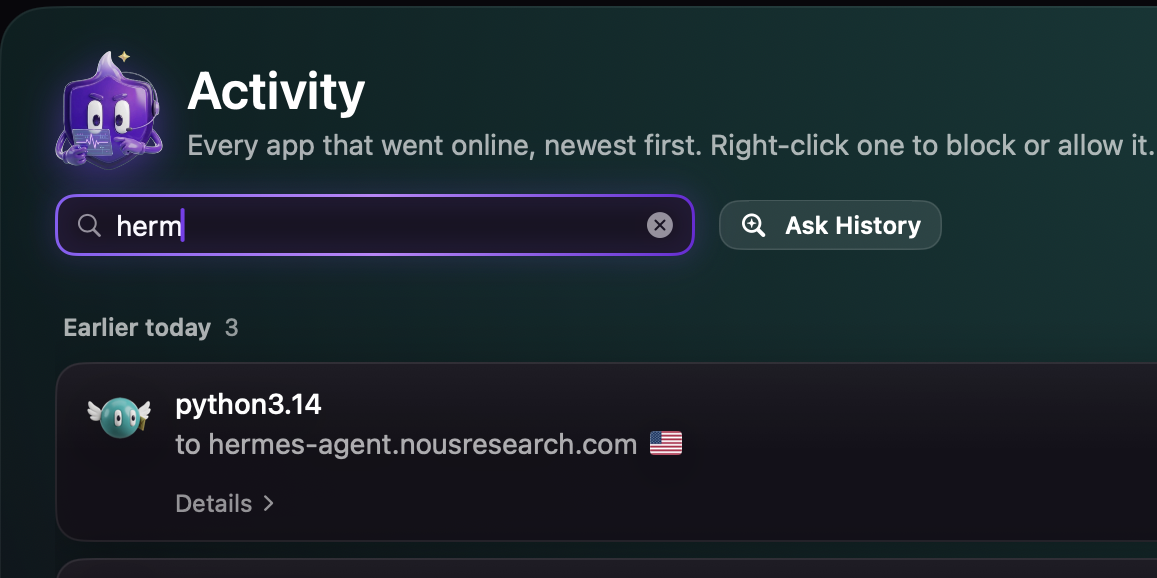
FireAI usa solo metadatos, nombres de host y cantidades de bytes, y nunca lee el contenido de una conexión. Por defecto marca y te deja la decisión. En el modo de seguridad Perfil de agente va más allá: cuando termina el aprendizaje, una conexión a un destino fuera de la referencia se bloquea hasta que presiones Permitir, y Mantener bloqueado convierte ese bloqueo en una regla que se aplica en todos los modos.
Configuración, paso a paso
- Instala FireAI y termina su configuración inicial siguiendo Instala FireAI y termina la Configuración.
- Usa Hermes Agent como siempre durante 3 días. FireAI aprende sus destinos en segundo plano y todavía no marca nada.
- Abre Sugerencias y busca la tarjeta Agentes de IA. Cuando aparezca un aviso, lee la frase en palabras sencillas y luego desliza a la izquierda en la Revisión rápida para bloquear o a la derecha para “Está bien”.
- Si quieres que el agente se limite a los lugares que ya usa, elige Perfil de agente en el menú de modos de seguridad, junto a Casa, Cafetería, Paranoico y Bajo ataque.
- Cuando algo se bloquea, abre la tarjeta Agentes de IA y elige Permitir para agregarlo a la referencia, o Mantener bloqueado para crear una regla de bloqueo.
Límites
- FireAI no evita la inyección de prompts. Limita el daño al marcar, y permitirte bloquear, el camino que tomarían los datos para salir de tu Mac.
- FireAI no puede ver los prompts de Hermes Agent, el contenido de las herramientas MCP, las skills ni qué archivos lee, porque TLS oculta el contenido y FireAI no está dentro del agente.
- Hermes Agent se identifica por el nombre de su script, así que FireAI lo etiqueta en lugar de verificarlo: solo Claude Code, Claude y Cursor se comprueban contra la firma de su desarrollador.
- Los comandos que Hermes ejecuta en un backend de Docker o remoto ocurren fuera del árbol de procesos de tu Mac, así que FireAI ve la conexión desde el proceso de Docker o SSH, no desde el comando que corre dentro.
- FireAI no sustituye las aprobaciones, las listas de permitidos ni el sandbox propios de Hermes, y no revisa las skills que crea.
- Durante el periodo de aprendizaje de 3 días no se marca nada, y los picos de subida se marcan, no se bloquean.
- Un servidor nuevo bajo un dominio que el agente ya usa se trata como conocido, porque los destinos se agrupan por dominio.
La descripción completa de la función está en la documentación de Agent profile. Una guía relacionada trata sobre OpenClaw.
Los demás agentes que FireAI reconoce tienen sus propias guías: Claude Code, la app de escritorio de Claude, Cursor, la app de ChatGPT para Mac, OpenAI Codex CLI, OpenClaw, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Goose, Crush, Windsurf, Kiro, Trae, Muse de Meta, cualquier agente de IA que funcione con Python o Node.
Dónde entran FireAI y HisnLabs
Hermes Agent puede ejecutar comandos de terminal como si fueras tú. FireAI muestra, y puede bloquear, adónde se conecta después.
FireAI es el producto de HisnLabs: un firewall con IA que corre directamente en tu Mac. Te muestra, en lenguaje claro, cada conexión que hacen tus aplicaciones y te deja decidir qué sale de tu Mac; su IA funciona de manera local, así que tu tráfico nunca se envía a nosotros ni a nadie más. El equipo de investigación en seguridad de HisnLabs es el que mantiene esas decisiones confiables: cataloga qué dominios son simple telemetría y cuáles un servicio real, rastrea el país y la red detrás de cada conexión, y entrena el modelo local (la función FireAI Pilot) con patrones de tráfico reales, sin que nada de eso salga de tu Mac.
Puedes leer las decisiones técnicas detrás de FireAI, o probarlo durante 17 días, en FireAI, de HisnLabs.