Claude Code es un agente de programación de Anthropic que se ejecuta en una terminal de tu Mac. Lee tu proyecto, edita archivos y ejecuta comandos de shell en tu nombre, y cada una de esas acciones puede terminar en una conexión de red. Este artículo expone lo que Anthropic documenta sobre cómo se ejecuta Claude Code en macOS, a qué puede llegar y qué conexiones son normales, y luego muestra cómo vigilarlas con FireAI. Cuando un dato proviene de la documentación de Anthropic, la fuente aparece al final.
Qué es Claude Code y cómo se ejecuta en una Mac
La página de instalación de Anthropic enumera tres formas de instalar Claude Code en macOS. El instalador nativo recomendado es un script de curl que descarga un binario y se actualiza solo en segundo plano. Homebrew ofrece dos casks, claude-code para el canal estable y claude-code@latest para el más reciente, y las instalaciones con Homebrew no se actualizan automáticamente. También existe un paquete global de npm, @anthropic-ai/claude-code; según la misma página, instala el mismo binario nativo, y el binario claude instalado no invoca Node por sí mismo. En macOS, el binario está documentado como firmado por “Anthropic PBC” y notarizado por Apple, y puedes comprobarlo con codesign --verify --verbose.
# check the signature of the claude binary, as the setup page describes
codesign --verify --verbose ./claudeA qué puede acceder y el modelo de permisos documentado
Claude Code actúa con los permisos de la cuenta que lo inicia. La página de seguridad de Anthropic describe dos puntos de partida. En el modo Manual empieza en solo lectura y pregunta antes de editar archivos, ejecutar pruebas o ejecutar comandos; un conjunto integrado de comandos de solo lectura, como ls, cat y git status, se ejecuta sin preguntar. El modo Auto es el modo inicial integrado para las sesiones interactivas en la terminal y en VS Code: un modelo clasificador independiente revisa las acciones y bloquea las que considera inseguras, mientras tus reglas explícitas de preguntar y denegar siguen aplicándose.
Tres detalles documentados importan para el comportamiento de red. Primero, los comandos que descargan contenido de la web, como curl y wget, no se aprueban automáticamente de forma predeterminada. Segundo, el límite del directorio de trabajo es un aviso de permiso, así que un comando de Bash que apruebes puede escribir en cualquier lugar al que tenga acceso tu cuenta de usuario. Tercero, una herramienta Bash aislada opcional, configurada con /sandbox, aplica aislamiento del sistema de archivos y de la red a los comandos de shell a nivel del sistema operativo. Anthropic señala que el sandbox cubre solo los comandos de shell, y que las herramientas de archivos, los servidores MCP y los hooks se ejecutan fuera de él.
La página de seguridad también afirma que ningún sistema es completamente inmune a todos los ataques, y recomienda revisar los comandos sugeridos, evitar pasar contenido no confiable directamente a Claude y usar máquinas virtuales para los scripts que interactúan con servicios web externos.
Los dominios que documenta Claude Code
La página de configuración de red de Anthropic enumera las URL que necesita la CLI independiente. Estas son las documentadas por el proveedor que más importan para un firewall:
| Host | Propósito documentado |
|---|---|
| api.anthropic.com | Solicitudes a la API de Claude, la comprobación de seguridad de dominios de WebFetch, la descarga de feature flags y el registro de eventos de telemetría |
| claude.ai, claude.com, platform.claude.com | Inicio de sesión de la cuenta e intercambio de tokens OAuth |
| mcp-proxy.anthropic.com | Conectores MCP de claude.ai |
| downloads.claude.ai | Instalador nativo, actualizador automático, búsqueda de actualizaciones y descargas de plugins |
| registry.npmjs.org | Instalaciones de Claude Code con npm y bun, instalaciones de plugins y servidores MCP iniciados con npx |
| github.com, raw.githubusercontent.com | Clonación de marketplaces de plugins; el feed del registro de cambios para /release-notes |
| http-intake.logs.us5.datadoghq.com, browser-intake-us5-datadoghq.com | Telemetría operativa opcional e informes de errores; documentados como desactivables con DISABLE_TELEMETRY o CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC |
La misma página dice que Claude Code respeta las variables estándar HTTPS_PROXY y HTTP_PROXY y no admite proxies SOCKS. Todo lo que queda fuera de esta lista, como un registro de paquetes al que llega un comando de compilación que Claude ejecuta, es tráfico del propio proyecto, no de Claude Code.
Por qué sigue sirviendo una vista de la red
Los avisos de permiso te muestran el comando que Claude Code quiere ejecutar. No muestran cada conexión que resulta de comandos que aprobaste antes, de un servidor MCP, de un plugin o de un script del repositorio. Una vista a nivel de red responde una pregunta más acotada y complementaria: adónde se conectó realmente esta máquina mientras el agente trabajaba. Esa es la pregunta que Agent profile de FireAI está diseñado para responder.
Vigilar Claude Code con FireAI
FireAI es un firewall para macOS hecho por HisnLabs y, desde la versión 1.0.2, tiene una función llamada Agent profile. Reconoce 19 agentes de IA, aprende adónde se conecta normalmente cada uno y marca los comportamientos inusuales para que los revises. Claude Code se reconoce por su firma de código.
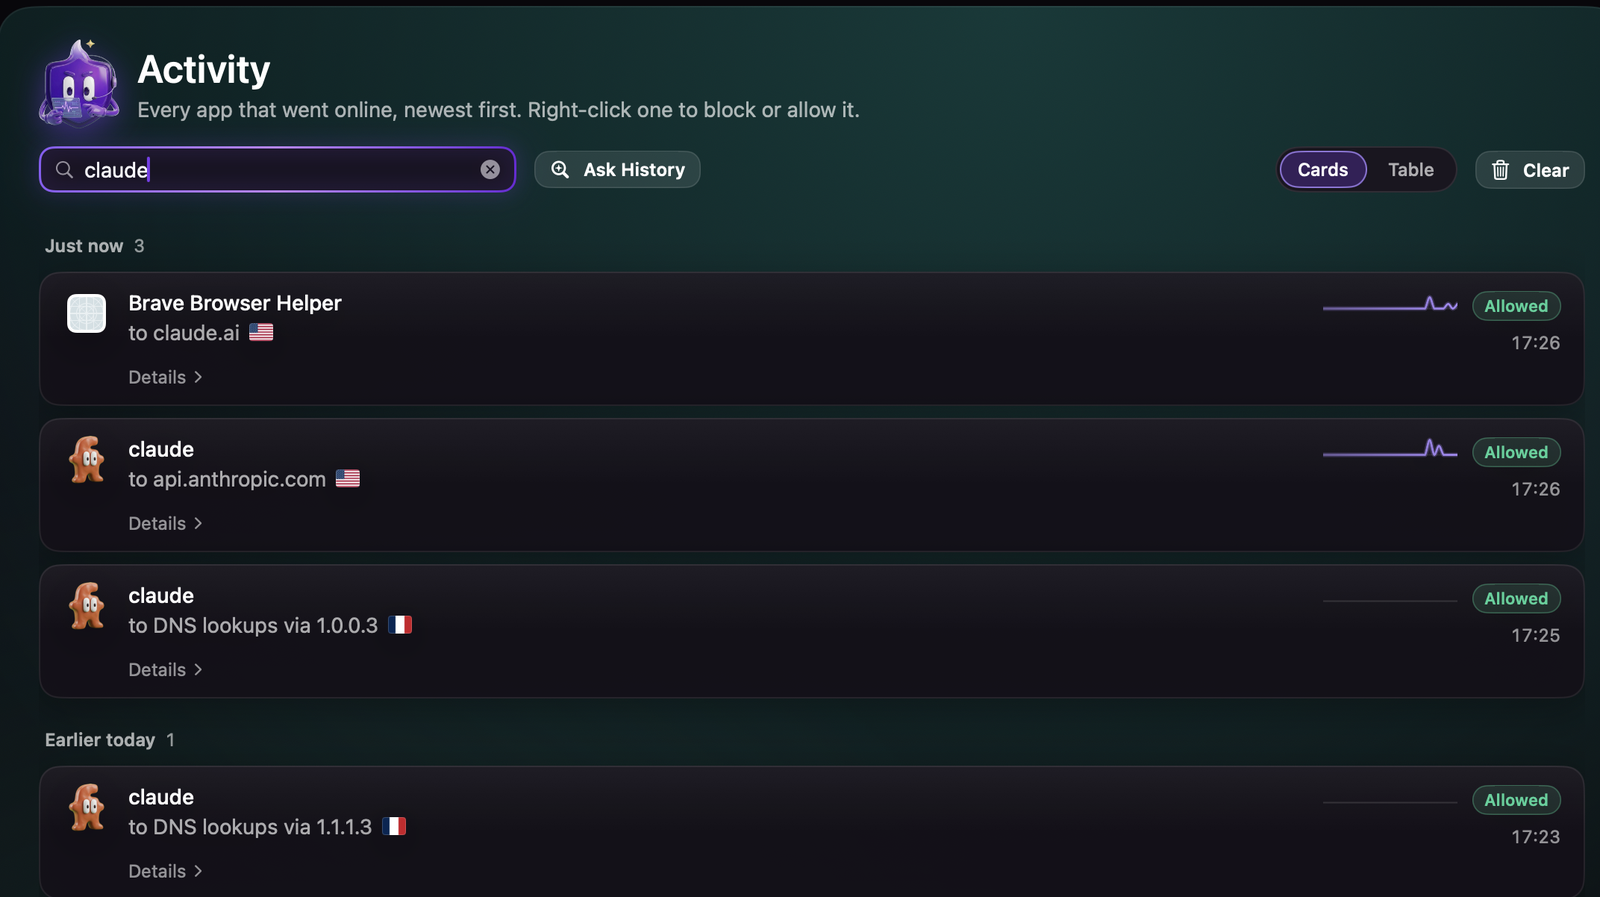
Claude Code es uno de los tres agentes que FireAI comprueba contra la firma de código de su desarrollador, así que una coincidencia es más que un nombre.
FireAI también reconoce los procesos hijos del agente, como un shell, git o curl que el agente ejecuta, subiendo por los procesos padre hasta llegar al agente. Por eso esas conexiones cuentan como del propio agente.
Lo que marca FireAI
- Durante los 3 primeros días, FireAI aprende los destinos que el agente contacta normalmente, agrupados por dominio. Durante este periodo de aprendizaje no se marca nada.
- Después, un destino nunca visto fuera de la referencia aprendida se marca para revisión.
- También se marca un pico de subida: una hora en la que el agente envió al menos 4 veces lo de su hora de más actividad hasta ahora, y nunca menos de 25 MB.
Agent profile usa solo metadatos, es decir, nombres de host y cantidades de bytes. FireAI nunca lee el contenido de una conexión, y no puede leer dentro de una conexión cifrada.
Configúralo para Claude Code
- Instala FireAI y termina la configuración, y luego sigue usando Claude Code como siempre. El periodo de aprendizaje de 3 días parte de lo que FireAI ve.
- Abre Sugerencias y mira la tarjeta Agentes de IA. Muestra los agentes que FireAI ha reconocido y lo que ha aprendido de cada uno.
- Cuando Claude Code llega a un destino que nunca había contactado, el aviso aparece en la tarjeta Agentes de IA y en la Revisión rápida. Desliza a la izquierda para bloquear o a la derecha para “Está bien”.
- Bloquear crea una regla para el proceso que se conectó. “Está bien” agrega el destino a la referencia del agente para que no vuelva a marcarse.
- Si quieres que el agente se limite a los lugares que ya usa, elige Perfil de agente en el menú de modos de seguridad, junto a Casa, Cafetería, Paranoico y Bajo ataque. Cuando el agente termina de aprender, una conexión a un destino fuera de su referencia se bloquea en lugar de marcarse.
- Un destino bloqueado aparece en la tarjeta Agentes de IA con Permitir y Mantener bloqueado. Permitir lo agrega a la referencia y el agente puede llegar a él de inmediato. Mantener bloqueado crea una regla de bloqueo, así que el destino sigue bloqueado en todos los modos.
Límites
- FireAI no evita la inyección de prompts. Un prompt escondido en una página web o en un archivo todavía puede dirigir a un agente. Lo que FireAI puede hacer es marcar, y permitirte bloquear, el camino que tomarían los datos para salir de tu Mac.
- FireAI no puede ver los prompts, el contenido de las herramientas MCP ni qué archivos lee Claude Code, como ~/.ssh. TLS oculta el contenido, y FireAI no está dentro del agente.
- Los procesos hijos que terminan muy rápido pueden pasar desapercibidos, y los procesos hijos se identifican por ruta, no por firma.
- Durante el periodo de aprendizaje de 3 días no se marca nada.
- En el modo Perfil de agente, una conexión a una dirección IP sin nombre de host se identifica por su dirección. Si un servicio que el agente usa normalmente responde desde una dirección nueva, se bloquea hasta que la permitas.
- La explicación en palabras sencillas que FireAI da de un aviso se redacta a partir de hechos que midió. Nunca dice que un destino sea seguro o peligroso. La decisión es tuya.
Guías relacionadas
El mismo enfoque se aplica a los demás agentes que FireAI reconoce: la app de escritorio de Claude, Cursor, la app de ChatGPT para Mac, Codex CLI, OpenClaw, Hermes Agent, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Goose, Crush, Windsurf, Kiro, Trae, Muse de Meta, cualquier otro agente de IA que funcione con Python o Node. La descripción completa de la función está en la documentación de Agent profile.
Dónde entran FireAI y HisnLabs
Claude Code pregunta antes de actuar. Un firewall de red agrega una segunda vista de adónde se conecta.
FireAI es el producto de HisnLabs: un firewall con IA que corre directamente en tu Mac. Te muestra, en lenguaje claro, cada conexión que hacen tus aplicaciones y te deja decidir qué sale de tu Mac; su IA funciona de manera local, así que tu tráfico nunca se envía a nosotros ni a nadie más. El equipo de investigación en seguridad de HisnLabs es el que mantiene esas decisiones confiables: cataloga qué dominios son simple telemetría y cuáles un servicio real, rastrea el país y la red detrás de cada conexión, y entrena el modelo local (la función FireAI Pilot) con patrones de tráfico reales, sin que nada de eso salga de tu Mac.
Puedes leer las decisiones técnicas detrás de FireAI, o probarlo durante 17 días, en FireAI, de HisnLabs.