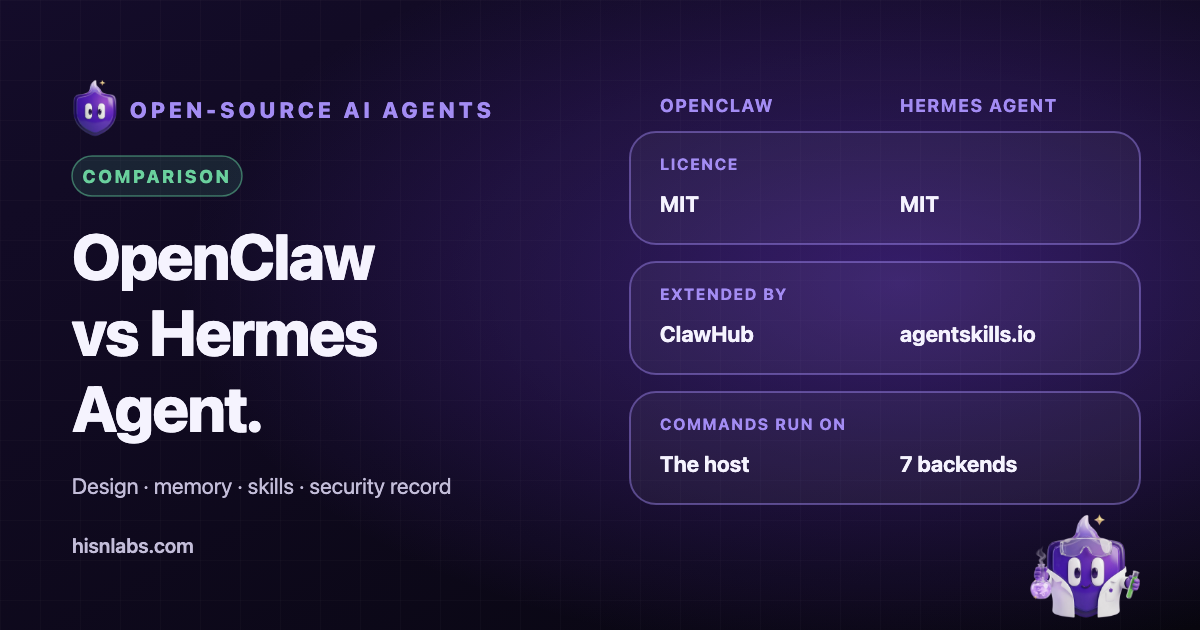
OpenClaw und Hermes Agent sind zwei quelloffene persönliche KI-Agenten, die auf dem eigenen Computer oder Server eines Nutzers laufen, Anweisungen über Messaging-Apps entgegennehmen und mit den Berechtigungen des ausführenden Kontos handeln. Beide stehen unter der MIT-Lizenz. Sie unterscheiden sich in ihrer Herkunft, in der Art, wie sie Gelerntes speichern, und in der Anordnung ihrer Sicherheitskontrollen. Dieser Artikel vergleicht sie anhand der eigenen Dokumentation der Projekte und veröffentlichter Sicherheitsberichte und vermerkt, wo die Quellen voneinander abweichen oder schweigen.
Hintergrund
Ein persönlicher Agent ist ein Sprachmodell, das mit Werkzeugen verbunden ist. Das Modell antwortet nicht nur; es führt Shell-Befehle aus, liest und schreibt Dateien, steuert einen Browser und sendet Nachrichten im Namen des Nutzers. Die Anweisungen des Modells können vom Nutzer stammen, aber auch aus jedem Text, den der Agent bei der Arbeit liest, etwa einer Webseite, einer E-Mail oder einer Chatnachricht. Diese Eigenschaft, Prompt-Injection genannt, ist der Grund, warum die Dokumentation beider Projekte Sicherheitshinweise gibt und warum die unten beschriebenen Vorfälle von Bedeutung sind.
Was die Projekte sind
OpenClaw beschreibt sich als quelloffener KI-Assistent, der auf dem eigenen Computer des Nutzers läuft und sich mit mehr als zwanzig Messaging-Plattformen verbindet. Das README nennt Peter Steinberger und die Community und hält fest, dass das Projekt von der OpenClaw Foundation betreut wird, dort als unabhängige gemeinnützige Organisation nach 501(c)(3) beschrieben, ohne kostenpflichtige Stufe oder gehosteten Dienst [1]. Das Projekt hieß früher Clawdbot und dann Moltbot; TechCrunch berichtete am 15. Februar 2026, dass Steinberger zu OpenAI wechselt und dass OpenClaw nach den Worten des Vorstandsvorsitzenden von OpenAI „will live in a foundation as an open source project that OpenAI will continue to support“ [3].
Hermes Agent wird von Nous Research entwickelt, dessen Repository ihn als selbstverbessernden Agenten mit integrierter Lernschleife bezeichnet, der aus Erfahrung Skills erstellt und über Sitzungen hinweg ein Modell des Nutzers aufbaut [9]. Seine Dokumentation nennt Linux, macOS, WSL2, natives Windows, NixOS und Android (Termux) als unterstützte Plattformen [10]. Das Repository gibt die MIT-Lizenz an. Die für diesen Artikel abgerufenen Quellen nennen kein verlässliches Datum der ersten Veröffentlichung von Hermes Agent, daher wird hier keines angegeben.
Architektur und Reichweite auf dem Computer
OpenClaw ist um ein Gateway herum organisiert, eine lokale Steuerungsebene, die Sitzungen, Werkzeuge, Ereignisse und Kanalverbindungen verwaltet, mit einer Steuerungsoberfläche, einem Kommandozeilen-Client und Begleit-Apps für Sprache, Canvas, Kamera und gerätelokale Aktionen [1]. Censys dokumentierte, dass das Gateway konstruktionsbedingt lokal auf TCP-Port 18789 lauscht und für lokalen Zugriff oder einen SSH-Tunnel gedacht ist, nicht für direkte Erreichbarkeit aus dem Internet [4]. Die Dokumentation von OpenClaw hält fest, dass sich das Gateway bei einer regulären Host-Installation an Loopback bindet und dass Werkzeuge auf dem Host laufen, sofern kein Sandboxing konfiguriert ist [2].
Hermes Agent betreibt einen einzigen Gateway-Prozess für Messaging-Plattformen und trennt den Ort der Befehlsausführung vom Ort, an dem der Agent läuft. Das Repository nennt sieben Terminal-Backends: local, Docker, SSH, Singularity, Modal, Daytona und Vercel Sandbox [9]. Die Dokumentation führt mehr als sechzig integrierte Werkzeuge für Websuche, Extraktion, Browsen, Bildverarbeitung und Dateioperationen auf, dazu Verbindungen zu Model-Context-Protocol-Servern [10]. Mit dem lokalen Backend laufen Befehle als der Nutzer; mit einem Container- oder Remote-Backend laufen sie anderswo.
Erweiterung, Gedächtnis und Modelle
OpenClaw wird über Werkzeuge, Skills und Plugins erweitert, die mit einem Plugin-SDK erstellt und über ClawHub, sein öffentliches Verzeichnis, geteilt werden [1]. Hermes Agent nutzt Skills nach dem offenen Standard agentskills.io, die der Agent nach komplexen Aufgaben auch selbst schreiben und verfeinern kann [9]. Der Unterschied ist für das Lieferkettenrisiko bedeutsam: Die Skills von OpenClaw stammen überwiegend aus einem öffentlichen Verzeichnis, während die Skills von Hermes Agent teilweise vom Agenten aus seinen eigenen Sitzungen erzeugt werden.
Zum Gedächtnis gibt OpenClaw an, dass Nutzerzustand, Gedächtnis und Zugangsdaten auf der Hardware des Nutzers liegen und nicht auf Servern von OpenClaw [1]. Hermes Agent führt ein dauerhaftes Gedächtnis und Nutzerprofile und ruft frühere Unterhaltungen über eine Volltextsuche in Sitzungen (FTS5) in Verbindung mit Zusammenfassungen durch ein Sprachmodell ab [9]. Beide Projekte sind modellunabhängig. OpenClaw arbeitet mit gehosteten und lokalen Modellanbietern als austauschbaren Plugins [1]; Hermes Agent nennt Nous Portal, OpenRouter, OpenAI und eigene Endpunkte, umschaltbar mit einem einzigen Befehl [9]. Welcher Anbieter genutzt wird, entscheidet, wohin Prompts und Dateiinhalte gelangen, und daran kann keines der Projekte etwas ändern.
Das dokumentierte Sicherheitsmodell
Die Dokumentation von OpenClaw definiert eine vertrauenswürdige Grenze pro Gateway und hält fest, dass dies keine Sicherheitsgrenze zwischen sich gegenseitig feindlich gesinnten Nutzern ist. Unbekannte Absender in Direktnachrichtenkanälen erhalten standardmäßig einen Kopplungscode, eingehende Nachrichten sind als nicht vertrauenswürdige Eingaben zu behandeln, und ein Befehl openclaw security audit meldet Abweichungen der Konfiguration von den Standardwerten [2]. Dieselbe Seite merkt an, dass Agenten mit Zugriff auf das Nachrichtenwerkzeug standardmäßig über Unterhaltungen und Kanalanbieter hinweg senden können, sofern anbieterübergreifende Nachrichten nicht eingeschränkt sind.
Die Sicherheitsseite von Hermes Agent beschreibt acht Ebenen. Gefährliche Befehle durchlaufen ein Freigabesystem mit drei Modi (smart, manual und off) und eine fest kodierte Sperrliste für katastrophale Befehle. Das Docker-Backend entzieht Linux-Capabilities und erzwingt no-new-privileges. Der Messaging-Zugang nutzt Kopplungscodes mit Ratenbegrenzung. Schreibzugriffe auf Speicherorte von Zugangsdaten wie ~/.ssh/ und ~/.aws/ werden blockiert, und ein Schutz gegen Server-Side Request Forgery weist private, Loopback- und Cloud-Metadaten-Adressen zurück [11]. Dies sind dokumentierte Kontrollen; die Seite gibt nicht an, wie oft sie in der Praxis abgeschaltet werden.
Dokumentierte Vorfälle und Sicherheitshinweise
OpenClaw zog den Großteil der frühen Sicherheitsberichterstattung auf sich. Censys zählte in weniger als einer Woche bis zum 31. Januar 2026 einen Anstieg von etwa 1,000 auf 21,639 öffentlich erreichbare Instanzen und merkte an, dass die meisten ein Authentifizierungstoken erforderten [4]. Kaspersky berichtete von fast 1,000 ohne Authentifizierung erreichbaren Installationen, teils verursacht durch eine Standardeinstellung, die localhost-Verbindungen vertraut, wenn ein Reverse Proxy externe Anfragen weiterleitet, und beschrieb einen Forscher, der private Schlüssel über in eine E-Mail eingebettete Anweisungen extrahierte [8].
Oasis Security legte „ClawJacked“ offen: Eine bösartige Webseite konnte eine WebSocket-Verbindung zum lokalen Gateway öffnen, sein Passwort erraten, weil localhost-Verbindungen keiner Ratenbegrenzung unterlagen, sich als vertrauenswürdiges Gerät registrieren und die Kontrolle über den Agenten übernehmen. Die Korrektur erschien in OpenClaw 2026.2.25, veröffentlicht am 26. Februar 2026 [5]. Unabhängig davon prüfte Koi Security 2,857 Skills auf ClawHub und identifizierte 341 bösartige, 335 davon aus einer Kampagne, die es ClawHavoc nannte; eSecurity Planet berichtet, dass die Skills zur Auslieferung des Atomic macOS Stealer, eines Infostealers, genutzt wurden [6]. Paubox nennt eine andere Zahl, 386 bösartige Skills, die ein Forscher Anfang Februar 2026 fand und die alle eine gemeinsame Command-and-Control-Adresse nutzten [7]. Die Zahlen weichen ab, weil die Quellen zu unterschiedlichen Zeitpunkten und mit unterschiedlichen Methoden prüften.
Für Hermes Agent führt die GitHub Advisory Database CVE-2026-9366, ein Injection-Problem in der Funktion, die Kontextdateien von Projekten scannt, eingestuft als mittel (CVSS 5.5), betroffen sind Versionen vor 0.15.0, behoben in 0.15.0; veröffentlicht wurde es am 26. Mai 2026 [12]. Weitere Sicherheitshinweise zum Projekt erscheinen in öffentlichen Schwachstellendatenbanken, aber nur dieser wurde für diesen Artikel anhand seines Primäreintrags verifiziert. Die geprüfte Berichterstattung enthält für Hermes Agent kein Gegenstück zur Kampagne bösartiger Skills oder zur massenhaften Erreichbarkeit, die für OpenClaw dokumentiert sind; das kann am späteren Start oder an einem kleineren Verzeichnis liegen und ist kein Beleg für deren Fehlen.
| Aspekt | OpenClaw | Hermes Agent |
|---|---|---|
| Hersteller | Geschaffen von Peter Steinberger und der Community; betreut von der OpenClaw Foundation (gemeinnützig) | Nous Research |
| Lizenz | MIT | MIT |
| Grundlegendes Design | Lokales Gateway mit Kanälen, Werkzeugen und Begleit-Apps | Agent mit Lernschleife und einem einzigen Messaging-Gateway |
| Ort der Befehlsausführung | Auf dem Host, sofern kein Sandboxing konfiguriert ist | Sieben Backends: local, Docker, SSH, Singularity, Modal, Daytona, Vercel Sandbox |
| Messaging | Mehr als 20 Plattformen, darunter WhatsApp, Telegram, Slack, Discord, Signal, iMessage | Telegram, Discord, Slack, WhatsApp, Signal und weitere |
| Erweiterung | Werkzeuge, Skills und Plugins; Verzeichnis ClawHub | Skills (Standard agentskills.io), selbst geschrieben; MCP-Server |
| Gedächtnis | Zustand auf der Hardware des Nutzers | Dauerhaftes Gedächtnis, Nutzerprofil, FTS5-Sitzungssuche |
| Modelle | Gehostete und lokale Anbieter | Nous Portal, OpenRouter, OpenAI, eigene Endpunkte |
| Befehlsfreigabe | Werkzeugrichtlinie und Sandbox-Modi | Smart, manual oder off, dazu eine fest kodierte Sperrliste |
| Dokumentierte Vorfälle | Erreichbare Instanzen, ClawJacked, bösartige ClawHub-Skills | CVE-2026-9366 (mittel); weitere Hinweise hier nicht verifiziert |
Folgen für Mac-Nutzer
Keines der Projekte beseitigt die grundlegende Angriffsfläche: Ein Agent, der nicht vertrauenswürdigen Text liest und Befehle ausführen oder Nachrichten senden kann, lässt sich durch diesen Text steuern. Die praktischen Unterschiede liegen in den Standardeinstellungen und im Ökosystem. OpenClaw hat die umfangreichere dokumentierte Geschichte erreichbarer Gateways und bösartiger Skills im Verzeichnis, und sein Gateway ist ein lokaler Netzwerkdienst, den ein Browser erreichen kann. Hermes Agent bietet Container- und Remote-Backends als vollwertige Optionen sowie ein System zur Befehlsfreigabe, doch der Freigabemodus lässt sich abschalten, und selbst geschriebene Skills sowie ein dauerhaftes Gedächtnis bringen eigene Persistenzrisiken mit sich.
Empfehlungen
- Betreiben Sie beide Agenten unter einem separaten macOS-Benutzerkonto oder in einer virtuellen Maschine oder einem Container, nicht in einem persönlichen Konto mit Schlüsseln und Dokumenten.
- Halten Sie das Gateway oder den API-Server auf Loopback und leiten Sie seinen Port nie weiter; nutzen Sie bei Bedarf an Fernzugriff einen SSH-Tunnel.
- Installieren Sie Skills erst nach dem Lesen ihres Quellcodes und werten Sie Anweisungen, als Voraussetzung einen Shell-Befehl auszuführen, als Warnzeichen.
- Belassen Sie die Befehlsfreigabe auf manuell und aktualisieren Sie den Agenten, wenn Sicherheitshinweise veröffentlicht werden.
- Geben Sie dem Agenten Wegwerf- oder eng begrenzte Zugangsdaten für verbundene Konten.
Bezug zu FireAI
FireAI ist eine Netzwerk-Firewall für macOS. Es identifiziert jedes Programm anhand seiner Code-Signatur, und sein Agentenprofil erkennt OpenClaw und Hermes Agent auch dann, wenn node oder python3 sie ausführt, anhand des Skriptpfads, sodass ihre Verbindungen den Namen des Agenten statt den des Interpreters tragen. Es hat keine Integration mit einem der beiden Projekte. Es kann nachfragen, bevor ein neues Ziel kontaktiert wird, eine App oder ein Unternehmen per Regel blockieren und mit dem Notaus neue Verbindungen zu allem außerhalb des lokalen Netzwerks unterbinden. Es liest den Inhalt verschlüsselter Verbindungen nicht und schränkt nicht ein, welche Dateien oder Befehle ein Agent lokal nutzen kann. Ein begleitender Artikel beschreibt die Kontrollen im Detail.
Einschränkungen
- Der Vergleich stützt sich auf Projektdokumentation und Berichte Dritter; für diesen Artikel wurde kein Agent getestet.
- Dokumentierte Vorfälle spiegeln Aufmerksamkeit ebenso wider wie Risiko: Das verbreitetere und genauer untersuchte Projekt sammelt mehr Berichte an.
- Die Zahlen erreichbarer Instanzen und bösartiger Skills unterscheiden sich zwischen den Quellen und ändern sich mit Zeitpunkt und Methode.
- Beide Projekte veröffentlichen häufig neue Versionen, daher können versionsbezogene Aussagen bereits überholt sein.
- Das Datum der ersten Veröffentlichung von Hermes Agent und etwaige Sicherheitshinweise über CVE-2026-9366 hinaus wurden nicht anhand von Primäreinträgen verifiziert.
Wo FireAI und HisnLabs ins Spiel kommen
Agenten laufen auf Ihrem Mac. FireAI zeigt und steuert, wohin sie sich verbinden.
FireAI ist das eigene Produkt von HisnLabs: eine KI-Firewall für den Mac, die direkt auf dem Gerät läuft. Sie zeigt jede Verbindung Ihrer Apps in verständlicher Sprache und lässt Sie entscheiden, was Ihren Mac verlässt — die KI arbeitet lokal, Ihr Datenverkehr wird also nie an uns oder irgendjemand anderen gesendet. Das Sicherheitsforschungsteam von HisnLabs sorgt dafür, dass diese Entscheidungen verlässlich bleiben: Es katalogisiert, welche Domains gewöhnliche Telemetrie und welche ein echter Dienst sind, verfolgt Land und Netzwerk hinter einer Verbindung und trainiert das lokale Modell (die FireAI-Pilot-Funktion) mit echten Verkehrsmustern — ohne dass irgendetwas davon Ihren Mac verlässt.
Die technischen Entscheidungen dahinter können Sie nachlesen — oder FireAI 17 Tage lang ausprobieren — unter FireAI, von HisnLabs.