Hermes Agent ist ein Open-Source-Agent von Nous Research, der ein Terminal nutzen, im Web suchen und über Messaging-Apps antworten kann. Suchanfragen wie „hermes agent security“ und „ist Hermes Agent sicher“ laufen auf zwei Fragen hinaus: was er auf Ihrem Mac ausführen kann und wohin sein Datenverkehr gehen kann. Dieser Artikel beantwortet beide anhand der Projektdokumentation und veröffentlichter Berichte und erklärt dann, wie FireAI, eine Netzwerk-Firewall für macOS von HisnLabs, seine Verbindungen überwacht.
Was Hermes Agent ist und wie es auf einem Mac läuft
Das Repository beschreibt einen sich selbst verbessernden Agenten mit eingebauter Lernschleife, der aus Erfahrung Skills erstellt. Er wird von Nous Research entwickelt, ist überwiegend in Python geschrieben, mit Node.js-Komponenten für die Weboberfläche, und steht unter MIT-Lizenz. Unter macOS wird er mit einem einzeiligen Skript installiert (curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash). Er arbeitet mit Nous Portal, OpenRouter, OpenAI, Anthropic und eigenen Endpunkten, und sein Messaging-Gateway unterstützt Telegram, Discord, Slack, WhatsApp, Signal und E-Mail.
Worauf er zugreifen kann
Die README nennt mehr als 40 integrierte Werkzeuge, darunter Websuche und Terminalzugriff, sowie sieben Terminal-Backends: local, Docker, SSH, Singularity, Modal, Daytona und Vercel Sandbox. Beim lokalen Backend laufen Befehle mit den Berechtigungen des Kontos, das Hermes gestartet hat.
Das dokumentierte Berechtigungsmodell
Die Sicherheitsdokumentation beschreibt einen mehrschichtigen Schutz.
- Freigaben kennen drei Modi: smart (ein Modell bewertet das Risiko), manual (immer fragen) und off. Der YOLO-Modus umgeht Abfragen, eine feste Sperrliste für katastrophale Befehle gilt aber weiterhin.
- Containerisierte Backends wie Docker, Modal und Daytona isolieren Befehle; die Prüfung gefährlicher Befehle entfällt dort, weil der Container die Grenze bildet.
- Der Zugriff auf das Gateway ist standardmäßig verweigert, mit DM-Kopplungscodes, die der Betreiber freigibt, sowie plattformbezogenen und globalen Allowlists.
- Zu den Netzwerksteuerungen gehört ein SSRF-Schutz, der private Adressbereiche, Loopback und Cloud-Metadaten-Endpunkte sperrt.
- Geschützte Pfade wie
~/.ssh/und~/.aws/sind für Schreibzugriffe fest gesperrt, und Unterprozesse erhalten eine gefilterte Umgebung.
Dies sind Angaben des Herstellers, keine unabhängigen Testergebnisse. Die Dokumentation veröffentlicht keine feste Liste der Domains, die Hermes kontaktiert; sie hängen vom konfigurierten Modellanbieter und den Messaging-Plattformen ab.
Dokumentierte Vorfälle
Die GitHub Advisory Database führt CVE-2026-9366, eine Injection-Schwachstelle mittleren Schweregrads in Versionen vor 0.15.0, behoben in 0.15.0 (Advisory). Unabhängig davon berichteten Hunt.io und Unit 42 über Angreifer, die Hermes Agent im YOLO-Modus gegen fremde Server einsetzten (Hunt.io) (BleepingComputer). Diese Fälle betreffen Angreifer, die das Werkzeug wählten, keinen gemeldeten Fehler darin. Einzelheiten stehen in unserer Zusammenfassung der Vorfälle.
Hermes Agent mit FireAI beobachten
FireAI ist eine On-Device-Firewall für macOS, entwickelt von HisnLabs. Die Funktion Agentenprofil führt Hermes Agent unter den 19 KI-Agenten, die sie erkennt, und da Hermes Agent unter python läuft, identifiziert sie ihn am Skript, das die Laufzeitumgebung ausführt, wie das Agentenprofil es bei Agenten auf node, bun, deno und python tut. Die Kindprozesse des Agenten, etwa eine von ihm gestartete Shell, git oder curl, werden ihm über die Kette der Elternprozesse zugeordnet. Anschließend lernt FireAI in den ersten 3 Tagen, welche Ziele Hermes Agent üblicherweise kontaktiert, gruppiert nach Domain, und markiert in dieser Zeit nichts. Danach wird ein erstmals erreichtes Ziel in Vorschläge, in der Karte KI-Agenten und in der Schnellprüfung markiert. Auch eine Upload-Spitze wird markiert: eine Stunde, in der der Agent mindestens das Vierfache seiner bisher aktivsten Stunde hochgeladen hat, und nie weniger als 25 MB.
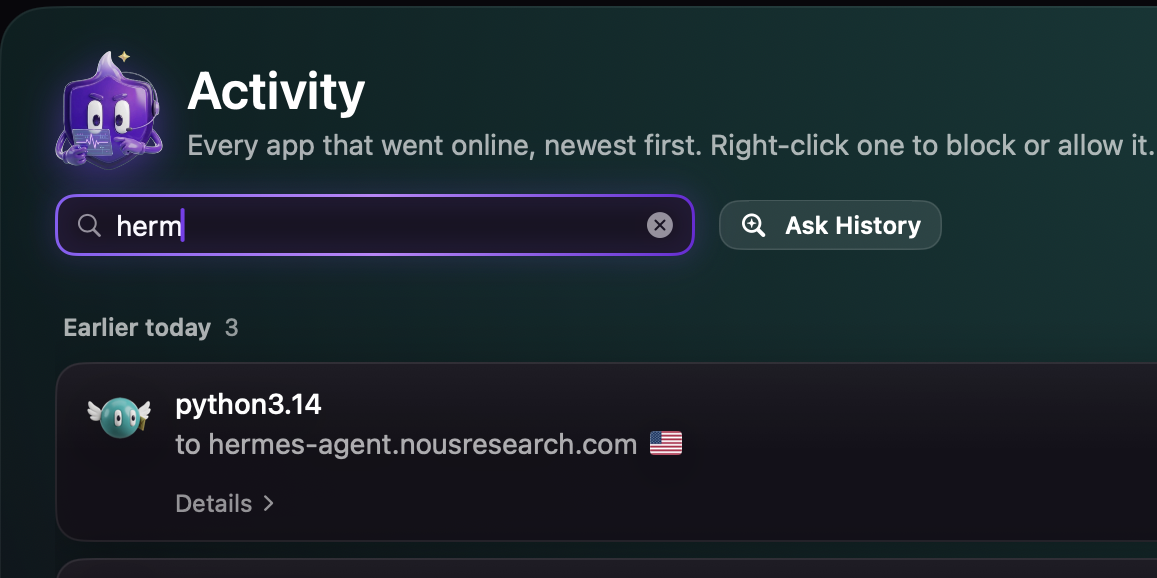
FireAI nutzt nur Metadaten, Hostnamen und Byte-Zahlen, und liest nie den Inhalt einer Verbindung. Standardmäßig markiert es und überlässt Ihnen die Entscheidung. Im Sicherheitsmodus Agentenprofil geht es weiter: Nach Abschluss der Lernphase wird eine Verbindung zu einem Ziel außerhalb der Basislinie blockiert, bis Sie auf Erlauben tippen, und Blockiert lassen macht aus dieser Sperre eine Regel, die in jedem Modus gilt.
Einrichtung Schritt für Schritt
- Installieren Sie FireAI und schließen Sie die Ersteinrichtung ab, wie unter Installieren und Einrichtung abschließen beschrieben.
- Nutzen Sie Hermes Agent 3 Tage lang wie gewohnt. FireAI lernt seine Ziele im Hintergrund und markiert noch nichts.
- Öffnen Sie Vorschläge und suchen Sie die Karte KI-Agenten. Erscheint eine Markierung, lesen Sie den Satz in einfachen Worten und wischen dann in der Schnellprüfung nach links zum Blockieren oder nach rechts für „It’s fine“.
- Soll der Agent auf die Ziele beschränkt bleiben, die er bereits nutzt, wählen Sie im Menü der Sicherheitsmodi Agentenprofil, neben Zuhause, Café, Paranoid und Unter Angriff.
- Wurde etwas blockiert, öffnen Sie die Karte KI-Agenten und wählen Erlauben, um es in die Basislinie aufzunehmen, oder Blockiert lassen, um eine Sperrregel anzulegen.
Grenzen
- FireAI verhindert keine Prompt-Injection. Es begrenzt den Schaden, indem es den Weg markiert, auf dem Daten den Mac verlassen würden, und Ihnen erlaubt, ihn zu blockieren.
- FireAI sieht weder die Prompts von Hermes Agent noch den Inhalt von MCP-Tools, Skills oder welche Dateien es liest, denn TLS verbirgt den Inhalt, und FireAI steckt nicht im Agenten.
- Hermes Agent wird über den Skriptnamen zugeordnet; FireAI kennzeichnet es also, statt es zu verifizieren: Nur Claude Code, Claude und Cursor werden anhand der Signatur ihres Entwicklers geprüft.
- Befehle, die Hermes in einem Docker- oder Remote-Backend ausführt, laufen außerhalb des Prozessbaums Ihres Macs; FireAI sieht die Verbindung daher vom Docker- oder SSH-Prozess, nicht vom Befehl darin.
- FireAI ersetzt weder die eigenen Freigaben, Allowlists oder die Sandbox von Hermes, noch prüft es die Skills, die er erstellt.
- Während der 3-tägigen Lernphase wird nichts markiert, und Upload-Spitzen werden markiert, nicht blockiert.
- Ein neuer Server unter einer Domain, die der Agent bereits nutzt, gilt als bekannt, weil Ziele nach Domain gruppiert werden.
Die vollständige Funktionsbeschreibung steht in der Dokumentation zum Agentenprofil. Ein verwandter Leitfaden behandelt OpenClaw.
Für die übrigen Agenten, die FireAI erkennt, gibt es eigene Leitfäden: Claude Code, Claude-Desktop-App, Cursor, ChatGPT-App für den Mac, OpenAI Codex CLI, OpenClaw, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Goose, Crush, Windsurf, Kiro, Trae, Muse von Meta, jeder KI-Agent, der über Python oder Node läuft.
Wo FireAI und HisnLabs ins Spiel kommen
Hermes Agent kann Terminalbefehle in Ihrem Namen ausführen. FireAI zeigt, wohin er sich als Nächstes verbindet, und kann es blockieren.
FireAI ist das eigene Produkt von HisnLabs: eine KI-Firewall für den Mac, die direkt auf dem Gerät läuft. Sie zeigt jede Verbindung Ihrer Apps in verständlicher Sprache und lässt Sie entscheiden, was Ihren Mac verlässt — die KI arbeitet lokal, Ihr Datenverkehr wird also nie an uns oder irgendjemand anderen gesendet. Das Sicherheitsforschungsteam von HisnLabs sorgt dafür, dass diese Entscheidungen verlässlich bleiben: Es katalogisiert, welche Domains gewöhnliche Telemetrie und welche ein echter Dienst sind, verfolgt Land und Netzwerk hinter einer Verbindung und trainiert das lokale Modell (die FireAI-Pilot-Funktion) mit echten Verkehrsmustern — ohne dass irgendetwas davon Ihren Mac verlässt.
Die technischen Entscheidungen dahinter können Sie nachlesen — oder FireAI 17 Tage lang ausprobieren — unter FireAI, von HisnLabs.