Beide OWASP-Listen zur Sicherheit von Systemen auf Basis von Sprachmodellen behandeln den Abfluss von Daten aus dem System als zentrale Folge: Die Top 10 for LLM Applications 2025 führen Sensitive Information Disclosure als LLM02 [2], und die am 9. Dezember 2025 veröffentlichten Top 10 for Agentic Applications for 2026 erwähnen Exfiltration in acht ihrer zehn Einträge [4]. Auf einem Mac ist diese Exfiltration eine Netzwerkverbindung. FireAI 1.0.4 erweitert sein Agent profile von drei erkannten Agenten auf 19, darunter Agenten, die innerhalb von node oder python laufen. Dieser Beitrag legt dar, welche der OWASP-Risiken diese Arbeit adressiert und welche nicht.
Hintergrund
Ein KI-Agent auf einem Mac läuft mit den Berechtigungen des Kontos, das ihn startet. Er liest Dateien, führt Shell-Befehle aus und öffnet Netzwerkverbindungen, und er entscheidet über seine nächsten Schritte anhand von Text, den er liest, einschließlich Text, den jemand anderes verfasst hat. OWASP definiert Prompt Injection als Schwachstelle, die „auftritt, wenn Benutzer-Prompts das Verhalten oder die Ausgabe des LLM auf unbeabsichtigte Weise verändern“, und nennt „die Offenlegung sensibler Informationen“ unter ihren Auswirkungen [1].
FireAI ist eine Netzwerk-Firewall. Es läuft nicht innerhalb eines Agenten und liest weder Prompts noch Dateien noch den Inhalt verschlüsselter Verbindungen. Es sieht jedoch, welches Programm jede Verbindung öffnet, den Zielhost und die Anzahl der gesendeten Bytes [5]. Agent profile, eingeführt in FireAI 1.0.2, lernt anhand dieser Metadaten, wohin sich jeder Agent üblicherweise verbindet, und meldet ein Ziel, das er nie kontaktiert hat, oder einen ungewöhnlich großen Upload. Der in 1.0.3 hinzugefügte Sicherheitsmodus Agent profile blockiert ein neues Ziel, bis der Benutzer es erlaubt [6].
Was OWASP beschreibt
Top 10 for LLM Applications 2025
- LLM01:2025 Prompt Injection. Beispielszenario 2 beschreibt versteckte Anweisungen in einer Webseite, die ein Modell dazu bringen, „ein Bild mit einem Link auf eine URL einzufügen, was zur Exfiltration der privaten Unterhaltung führt“ [1].
- LLM02:2025 Sensitive Information Disclosure. Der Eintrag nennt „personenbezogene Daten (PII), Finanzangaben, Gesundheitsakten, vertrauliche Geschäftsdaten, Sicherheitszugangsdaten und Rechtsdokumente“ als betroffene Informationen [2].
- LLM06:2025 Excessive Agency. Der Eintrag führt das Risiko auf übermäßige Funktionalität, Berechtigungen und Autonomie zurück; in seinem Beispiel verleitet eine eingehende E-Mail einen Agenten dazu, den Posteingang des Benutzers zu durchsuchen und sensible Informationen an den Angreifer weiterzuleiten [3].
Top 10 for Agentic Applications for 2026
- ASI01 Agent Goal Hijack: Versteckte Anweisungen in Webseiten oder Dokumenten „lenken einen Agenten unbemerkt um, sodass er sensible Daten exfiltriert oder verbundene Werkzeuge missbraucht“ [4].
- ASI02 Tool Misuse and Exploitation: Agenten missbrauchen legitime Werkzeuge, „was zu Datenexfiltration, Manipulation von Werkzeugausgaben oder Übernahme von Arbeitsabläufen führt“. Zu den Beispielen gehören ein Agent, der legitime Administrationswerkzeuge, darunter cURL, verkettet, um sensible Protokolle nach außen zu senden, sowie ein genehmigtes ping-Werkzeug, mit dem Daten über DNS-Abfragen abfließen [4].
- ASI04 Agentic Supply Chain Vulnerabilities: Unter den Beispielen ein kompromittiertes npm-Paket, das von Programmieragenten automatisch installiert wurde und „SSH-Schlüssel und API-Tokens exfiltrierte“ [4].
- ASI05 Unexpected Code Execution: In einem Prompt versteckte Shell-Befehle, die der Agent ausführt, „was zu unbefugtem Systemzugriff oder Datenexfiltration führt“ [4].
- ASI10 Rogue Agents: Ein Agent, der nach einer indirekten Prompt Injection weiterhin Daten nach außen sendet; als Gegenmaßnahme wird eine Verhaltensebene genannt, die Abweichungen überwacht, einschließlich „unerwarteter Versuche der Datenexfiltration“ [4].
Für ASI02 trägt die dritte Gegenmaßnahme des Dokuments den Titel Execution Sandboxes and Egress Controls und lautet: „Ausgehende Allowlists durchsetzen und alle nicht genehmigten Netzwerkziele verweigern“ [4]. Derselbe Eintrag fordert Least-Privilege-Profile pro Werkzeug, die ausgehende Allowlists einschließen. Diese beiden Empfehlungen sind diejenigen, die eine Netzwerk-Firewall auf dem Mac umsetzen kann.
Was FireAI 1.0.4 erkennt
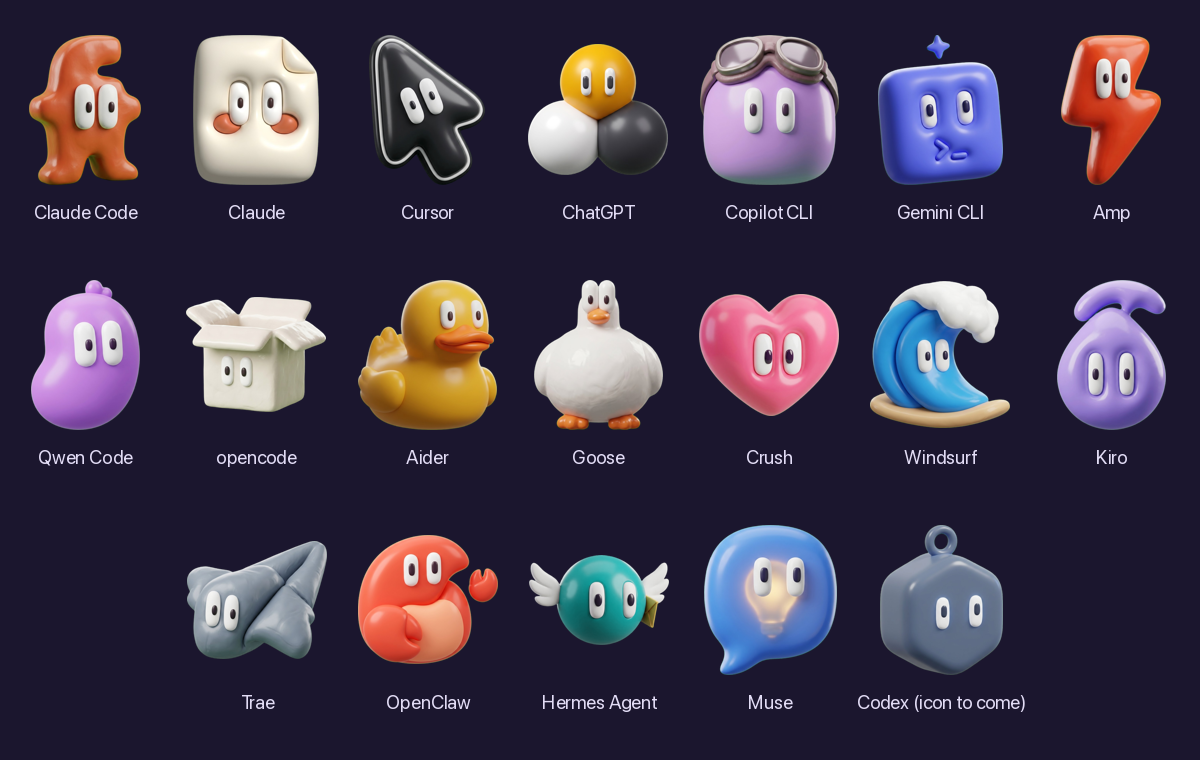
Frühere Versionen erkannten Claude Code, die Claude-Desktop-App und Cursor an ihrer Codesignatur sowie ChatGPT und Codex an ihrem Pfad. Agenten, die innerhalb einer Skript-Laufzeitumgebung laufen, wurden nicht erkannt: Für die Firewall war OpenClaw node und Aider python [5]. FireAI 1.0.4 liest die Argumente von node-, bun-, deno- und python-Prozessen, um das ausgeführte Skript zu ermitteln, und fügt 14 Agenten hinzu.
| Agent | Wie FireAI ihn erkennt |
|---|---|
| Claude Code, Claude, Cursor | Codesignatur mit der Team-ID des Entwicklers; Claude Code zusätzlich über seinen Installationsordner |
| ChatGPT, Windsurf, Kiro, Trae, Goose, OpenClaw | Das App-Bundle, aus dem das Programm läuft |
| Muse von Meta | Die Signatur-ID seiner Mac-App-Store-App |
| Codex, opencode, Crush, Goose, der Befehlszeilen-Agent von Cursor | Der Name des nativen Befehlszeilenprogramms |
| OpenClaw, Hermes Agent, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Codex, Claude Code | Das von node, bun, deno oder python ausgeführte Skript oder der Ordner, in dem es installiert ist |
OpenAI beschreibt dots als Agenten, die auf ihrem eigenen Computer in der Cloud laufen [8]. Ihr Datenverkehr auf dem Mac läuft über die ChatGPT-App, daher rechnet FireAI ihn ChatGPT zu. Muse von Meta [9] wird an seiner App-Store-ID erkannt.
Die Erkennung erstreckt sich auf das, was ein Agent startet. Wenn eine Shell, git, curl oder ein Paketinstaller eine Verbindung öffnet, verfolgt FireAI die Kette der Elternprozesse bis zu acht Ebenen nach oben, bis es einen erkannten Agenten erreicht, und verbucht die Verbindung unter diesem Agenten [5]. Dies ist der Fall, den OWASP unter ASI02 beschreibt, bei dem legitime Werkzeuge wie cURL die Daten hinaustragen: Das Werkzeug ist vertrauenswürdig, aber sein Elternprozess ist ein Agent.
Agentische Webbrowser und Terminal-Apps sind bewusst ausgenommen. Ihr gesamter Datenverkehr würde dem Agenten zugerechnet, und der Modus Agent profile würde dann gewöhnliches Surfen blockieren.
Zuordnung der Kontrollen zu den OWASP-Einträgen
| OWASP-Eintrag | FireAI-Kontrolle | Was außerhalb davon bleibt |
|---|---|---|
| LLM01, ASI01: Eingeschleuste Anweisungen lenken den Agenten um | Eine Anfrage an einen Host, den der Agent nie kontaktiert hat, wird gemeldet oder im Modus Agent profile blockiert | Die Injection selbst; Daten, die an ein Ziel gesendet werden, das der Agent bereits nutzt |
| LLM02: Offenlegung sensibler Informationen | Eine Upload-Spitze wird gemeldet: eine Stunde mit mindestens dem 4-Fachen der aktivsten Stunde des Agenten und nie unter 25 MB | Kleine Abflüsse wie ein einzelner Schlüssel oder Token; FireAI kann nicht beurteilen, ob Daten sensibel sind |
| LLM06: Übermäßige Handlungsbefugnis | Regeln pro App begrenzen, welche Ziele ein Programm erreichen darf | Nachrichten, die über einen Dienst gesendet werden, den der Agent nutzen darf, etwa seinen E-Mail-Anbieter |
| ASI02: Legitime Werkzeuge zur Exfiltration genutzt | Kindprozesse werden dem Agenten zugerechnet; der Modus Agent profile wirkt als gelernte ausgehende Allowlist | In DNS-Abfragen kodierte Daten: DNS wird vom Modus Agent profile nie blockiert |
| ASI04, ASI05: Ein vom Agenten ausgeführtes Paket oder ein Befehl | Verbindungen aus Code, den der Agent ausführt, werden wie die des Agenten selbst gemeldet oder blockiert | Code, der später außerhalb des Agenten läuft, fällt stattdessen unter die gewöhnlichen Regeln pro App |
| ASI10: Ein Agent, der weiterhin Daten nach außen sendet | Jeder Agent hat eine Baseline; Abweichungen davon werden mit einem Satz in Alltagssprache gemeldet | Verhalten, das in den ersten 3 Tagen gelernt wird, wird Teil der Baseline |
Die Meldung beschreibt die von FireAI gemessenen Fakten, zum Beispiel, dass ein Agent einen Server nie zuvor kontaktiert und 40 MB an ihn gesendet hat. Ist das lokale KI-Modell aktiviert, formuliert es diese Fakten zu einem Satz um. Es beurteilt nicht, ob ein Ziel sicher ist; die Entscheidung bleibt beim Benutzer [5].
Die übrigen Einträge der Liste 2026, Identity and Privilege Abuse (ASI03), Memory and Context Poisoning (ASI06), Insecure Inter-Agent Communication (ASI07), Cascading Failures (ASI08) und Human-Agent Trust Exploitation (ASI09), betreffen Vorgänge innerhalb von Agenten und zwischen ihnen. Eine Netzwerk-Firewall auf dem Mac sieht ihre Folgen nur, wenn sie in einer Verbindung münden.
Empfehlungen
- Jeden Agenten in seinen ersten 3 Tagen normal arbeiten lassen, damit seine Baseline gewöhnliche Arbeit widerspiegelt und nicht einen Versuch mit einem neuen Werkzeug.
- Die Karte KI-Agenten unter Vorschläge regelmäßig lesen. Ein erstmals kontaktiertes Ziel unmittelbar nachdem der Agent eine Webseite, eine E-Mail oder ein unbekanntes Repository gelesen hat, entspricht dem Muster, das OWASP unter ASI01 beschreibt.
- Für einen Agenten, der mit sensiblem Code oder sensiblen Dokumenten arbeitet, in den Sicherheitsmodus Agent profile wechseln, sodass neue Ziele blockiert werden, bis sie erlaubt sind [6].
- Geheimnisse außerhalb der Reichweite des Agenten halten. FireAI sieht, wohin Daten gehen, nicht, was sie enthalten, und kann bereits an ein erlaubtes Ziel gesendete Daten nicht zurückholen.
- Für einen Agenten, den FireAI nicht benennt, eine Regel für das Programm schreiben, unter dem er läuft [7].
Bedeutung für FireAI
FireAI setzt die ausgehende Seite der OWASP-Empfehlungen direkt auf dem Mac um: eine Allowlist pro Agent, gelernt statt von Hand geschrieben, mit einer Meldung oder Blockierung bei Verstoß. Es arbeitet ausschließlich mit Verbindungsmetadaten, und nichts über die Aktivität des Benutzers verlässt den Mac. Es verhindert keine Prompt Injection, prüft nicht, was ein Agent sendet, und ersetzt weder Sandboxing noch Zugangsdaten mit minimalen Rechten noch die menschliche Freigabe folgenreicher Aktionen, die die OWASP-Dokumente ebenfalls empfehlen.
Einschränkungen
- FireAI erkennt die 19 oben aufgeführten Agenten, nicht jeden Agenten. Jedes andere Programm, ob Agent oder nicht, wird von den gewöhnlichen Verbindungsabfragen und Regeln pro App von FireAI erfasst, hat aber keine Baseline und löst keine agentenspezifischen Meldungen aus.
- Die Erkennung über Pfad oder Skriptnamen ist eine Kennzeichnung für die Baseline, kein Identitätsnachweis. Ein Programm kann den Ordnernamen eines anderen Agenten übernehmen. Nur Claude Code, Claude und Cursor werden gegen die Team-ID ihres Entwicklers geprüft; die Team-ID von Muse wurde an einer installierten Kopie noch nicht überprüft.
- Ein Kindprozess, der sich nach etwa einer Zehntelsekunde beendet, kann verschwunden sein, bevor FireAI seine Elternprozesse verfolgt; seine Verbindung wird dann nicht dem Agenten zugerechnet.
- In den ersten 3 Tagen wird nichts gemeldet, und alles, was der Agent in diesem Zeitraum tut, wird für ihn zum Normalfall.
- Ziele werden nach Domain gruppiert. Daten, die an einen neuen Server unter einer Domain gesendet werden, die der Agent bereits nutzt, oder an einen gemeinsam genutzten Dienst wie einen Code-Hoster, werden nicht gemeldet.
- FireAI kann weder Prompts, Inhalte von MCP-Werkzeugen, Skills noch verschlüsselten Datenverkehr lesen und sieht nicht, welche Dateien ein Agent öffnet.
- Die obige Zuordnung ist die Lesart der OWASP-Dokumente durch HisnLabs. OWASP hat FireAI weder geprüft noch befürwortet.
Wo FireAI und HisnLabs ins Spiel kommen
Ein Agent auf Ihrem Mac kann durch eine versteckte Anweisung gesteuert werden. FireAI zeigt, wohin seine Daten als Nächstes gehen, und kann es blockieren.
FireAI ist das eigene Produkt von HisnLabs: eine KI-Firewall für den Mac, die direkt auf dem Gerät läuft. Sie zeigt jede Verbindung Ihrer Apps in verständlicher Sprache und lässt Sie entscheiden, was Ihren Mac verlässt — die KI arbeitet lokal, Ihr Datenverkehr wird also nie an uns oder irgendjemand anderen gesendet. Das Sicherheitsforschungsteam von HisnLabs sorgt dafür, dass diese Entscheidungen verlässlich bleiben: Es katalogisiert, welche Domains gewöhnliche Telemetrie und welche ein echter Dienst sind, verfolgt Land und Netzwerk hinter einer Verbindung und trainiert das lokale Modell (die FireAI-Pilot-Funktion) mit echten Verkehrsmustern — ohne dass irgendetwas davon Ihren Mac verlässt.
Die technischen Entscheidungen dahinter können Sie nachlesen — oder FireAI 17 Tage lang ausprobieren — unter FireAI, von HisnLabs.