Claude Code ist ein Coding-Agent von Anthropic, der in einem Terminal auf Ihrem Mac läuft. Er liest Ihr Projekt, bearbeitet Dateien und führt in Ihrem Auftrag Shell-Befehle aus, und jede dieser Aktionen kann in einer Netzwerkverbindung enden. Dieser Artikel legt dar, was Anthropic dazu dokumentiert, wie Claude Code unter macOS läuft, was es erreichen kann und welche Verbindungen normal sind, und zeigt dann, wie man sie mit FireAI beobachtet. Stammt eine Angabe aus der Dokumentation von Anthropic, ist die Quelle am Ende aufgeführt.
Was Claude Code ist und wie es auf einem Mac läuft
Die Einrichtungsseite von Anthropic nennt drei Wege, Claude Code unter macOS zu installieren. Der empfohlene native Installer ist ein curl-Skript, das eine Binärdatei herunterlädt und sich im Hintergrund selbst aktualisiert. Homebrew bietet zwei Casks, claude-code für den stabilen Kanal und claude-code@latest für den neuesten, und Homebrew-Installationen aktualisieren sich nicht automatisch. Außerdem gibt es ein globales npm-Paket, @anthropic-ai/claude-code; laut derselben Seite installiert es dieselbe native Binärdatei, und die installierte Binärdatei claude ruft Node selbst nicht auf. Unter macOS ist die Binärdatei laut Dokumentation von „Anthropic PBC“ signiert und von Apple notarisiert, was sich mit codesign --verify --verbose prüfen lässt.
# check the signature of the claude binary, as the setup page describes
codesign --verify --verbose ./claudeWorauf es zugreifen kann und das dokumentierte Berechtigungsmodell
Claude Code handelt mit den Berechtigungen des Kontos, das es startet. Die Sicherheitsseite von Anthropic beschreibt zwei Ausgangspunkte. Im Modus Manual startet es nur lesend und fragt, bevor es Dateien bearbeitet, Tests ausführt oder Befehle ausführt; eine eingebaute Reihe von Nur-Lese-Befehlen wie ls, cat und git status läuft ohne Abfrage. Der Modus Auto ist der eingebaute Ausgangsmodus für interaktive Terminal- und VS-Code-Sitzungen: Ein separates Klassifikatormodell prüft Aktionen und blockiert die, die es für unsicher hält, während Ihre ausdrücklichen ask- und deny-Regeln weiterhin gelten.
Drei dokumentierte Details sind für das Netzwerkverhalten wichtig. Erstens werden Befehle, die Inhalte aus dem Web abrufen, etwa curl und wget, standardmäßig nicht automatisch freigegeben. Zweitens ist die Grenze des Arbeitsverzeichnisses eine Berechtigungsabfrage; ein freigegebener Bash-Befehl kann also überall schreiben, wo Ihr Benutzerkonto schreiben darf. Drittens wendet ein optionales Bash-Werkzeug mit Sandbox, konfiguriert über /sandbox, auf Betriebssystemebene Dateisystem- und Netzwerkisolation auf Shell-Befehle an. Anthropic weist darauf hin, dass die Sandbox nur Shell-Befehle abdeckt und dass Datei-Tools, MCP-Server und Hooks außerhalb davon laufen.
Die Sicherheitsseite hält außerdem fest, dass kein System gegen alle Angriffe vollständig immun ist, und empfiehlt, vorgeschlagene Befehle zu prüfen, nicht vertrauenswürdige Inhalte nicht direkt an Claude weiterzuleiten und für Skripte, die externe Webdienste berühren, virtuelle Maschinen zu nutzen.
Die von Claude Code dokumentierten Domains
Die Seite zur Netzwerkkonfiguration von Anthropic listet die URLs, die die eigenständige CLI benötigt. Dies sind die vom Hersteller dokumentierten, die für eine Firewall am relevantesten sind:
| Host | Dokumentierter Zweck |
|---|---|
| api.anthropic.com | Claude-API-Anfragen, Domain-Sicherheitsprüfung für WebFetch, Abruf von Feature-Flags und Protokollierung von Telemetrie-Ereignissen |
| claude.ai, claude.com, platform.claude.com | Kontoanmeldung und OAuth-Token-Austausch |
| mcp-proxy.anthropic.com | MCP-Konnektoren von claude.ai |
| downloads.claude.ai | Nativer Installer, Auto-Updater, Update-Prüfungen und Plugin-Downloads |
| registry.npmjs.org | npm- und bun-Installationen von Claude Code, Plugin-Installationen und über npx gestartete MCP-Server |
| github.com, raw.githubusercontent.com | Klonen von Plugin-Marktplätzen; der Changelog-Feed für /release-notes |
| http-intake.logs.us5.datadoghq.com, browser-intake-us5-datadoghq.com | Optionale Betriebstelemetrie und Fehlerberichte; laut Dokumentation mit DISABLE_TELEMETRY oder CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC abschaltbar |
Dieselbe Seite gibt an, dass Claude Code die Standardvariablen HTTPS_PROXY und HTTP_PROXY beachtet und keine SOCKS-Proxys unterstützt. Alles außerhalb dieser Liste, etwa eine Paket-Registry, die ein von Claude ausgeführter Build-Befehl erreicht, ist Datenverkehr des Projekts selbst, nicht von Claude Code.
Warum eine Netzwerksicht trotzdem hilft
Berechtigungsabfragen zeigen Ihnen den Befehl, den Claude Code ausführen will. Sie zeigen nicht jede Verbindung, die aus früher freigegebenen Befehlen, aus einem MCP-Server, aus einem Plugin oder aus einem Skript im Repository entsteht. Eine Sicht auf Netzwerkebene beantwortet eine engere, ergänzende Frage: Wohin hat sich dieser Rechner tatsächlich verbunden, während der Agent arbeitete? Genau diese Frage soll das Agentenprofil von FireAI beantworten.
Claude Code mit FireAI beobachten
FireAI ist eine Firewall für macOS von HisnLabs und hat seit Version 1.0.2 eine Funktion namens Agentenprofil. Sie erkennt 19 KI-Agenten, lernt, wohin sich jeder üblicherweise verbindet, und markiert ungewöhnliches Verhalten zur Überprüfung. Claude Code wird an seiner Code-Signatur erkannt.
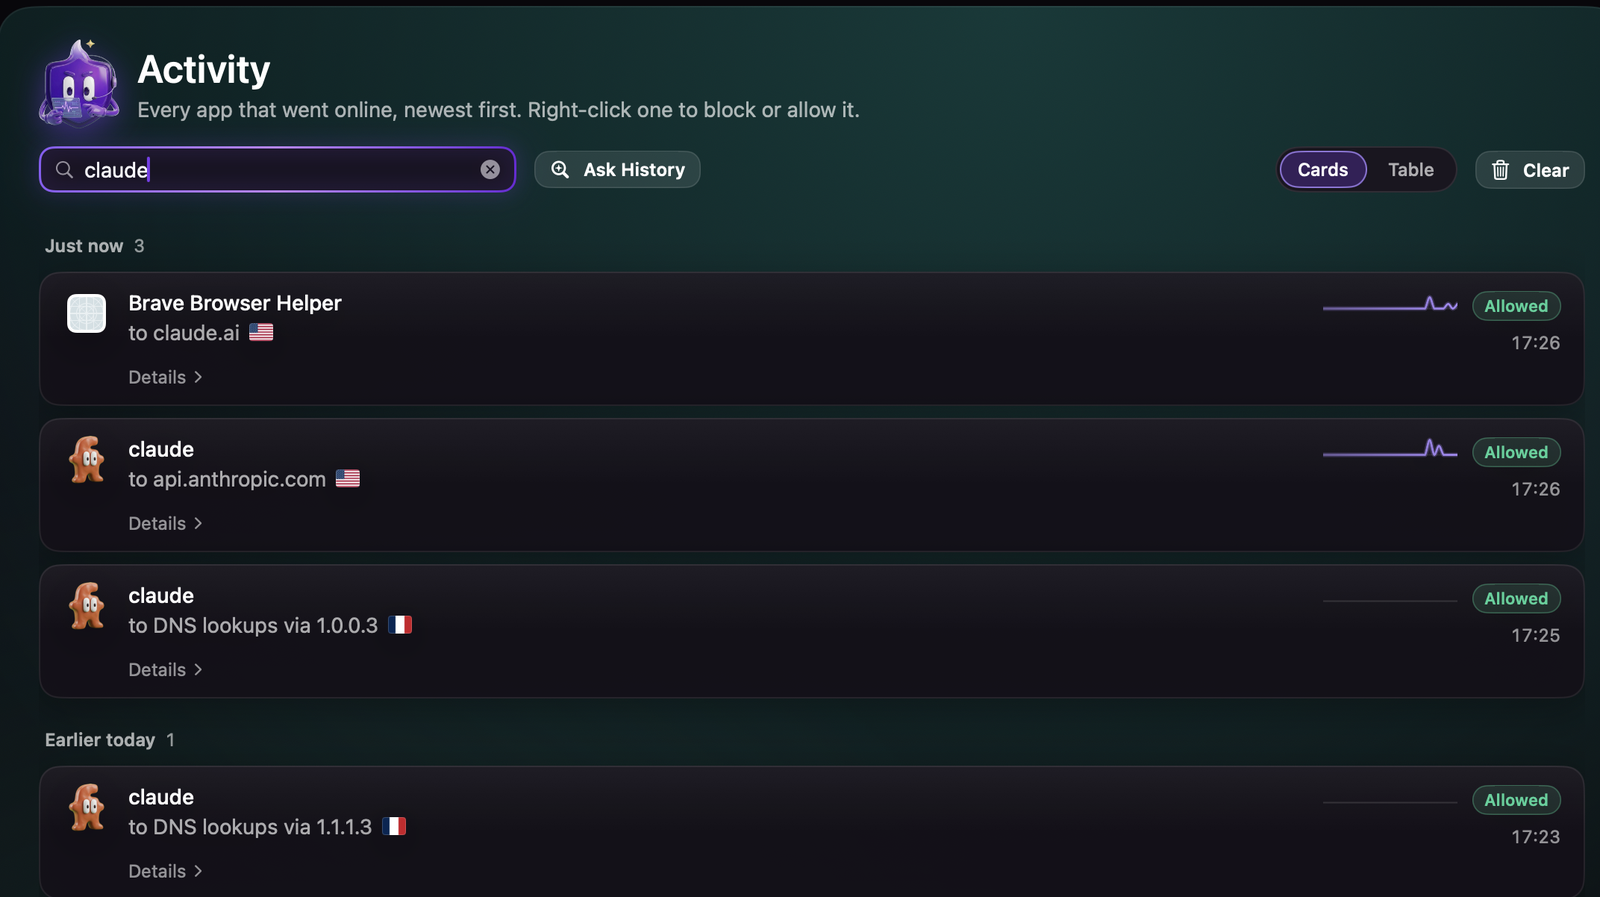
Claude Code ist einer der drei Agenten, die FireAI anhand der Code-Signatur ihres Entwicklers prüft; eine Zuordnung ist also mehr als ein Name.
FireAI erkennt auch die Kindprozesse des Agenten, etwa eine Shell, git oder curl, die der Agent ausführt, indem es die Elternprozesse hinaufgeht, bis es den Agenten erreicht. Diese Verbindungen zählen daher als die des Agenten selbst.
Was FireAI markiert
- In den ersten 3 Tagen lernt FireAI die Ziele, die der Agent üblicherweise kontaktiert, gruppiert nach Domain. Während dieser Lernphase wird nichts markiert.
- Danach wird ein erstmals erreichtes Ziel außerhalb der gelernten Basislinie zur Überprüfung markiert.
- Auch eine Upload-Spitze wird markiert: eine Stunde, in der der Agent mindestens das Vierfache seiner bisher aktivsten Stunde gesendet hat, und nie weniger als 25 MB.
Das Agentenprofil nutzt nur Metadaten, also Hostnamen und Byte-Zahlen. FireAI liest nie den Inhalt einer Verbindung und kann in eine verschlüsselte nicht hineinsehen.
Für Claude Code einrichten
- Installieren Sie FireAI, schließen Sie die Einrichtung ab und nutzen Sie Claude Code weiter wie gewohnt. Die 3-tägige Lernphase beginnt mit dem, was FireAI sieht.
- Öffnen Sie Vorschläge und sehen Sie sich die Karte KI-Agenten an. Sie listet die Agenten, die FireAI erkannt hat, und was es über jeden gelernt hat.
- Erreicht Claude Code ein Ziel, das es noch nie kontaktiert hat, erscheint die Markierung in der Karte KI-Agenten und in der Schnellprüfung. Wischen Sie nach links zum Blockieren oder nach rechts für „It’s fine“.
- Blockieren legt eine Regel für den verbindenden Prozess an. „It’s fine“ nimmt das Ziel in die Basislinie des Agenten auf, sodass es nicht erneut markiert wird.
- Soll der Agent auf die Ziele beschränkt bleiben, die er bereits nutzt, wählen Sie im Menü der Sicherheitsmodi Agentenprofil, neben Zuhause, Café, Paranoid und Unter Angriff. Sobald der Agent seine Lernphase abgeschlossen hat, wird eine Verbindung zu einem Ziel außerhalb seiner Basislinie blockiert statt markiert.
- Ein blockiertes Ziel erscheint in der Karte KI-Agenten mit Erlauben und Blockiert lassen. Erlauben nimmt es in die Basislinie auf, und der Agent kann es sofort erreichen. Blockiert lassen legt eine Sperrregel an, sodass das Ziel in jedem Modus blockiert bleibt.
Grenzen
- FireAI verhindert keine Prompt-Injection. Ein in einer Webseite oder Datei versteckter Prompt kann einen Agenten weiterhin steuern. FireAI kann den Weg markieren, auf dem Daten den Mac verlassen würden, und Sie ihn blockieren lassen.
- FireAI sieht weder Prompts noch den Inhalt von MCP-Tools oder welche Dateien Claude Code liest, etwa ~/.ssh. TLS verbirgt den Inhalt, und FireAI steckt nicht im Agenten.
- Sehr schnell beendete Kindprozesse können übersehen werden, und Kindprozesse werden über den Pfad zugeordnet, nicht über die Signatur.
- Während der 3-tägigen Lernphase wird nichts markiert.
- Im Modus Agentenprofil wird eine Verbindung zu einer bloßen IP-Adresse ohne Hostnamen anhand ihrer Adresse zugeordnet. Antwortet ein Dienst, den der Agent üblicherweise nutzt, von einer neuen Adresse, wird er blockiert, bis Sie ihn erlauben.
- Die Erklärung einer Markierung in einfachen Worten verfasst FireAI aus Fakten, die es gemessen hat. Es sagt nie, ein Ziel sei sicher oder gefährlich. Die Entscheidung liegt bei Ihnen.
Verwandte Leitfäden
Dasselbe Vorgehen gilt für die übrigen Agenten, die FireAI erkennt: die Claude-Desktop-App, Cursor, die ChatGPT-App für den Mac, Codex CLI, OpenClaw, Hermes Agent, Gemini CLI, GitHub Copilot CLI, Amp, Qwen Code, opencode, Aider, Goose, Crush, Windsurf, Kiro, Trae, Muse von Meta, any other AI agent run by Python or Node. The full feature description is in the Agent profile documentation.
Wo FireAI und HisnLabs ins Spiel kommen
Claude Code fragt, bevor es handelt. Eine Netzwerk-Firewall ergänzt eine zweite Sicht darauf, wohin es sich verbindet.
FireAI ist das eigene Produkt von HisnLabs: eine KI-Firewall für den Mac, die direkt auf dem Gerät läuft. Sie zeigt jede Verbindung Ihrer Apps in verständlicher Sprache und lässt Sie entscheiden, was Ihren Mac verlässt — die KI arbeitet lokal, Ihr Datenverkehr wird also nie an uns oder irgendjemand anderen gesendet. Das Sicherheitsforschungsteam von HisnLabs sorgt dafür, dass diese Entscheidungen verlässlich bleiben: Es katalogisiert, welche Domains gewöhnliche Telemetrie und welche ein echter Dienst sind, verfolgt Land und Netzwerk hinter einer Verbindung und trainiert das lokale Modell (die FireAI-Pilot-Funktion) mit echten Verkehrsmustern — ohne dass irgendetwas davon Ihren Mac verlässt.
Die technischen Entscheidungen dahinter können Sie nachlesen — oder FireAI 17 Tage lang ausprobieren — unter FireAI, von HisnLabs.