Hermes Agent وكيل مفتوح المصدر من Nous Research يستطيع استخدام الطرفية، والبحث في الويب، والرد عبر تطبيقات المراسلة. وتؤول عمليات البحث مثل «hermes agent security» و«is Hermes Agent safe» إلى سؤالين: ما الذي يستطيع تشغيله على جهاز Mac، وإلى أين يمكن أن تذهب حركة بياناته. تجيب هذه المقالة عن السؤالين انطلاقًا من توثيق المشروع نفسه ومن التقارير المنشورة، ثم تشرح كيف يراقب FireAI، وهو جدار حماية شبكي لنظام macOS طوّرته HisnLabs، اتصالاته.
ما هو Hermes Agent وكيف يعمل على Mac
يصف المستودع وكيلًا يحسّن نفسه بنفسه، مزوّدًا بحلقة تعلّم مدمجة تنشئ مهارات من التجربة. تطوّره Nous Research، وهو مكتوب أساسًا بلغة Python مع مكوّنات Node.js لواجهة الويب، ومُصدَر بموجب رخصة MIT. ويُثبَّت على macOS ببرنامج نصي من سطر واحد (curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash). ويعمل مع Nous Portal وOpenRouter وOpenAI وAnthropic ونقاط نهاية مخصصة، وتدعم بوابة المراسلة فيه Telegram وDiscord وSlack وWhatsApp وSignal والبريد الإلكتروني.
ما الذي يمكنه الوصول إليه
يسرد ملف README أكثر من 40 أداة مدمجة، منها البحث في الويب والوصول إلى الطرفية، وسبع واجهات خلفية للطرفية: local وDocker وSSH وSingularity وModal وDaytona وVercel Sandbox. وعلى الواجهة الخلفية المحلية، تعمل الأوامر بأذونات الحساب الذي شغّل Hermes.
نموذج الأذونات الموثّق
يصف توثيق الأمان دفاعًا متعدد الطبقات.
- للموافقات ثلاثة أوضاع: smart (يقيّم نموذجٌ الخطورة)، وmanual (يسأل دائمًا)، وoff. ويتجاوز وضع YOLO طلبات الإذن، لكن قائمة حظر صارمة للأوامر الكارثية تظل سارية.
- الواجهات الخلفية القائمة على الحاويات، مثل Docker وModal وDaytona، تعزل الأوامر؛ وتُتخطى فيها فحوص الأوامر الخطرة لأن الحاوية هي الحدّ الفاصل.
- الوصول إلى البوابة مرفوض افتراضيًا، مع رموز اقتران عبر الرسائل المباشرة يعتمدها المشغّل، وقوائم سماح على مستوى المنصة وعلى المستوى العام.
- تشمل الضوابط الشبكية حماية من SSRF تحظر النطاقات الخاصة وعنوان الاسترجاع (loopback) ونقاط نهاية البيانات الوصفية السحابية.
- المسارات المحمية مثل
~/.ssh/و~/.aws/محظورة الكتابة حظرًا قاطعًا، وتتلقى العمليات الفرعية بيئة مُرشَّحة.
هذه تصريحات المورّد، لا نتائج اختبار مستقلة. ولا ينشر التوثيق قائمة ثابتة بالنطاقات التي يتصل بها Hermes؛ فهي تتوقف على مزوّد النموذج ومنصات المراسلة التي تضبطها.
حوادث موثّقة
تدرج GitHub Advisory Database الثغرة CVE-2026-9366، وهي مشكلة حقن متوسطة الخطورة في الإصدارات السابقة لـ 0.15.0، رُقِّعت في 0.15.0 (النشرة). ومن جهة أخرى، أبلغت Hunt.io وUnit 42 عن مهاجمين شغّلوا Hermes Agent في وضع YOLO ضد خوادم أشخاص آخرين (Hunt.io) (BleepingComputer). وتتعلق تلك الحالات بمهاجمين اختاروا الأداة، لا بعيب مُبلَّغ عنه فيها. والتفاصيل في ملخص الحوادث الذي أعددناه.
مراقبة Hermes Agent باستخدام FireAI
FireAI جدار حماية يعمل على الجهاز لنظام macOS طوّرته HisnLabs. وتدرج ميزته Agent profile أداة Hermes Agent ضمن وكلاء الذكاء الاصطناعي التسعة عشر الذين تتعرّف عليهم، ولأن Hermes Agent يعمل تحت python، فهي تحدّده من البرنامج النصي الذي تشغّله بيئة التشغيل، كما تفعل Agent profile مع وكلاء node وbun وdeno وpython. وتُنسب إلى الوكيل عملياته الفرعية، مثل الصدفة أو git أو curl التي يطلقها، بتتبّع العمليات الأم صعودًا. ثم يتعلّم FireAI، خلال الأيام الثلاثة الأولى، الوجهات التي يتصل بها Hermes Agent عادةً، مجمّعةً بحسب النطاق، ولا ينبّه إلى شيء خلال تلك الفترة. وبعد ذلك تُعلَّم أول وجهة جديدة في الاقتراحات، وفي بطاقة AI agents، وفي المراجعة السريعة. وتُعلَّم أيضًا طفرة الرفع: ساعة رفع فيها الوكيل ما لا يقل عن 4 أضعاف أكثر ساعاته نشاطًا حتى الآن، وما لا يقل عن 25 MB في كل الأحوال.
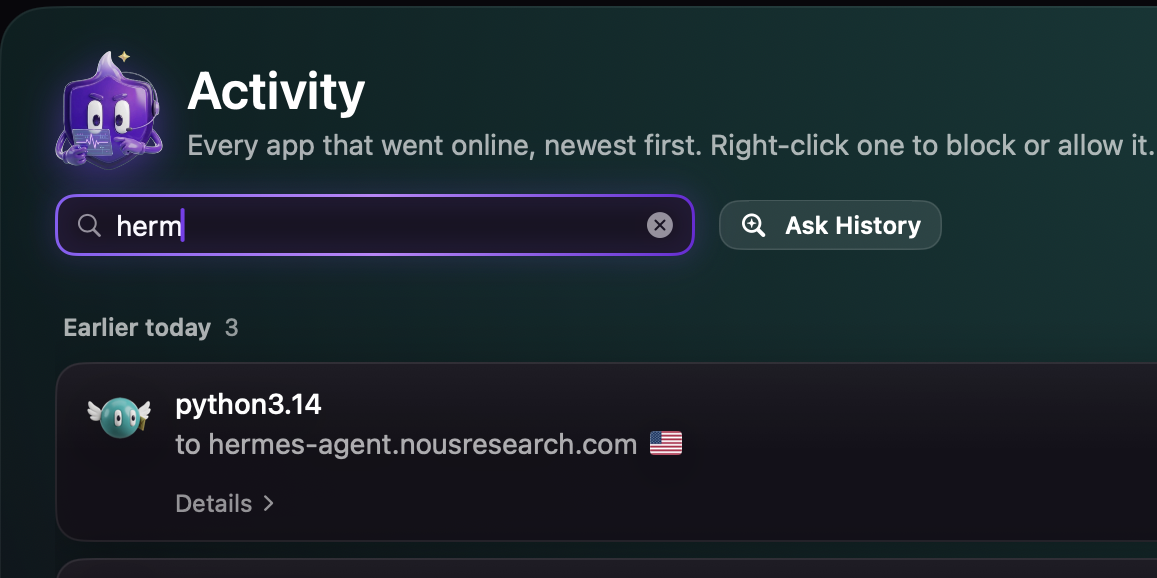
لا يستخدم FireAI إلا البيانات الوصفية، أي أسماء المضيفين وأعداد البايتات، ولا يقرأ أبدًا حمولة الاتصال. وهو افتراضيًا ينبّه ويترك القرار لك. أما في وضع الأمان Agent profile فيذهب أبعد: بعد انتهاء التعلّم، يُحظر الاتصال بوجهة خارج خط الأساس إلى أن تضغط Allow، ويحوّل Keep blocked ذلك الحظر إلى قاعدة تسري في كل الأوضاع.
الإعداد خطوة بخطوة
- ثبّت FireAI وأكمل إعداد التشغيل الأول، باتباع التثبيت وإكمال الإعداد.
- استخدم Hermes Agent كعادتك لمدة 3 أيام. يتعلّم FireAI وجهاته في الخلفية ولا ينبّه إلى شيء بعد.
- افتح الاقتراحات وابحث عن بطاقة AI agents. حين يظهر تنبيه، اقرأ الجملة المكتوبة بلغة بسيطة، ثم اسحب يسارًا في المراجعة السريعة للحظر أو يمينًا لاختيار «It’s fine».
- إن أردت إبقاء الوكيل ضمن الأماكن التي يستخدمها أصلًا، فاختر Agent profile في قائمة أوضاع الأمان، بجانب المنزل والمقهى والحذر الشديد وتحت الهجوم.
- حين يُحظر شيء، افتح بطاقة AI agents واختر Allow لإضافته إلى خط الأساس، أو Keep blocked لإنشاء قاعدة حظر.
القيود
- لا يمنع FireAI حقن التعليمات (prompt injection). بل يحدّ من الضرر بالتنبيه إلى المسار الذي قد تسلكه البيانات خارج جهاز Mac، وبإتاحة حظره لك.
- لا يستطيع FireAI رؤية تعليمات Hermes Agent، ولا محتوى أدوات MCP، ولا المهارات، ولا الملفات التي يقرؤها، لأن TLS يخفي الحمولة وFireAI ليس داخل الوكيل.
- يُتعرَّف على Hermes Agent من اسم البرنامج النصي، فيُوسِمه FireAI ولا يتحقق منه: فلا يُفحص مقابل توقيع المطوّر إلا Claude Code وClaude وCursor.
- الأوامر التي يشغّلها Hermes في واجهة خلفية من نوع Docker أو بعيدة تجري خارج شجرة العمليات في جهاز Mac، فيرى FireAI الاتصال صادرًا عن عملية Docker أو SSH، لا عن الأمر الذي بداخلها.
- لا يحل FireAI محل موافقات Hermes ولا قوائم السماح فيه ولا بيئته المعزولة، ولا يراجع المهارات التي ينشئها.
- لا يُنبَّه إلى شيء خلال فترة التعلّم البالغة 3 أيام، وتُعلَّم طفرات الرفع ولا تُحظر.
- يُعامَل الخادم الجديد التابع لنطاق يستخدمه الوكيل أصلًا على أنه معروف، لأن الوجهات تُجمَّع بحسب النطاق.
الوصف الكامل للميزة متاح في توثيق Agent profile. ويتناول دليل ذو صلة OpenClaw.
للوكلاء الآخرين الذين يتعرّف عليهم FireAI أدلتهم الخاصة: Claude Code، وتطبيق Claude لسطح المكتب، وCursor، وتطبيق ChatGPT لجهاز Mac، وOpenAI Codex CLI، وOpenClaw، وGemini CLI، وGitHub Copilot CLI، وAmp، وQwen Code، وopencode، وAider، وGoose، وCrush، وWindsurf، وKiro، وTrae، وMuse من Meta، وأي وكيل ذكاء اصطناعي آخر تشغّله Python أو Node.
دور FireAI وHisnLabs
يستطيع Hermes Agent تشغيل أوامر الطرفية باسمك. ويُظهر FireAI الوجهة التالية التي يتصل بها، ويستطيع حظرها.
FireAI هو منتج HisnLabs نفسها: جدار حماية بذكاء اصطناعي يعمل على جهاز Mac مباشرة. يعرض بلغة واضحة كل اتصال تجريه تطبيقاتك، ويترك لك القرار فيما يخرج من جهازك — ذكاؤه الاصطناعي يعمل محليًا، فلا يُرسَل ترافيكك إلينا ولا إلى أي جهة أخرى أبدًا. فريق أبحاث الأمن في HisnLabs هو من يحافظ على دقة هذه القرارات: يصنّف النطاقات بين قياس عن بُعد عادي وخدمة حقيقية، ويتتبّع بلد وشبكة كل اتصال، ويدرّب النموذج المحلي (ميزة FireAI Pilot) على حركة اتصال حقيقية، دون أن يغادر أي شيء جهاز Mac.
يمكنك الاطلاع على القرارات التقنية وراء ذلك، أو تجربة FireAI لمدة 17 يومًا، على FireAI من HisnLabs.