Claude Code وكيل برمجة من Anthropic يعمل في الطرفية على جهاز Mac. يقرأ مشروعك، ويعدّل الملفات، ويشغّل أوامر الصدفة نيابةً عنك، وكل إجراء من هذه الإجراءات يمكن أن ينتهي باتصال شبكي. تعرض هذه المقالة ما توثّقه Anthropic عن طريقة عمل Claude Code على macOS، وما يمكنه الوصول إليه، وأي الاتصالات تُعدّ طبيعية، ثم تبيّن كيف تراقبها باستخدام FireAI. وحيثما تأتي معلومة من توثيق Anthropic، يُدرج المصدر في النهاية.
ما هو Claude Code وكيف يعمل على Mac
تسرد صفحة الإعداد لدى Anthropic ثلاث طرق لتثبيت Claude Code على macOS. فالمثبّت الأصلي الموصى به برنامج curl نصي ينزّل ملفًا تنفيذيًا يحدّث نفسه في الخلفية. ويقدّم Homebrew حزمتين (casks)، claude-code للقناة المستقرة وclaude-code@latest لأحدث قناة، ولا تتحدث عمليات التثبيت عبر Homebrew تلقائيًا. وتتوفر أيضًا حزمة npm عامة، @anthropic-ai/claude-code؛ وبحسب الصفحة نفسها فهي تثبّت الملف التنفيذي الأصلي ذاته، ولا يستدعي الملف التنفيذي claude المثبّت Node بنفسه. وعلى macOS، يوثَّق الملف التنفيذي بأنه موقّع من «Anthropic PBC» وموثَّق (notarized) من Apple، ويمكنك التحقق منه بالأمر codesign --verify --verbose.
# check the signature of the claude binary, as the setup page describes
codesign --verify --verbose ./claudeما الذي يمكنه الوصول إليه، ونموذج الأذونات الموثّق
يتصرف Claude Code بأذونات الحساب الذي يشغّله. وتصف صفحة الأمان لدى Anthropic نقطتي انطلاق. ففي الوضع اليدوي (Manual) يبدأ للقراءة فقط، ويسأل قبل أن يعدّل الملفات أو يشغّل الاختبارات أو ينفّذ الأوامر، مع مجموعة مدمجة من أوامر القراءة فقط مثل ls وcat وgit status تعمل من دون طلب إذن. أما الوضع التلقائي (Auto) فهو وضع البدء المدمج لجلسات الطرفية التفاعلية وVS Code: إذ يراجع نموذج تصنيف منفصل الإجراءات ويحظر ما يراه غير آمن، بينما تظل قواعد السؤال والرفض الصريحة التي وضعتها سارية.
ثلاثة تفاصيل موثّقة تهم السلوك الشبكي. أولًا، الأوامر التي تجلب محتوى من الويب، مثل curl وwget، لا تُعتمد تلقائيًا افتراضيًا. ثانيًا، حدود مجلد العمل طلب إذن، فأمر Bash الذي توافق عليه يظل قادرًا على الكتابة في أي مكان يستطيع حساب المستخدم الخاص بك الكتابة فيه. ثالثًا، أداة Bash اختيارية معزولة (sandboxed)، تُضبط بالأمر /sandbox، تطبّق عزلًا لنظام الملفات وللشبكة على أوامر الصدفة على مستوى نظام التشغيل. وتشير Anthropic إلى أن البيئة المعزولة لا تغطي إلا أوامر الصدفة، وأن أدوات الملفات وخوادم MCP والخطافات (hooks) تعمل خارجها.
وتنص صفحة الأمان أيضًا على أنه لا يوجد نظام محصّن تمامًا من جميع الهجمات، وتوصي بمراجعة الأوامر المقترحة، وتجنب تمرير محتوى غير موثوق مباشرة إلى Claude، واستخدام الأجهزة الافتراضية للبرامج النصية التي تتعامل مع خدمات ويب خارجية.
النطاقات التي يوثّقها Claude Code
تسرد صفحة إعداد الشبكة لدى Anthropic عناوين URL التي تحتاجها أداة سطر الأوامر المستقلة. وهذه هي العناوين الموثّقة من المورّد الأكثر صلة بجدار الحماية:
| المضيف | الغرض الموثّق |
|---|---|
| api.anthropic.com | طلبات Claude API، وفحص أمان النطاق في WebFetch، وجلب إعدادات الميزات، وتسجيل أحداث القياس عن بُعد |
| claude.ai, claude.com, platform.claude.com | تسجيل الدخول إلى الحساب وتبادل رموز OAuth |
| mcp-proxy.anthropic.com | موصلات MCP من claude.ai |
| downloads.claude.ai | المثبّت الأصلي، والمحدّث التلقائي، وفحوص التحديث، وتنزيلات الإضافات |
| registry.npmjs.org | تثبيت Claude Code عبر npm وbun، وتثبيت الإضافات، وخوادم MCP التي تُشغَّل عبر npx |
| github.com, raw.githubusercontent.com | نسخ متاجر الإضافات؛ وموجز سجل التغييرات للأمر /release-notes |
| http-intake.logs.us5.datadoghq.com, browser-intake-us5-datadoghq.com | قياس تشغيلي عن بُعد وتقارير أخطاء اختيارية؛ ويوثَّق تعطيلها بواسطة DISABLE_TELEMETRY أو CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC |
وتذكر الصفحة نفسها أن Claude Code يحترم المتغيرين القياسيين HTTPS_PROXY وHTTP_PROXY ولا يدعم وكلاء SOCKS. وأي شيء خارج هذه القائمة، مثل سجل حزم يصل إليه أمر بناء يشغّله Claude، هو حركة بيانات المشروع نفسه، لا حركة بيانات Claude Code.
لماذا يظل عرض الشبكة مفيدًا
تُظهر لك طلبات الإذن الأمر الذي يريد Claude Code تشغيله. لكنها لا تُظهر كل اتصال ينتج عن أوامر وافقت عليها سابقًا، أو عن خادم MCP، أو عن إضافة، أو عن برنامج نصي في المستودع. ويجيب العرض على مستوى الشبكة عن سؤال أضيق ومكمّل: إلى أين اتصل هذا الجهاز فعلًا بينما كان الوكيل يعمل؟ وهذا هو السؤال الذي صُمّمت ميزة Agent profile في FireAI للإجابة عنه.
مراقبة Claude Code باستخدام FireAI
FireAI جدار حماية لنظام macOS من صنع HisnLabs، وفيه منذ الإصدار 1.0.2 ميزة تُسمى Agent profile. وهي تتعرّف على 19 وكيلًا للذكاء الاصطناعي، وتتعلّم أين يتصل كل منها عادةً، وتنبّه إلى السلوك غير المعتاد لتراجعه. ويُتعرَّف على Claude Code من توقيع شيفرته.
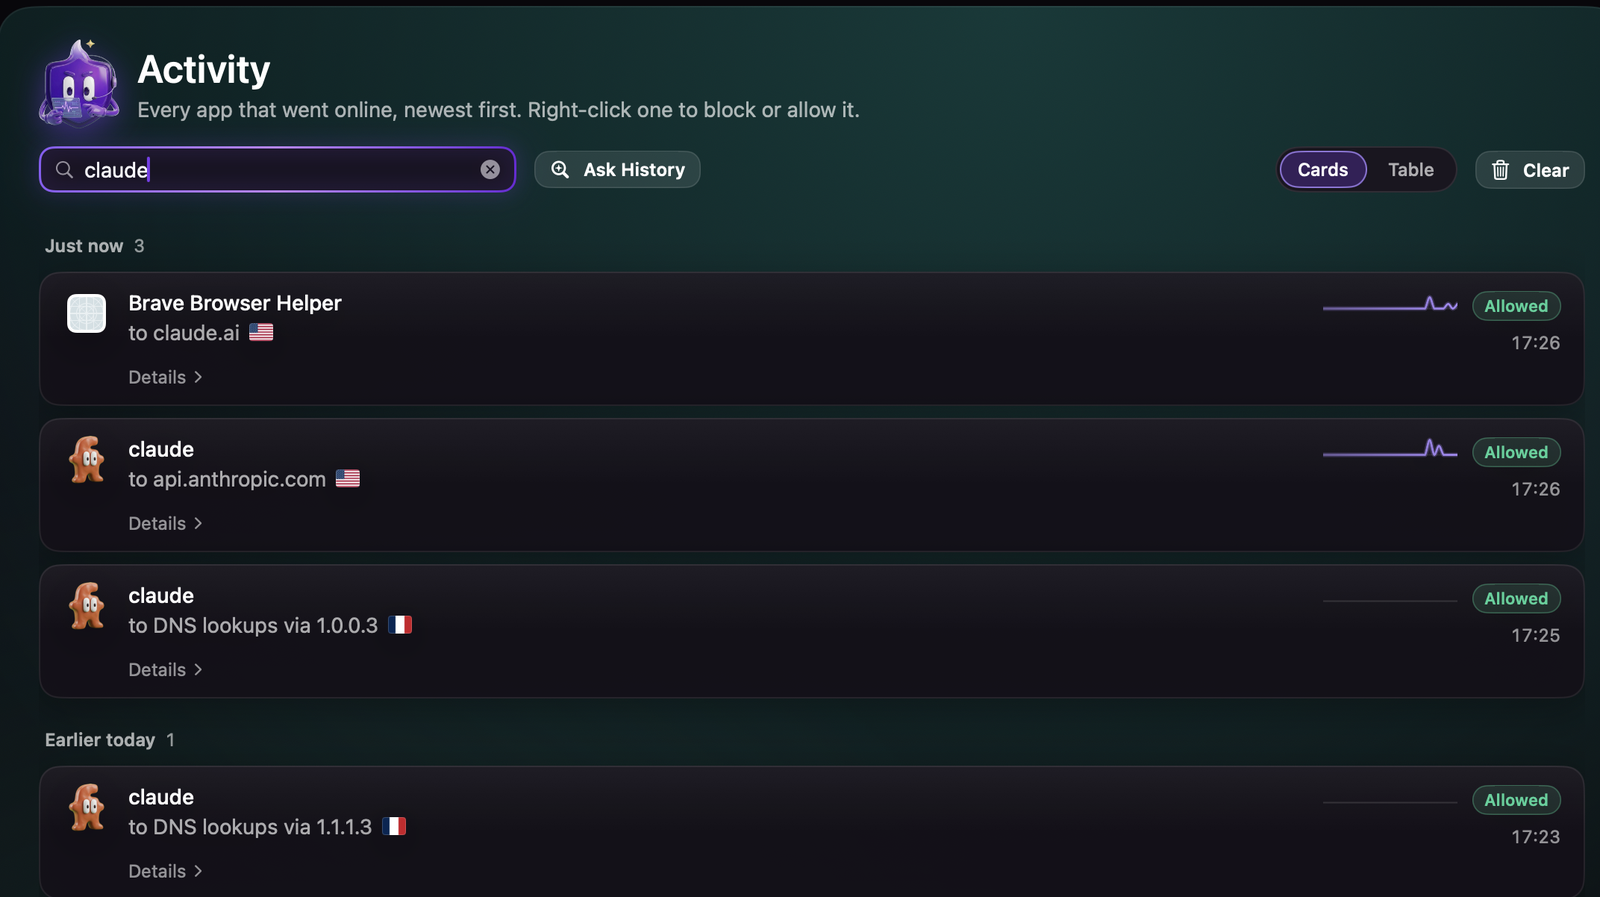
Claude Code واحد من الوكلاء الثلاثة الذين يفحصهم FireAI مقابل توقيع شيفرة المطوّر، فالمطابقة أكثر من مجرد اسم.
ويتعرّف FireAI أيضًا على العمليات الفرعية للوكيل، مثل الصدفة (shell) أو git أو curl التي يشغّلها الوكيل، بتتبّع العمليات الأم صعودًا حتى يصل إلى الوكيل. ولذلك تُحتسب تلك الاتصالات اتصالاتٍ للوكيل نفسه.
ما الذي ينبّه إليه FireAI
- خلال الأيام الثلاثة الأولى يتعلّم FireAI الوجهات التي يتصل بها الوكيل عادةً، مجمّعةً بحسب النطاق. ولا يُنبَّه إلى شيء خلال فترة التعلّم هذه.
- بعد ذلك، تُعلَّم للمراجعة أول وجهة تظهر خارج خط الأساس المُتعلَّم.
- وتُعلَّم أيضًا طفرة الرفع: ساعة أرسل فيها الوكيل ما لا يقل عن 4 أضعاف أكثر ساعاته نشاطًا حتى الآن، وما لا يقل عن 25 MB في كل الأحوال.
لا تستخدم ميزة Agent profile إلا البيانات الوصفية، أي أسماء المضيفين وأعداد البايتات. ولا يقرأ FireAI أبدًا حمولة الاتصال، ولا يستطيع قراءة ما بداخل اتصال مشفّر.
إعداده لـ Claude Code
- ثبّت FireAI وأكمل الإعداد، ثم واصل استخدام Claude Code كعادتك. وتبدأ فترة التعلّم البالغة 3 أيام انطلاقًا مما يراه FireAI.
- افتح الاقتراحات وانظر إلى بطاقة AI agents. فهي تسرد الوكلاء الذين تعرّف عليهم FireAI وما تعلّمه عن كل منهم.
- حين يصل Claude Code إلى وجهة لم يتصل بها قط، يظهر التنبيه في بطاقة AI agents وفي المراجعة السريعة. اسحب يسارًا للحظر، أو يمينًا لاختيار «It’s fine».
- ينشئ Block قاعدة للعملية التي أجرت الاتصال. ويضيف «It’s fine» الوجهة إلى خط الأساس الخاص بالوكيل فلا يُنبَّه إليها مجددًا.
- إن أردت إبقاء الوكيل ضمن الأماكن التي يستخدمها أصلًا، فاختر Agent profile في قائمة أوضاع الأمان، بجانب المنزل والمقهى والحذر الشديد وتحت الهجوم. وبمجرد أن ينهي الوكيل فترة التعلّم، يُحظر الاتصال بوجهة خارج خط الأساس الخاص به بدلًا من الاكتفاء بالتنبيه إليه.
- تظهر الوجهة المحظورة في بطاقة AI agents مع الخيارين Allow وKeep blocked. يضيفها Allow إلى خط الأساس فيستطيع الوكيل الوصول إليها فورًا. وينشئ Keep blocked قاعدة حظر، فتبقى الوجهة محظورة في كل الأوضاع.
القيود
- لا يمنع FireAI حقن التعليمات (prompt injection). فالتعليمة المخفية في صفحة ويب أو في ملف يمكنها أن توجّه الوكيل رغم ذلك. وما يستطيعه FireAI هو التنبيه إلى المسار الذي قد تسلكه البيانات خارج جهاز Mac، وإتاحة حظره لك.
- لا يستطيع FireAI رؤية التعليمات، ولا محتوى أدوات MCP، ولا الملفات التي يقرؤها Claude Code، مثل ~/.ssh. فبروتوكول TLS يخفي الحمولة، وFireAI ليس داخل الوكيل.
- قد تفوت العمليات الفرعية التي تنتهي بسرعة كبيرة، ويُطابَق بين العمليات الفرعية بحسب المسار لا بحسب التوقيع.
- لا يُنبَّه إلى شيء خلال فترة التعلّم البالغة 3 أيام.
- في وضع Agent profile، يُطابَق الاتصال الموجّه إلى عنوان IP مجرد بلا اسم مضيف بحسب عنوانه. فإذا أجابت خدمة يستخدمها الوكيل عادةً من عنوان جديد، حُظر إلى أن تسمح به.
- يُكتب الشرح المبسّط الذي يقدّمه FireAI للتنبيه انطلاقًا من وقائع قاسها. ولا يقول أبدًا إن وجهة ما آمنة أو خطرة. فالقرار لك.
أدلة ذات صلة
ينطبق النهج نفسه على الوكلاء الآخرين الذين يتعرّف عليهم FireAI: تطبيق Claude لسطح المكتب، وCursor، وتطبيق ChatGPT لجهاز Mac، وCodex CLI، وOpenClaw، وHermes Agent، وGemini CLI، وGitHub Copilot CLI، وAmp، وQwen Code، وopencode، وAider، وGoose، وCrush، وWindsurf، وKiro، وTrae، وMuse من Meta، وأي وكيل ذكاء اصطناعي آخر تشغّله Python أو Node. والوصف الكامل للميزة متاح في توثيق Agent profile.
دور FireAI وHisnLabs
يسأل Claude Code قبل أن يتصرف. ويضيف جدار الحماية الشبكي عرضًا ثانيًا لوجهات اتصاله.
FireAI هو منتج HisnLabs نفسها: جدار حماية بذكاء اصطناعي يعمل على جهاز Mac مباشرة. يعرض بلغة واضحة كل اتصال تجريه تطبيقاتك، ويترك لك القرار فيما يخرج من جهازك — ذكاؤه الاصطناعي يعمل محليًا، فلا يُرسَل ترافيكك إلينا ولا إلى أي جهة أخرى أبدًا. فريق أبحاث الأمن في HisnLabs هو من يحافظ على دقة هذه القرارات: يصنّف النطاقات بين قياس عن بُعد عادي وخدمة حقيقية، ويتتبّع بلد وشبكة كل اتصال، ويدرّب النموذج المحلي (ميزة FireAI Pilot) على حركة اتصال حقيقية، دون أن يغادر أي شيء جهاز Mac.
يمكنك الاطلاع على القرارات التقنية وراء ذلك، أو تجربة FireAI لمدة 17 يومًا، على FireAI من HisnLabs.