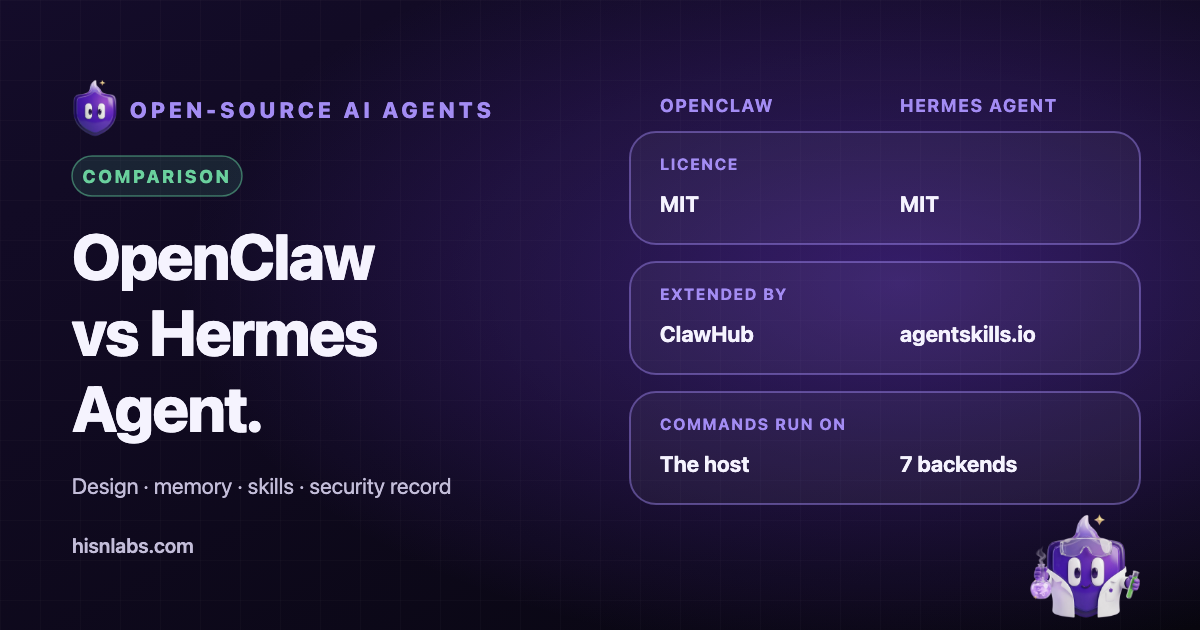
OpenClaw وHermes Agent وكيلان شخصيان مفتوحا المصدر للذكاء الاصطناعي يعملان على حاسوب المستخدم أو خادمه، ويتلقيان التعليمات عبر تطبيقات المراسلة، ويتصرفان بأذونات الحساب الذي يشغّلهما. وكلاهما منشور بموجب ترخيص MIT. ويختلفان في المنشأ، وفي طريقة تخزين ما يتعلّمانه، وفي ترتيب ضوابطهما الأمنية. تقارن هذه المقالة بينهما استنادًا إلى توثيق المشروعين نفسيهما والتقارير الأمنية المنشورة، وتشير إلى المواضع التي تختلف فيها المصادر أو تسكت.
خلفية
الوكيل الشخصي نموذج لغوي متصل بأدوات. فالنموذج لا يكتفي بالإجابة، بل يشغّل أوامر الصدفة، ويقرأ الملفات ويكتبها، ويقود متصفحًا، ويرسل الرسائل نيابةً عن المستخدم. ويمكن أن تأتي تعليمات النموذج من المستخدم، لكن أيضًا من أي نص يقرؤه الوكيل أثناء العمل، مثل صفحة ويب أو رسالة بريد إلكتروني أو رسالة محادثة. وهذه الخاصية، المسماة حقن التعليمات (prompt injection)، هي سبب تقديم توثيق المشروعين إرشادات أمنية، وسبب أهمية الحوادث المذكورة أدناه.
ما هو كل مشروع
يصف OpenClaw نفسه بأنه مساعد ذكاء اصطناعي مفتوح المصدر يعمل على حاسوب المستخدم ويتصل بأكثر من عشرين منصة مراسلة. وينسب ملف README الفضل إلى Peter Steinberger والمجتمع، وينص على أن رعاية المشروع تتولاها مؤسسة OpenClaw Foundation، الموصوفة هناك بأنها منظمة غير ربحية مستقلة بموجب 501(c)(3)، من دون فئة مدفوعة ولا خدمة مستضافة [1]. وكان المشروع يُسمى سابقًا Clawdbot ثم Moltbot؛ وأفادت TechCrunch في 15 فبراير 2026 بأن Steinberger ينضم إلى OpenAI، وبأن OpenClaw، بحسب تعبير الرئيس التنفيذي لـ OpenAI، «will live in a foundation as an open source project that OpenAI will continue to support» [3].
تطوّر Hermes Agent شركةُ Nous Research، ويصفه مستودعها بأنه وكيل ذاتي التحسّن مزوّد بحلقة تعلّم مدمجة تُنشئ المهارات من التجربة وتبني نموذجًا للمستخدم عبر الجلسات [9]. ويسرد توثيقه Linux وmacOS وWSL2 وWindows الأصلي وNixOS وAndroid (Termux) منصاتٍ مدعومة [10]. وينص المستودع على ترخيص MIT. ولا تقدّم المصادر التي جُلبت لهذه المقالة تاريخًا موثوقًا للإصدار الأول من Hermes Agent، فلا يُذكر هنا أي تاريخ.
البنية ومدى الوصول على الحاسوب
يُنظَّم OpenClaw حول Gateway، وهي مستوى تحكم محلي يدير الجلسات والأدوات والأحداث واتصالات القنوات، مع واجهة تحكم وعميل لسطر الأوامر وتطبيقات مرافقة للصوت واللوحة والكاميرا والإجراءات المحلية على الجهاز [1]. ووثّقت Censys أن Gateway تستمع محليًا على منفذ TCP رقم 18789 بحكم التصميم، وهي مخصّصة للوصول المحلي أو لنفق SSH لا للتعرّض المباشر للإنترنت [4]. وينص توثيق OpenClaw على أن Gateway ترتبط بعنوان الاسترجاع (loopback) في التثبيت العادي على المضيف، وأن الأدوات تعمل على المضيف ما لم يُضبط العزل [2].
يشغّل Hermes Agent عملية بوابة واحدة لمنصات المراسلة، ويفصل بين مكان تنفيذ الأوامر ومكان تشغيل الوكيل. ويسرد مستودعه سبع واجهات خلفية للطرفية: local وDocker وSSH وSingularity وModal وDaytona وVercel Sandbox [9]. ويسرد التوثيق أكثر من ستين أداة مدمجة تغطي البحث على الويب والاستخراج والتصفح والرؤية وعمليات الملفات، إضافةً إلى الاتصال بخوادم Model Context Protocol [10]. ومع الواجهة الخلفية المحلية تعمل الأوامر بصلاحيات المستخدم؛ أما مع حاوية أو واجهة خلفية بعيدة فتعمل في مكان آخر.
التوسعة والذاكرة والنماذج
يُوسَّع OpenClaw بأدوات ومهارات وإضافات تُبنى بحزمة تطوير للإضافات وتُشارك عبر ClawHub، سجلّه العام [1]. أما Hermes Agent فيستخدم مهارات تتبع معيار agentskills.io المفتوح، ويستطيع الوكيل أيضًا كتابتها وتحسينها بنفسه بعد المهام المعقّدة [9]. ولهذا الفرق أهمية بالنسبة إلى مخاطر سلسلة التوريد: فمهارات OpenClaw تأتي في معظمها من سجل عام، بينما يولّد الوكيل جزءًا من مهارات Hermes Agent من جلساته الخاصة.
فيما يخص الذاكرة، ينص OpenClaw على أن حالة المستخدم وذاكرته وبيانات اعتماده توجد على أجهزة المستخدم لا على خوادم OpenClaw [1]. ويحتفظ Hermes Agent بذاكرة دائمة وملفات تعريف للمستخدمين، ويستدعي المحادثات السابقة عبر بحث نصي كامل (FTS5) في الجلسات مقرون بالتلخيص بالنموذج اللغوي [9]. والمشروعان كلاهما غير مرتبطين بنموذج معيّن. فـ OpenClaw يعمل مع مزوّدي النماذج المستضافة والمحلية بوصفهم إضافات قابلة للتبادل [1]؛ ويسرد Hermes Agent كلًّا من Nous Portal وOpenRouter وOpenAI ونقاط نهاية مخصّصة، يمكن التبديل بينها بأمر واحد [9]. والمزوّد المستخدم هو الذي يحدّد أين تنتقل التعليمات ومحتويات الملفات، ولا يستطيع أي من المشروعين تغيير ذلك.
النموذج الأمني كما هو موثّق
يحدّد توثيق OpenClaw حدًّا موثوقًا واحدًا لكل Gateway، ويذكر أنها ليست حدًّا أمنيًا بين مستخدمين يعادي بعضهم بعضًا. ويتلقى المرسلون المجهولون على قنوات الرسائل المباشرة رمز اقتران افتراضيًا، وينبغي التعامل مع الرسائل الواردة بوصفها مدخلات غير موثوقة، ويُبلغ الأمر openclaw security audit عن انحراف الإعدادات عن الإعدادات الافتراضية [2]. وتشير الصفحة نفسها إلى أن الوكلاء الذين يملكون وصولًا إلى أداة الرسائل يستطيعون افتراضيًا الإرسال عبر المحادثات ومزوّدي القنوات ما لم تُقيَّد المراسلة بين المزوّدين.
تصف صفحة الأمان في Hermes Agent ثماني طبقات. فالأوامر الخطرة تمر عبر نظام موافقة بثلاثة أوضاع (smart وmanual وoff) وقائمة حظر مثبّتة في الشيفرة للأوامر الكارثية. وتُسقط الواجهة الخلفية Docker قدرات Linux وتفرض no-new-privileges. ويستخدم الوصول إلى المراسلة رموز اقتران مع حدود للمعدّل. وتُحظر الكتابة في مخازن بيانات الاعتماد مثل ~/.ssh/ و~/.aws/، وترفض حماية من تزوير الطلبات من جانب الخادم العناوينَ الخاصة وعناوين الاسترجاع وعناوين البيانات الوصفية السحابية [11]. وهذه ضوابط موثّقة؛ ولا تذكر الصفحة عدد المرات التي تُعطَّل فيها عمليًا.
الحوادث والتنبيهات الأمنية الموثّقة
استقطب OpenClaw معظم التقارير الأمنية المبكرة. فقد أحصت Censys نموًّا من نحو 1,000 إلى 21,639 نسخة قابلة للوصول علنًا في أقل من أسبوع حتى 31 يناير 2026، مشيرةً إلى أن معظمها كان يتطلب رمز مصادقة [4]. وأبلغت Kaspersky عن نحو 1,000 عملية تثبيت يمكن الوصول إليها من دون مصادقة، يرجع ذلك جزئيًا إلى إعداد افتراضي يثق باتصالات localhost حين يمرّر وكيل عكسي (reverse proxy) طلبات خارجية، ووصفت باحثًا استخرج مفاتيح خاصة عبر تعليمات مضمّنة في رسالة بريد إلكتروني [8].
كشفت Oasis Security عن «ClawJacked»: إذ كان يمكن لصفحة ويب خبيثة أن تفتح اتصال WebSocket بـ Gateway المحلية، وتخمّن كلمة مرورها لأن اتصالات localhost لم تكن خاضعة لحدود المعدّل، وتسجّل نفسها جهازًا موثوقًا، وتتحكم في الوكيل. وصدر الإصلاح في OpenClaw 2026.2.25، الذي أُطلق في 26 فبراير 2026 [5]. وبصورة منفصلة، دقّقت Koi Security في 2,857 مهارة على ClawHub وحدّدت 341 مهارة خبيثة، منها 335 من حملة واحدة سمّتها ClawHavoc؛ وتفيد eSecurity Planet بأن المهارات استُخدمت لنشر Atomic macOS Stealer، وهو برنامج لسرقة المعلومات [6]. وتورد Paubox عددًا مختلفًا، هو 386 مهارة خبيثة عثر عليها باحث في أوائل فبراير 2026، تشترك كلها في عنوان قيادة وتحكم واحد [7]. وتختلف الأعداد لأن المصادر أجرت تدقيقها في أوقات مختلفة وبطرق مختلفة.
بالنسبة إلى Hermes Agent، تسرد قاعدة بيانات التنبيهات في GitHub الثغرة CVE-2026-9366، وهي مشكلة حقن في الدالة التي تفحص ملفات سياق المشروع، مصنّفة متوسطة (CVSS 5.5)، تؤثر في الإصدارات السابقة لـ 0.15.0 وأُصلحت في 0.15.0؛ ونُشرت في 26 مايو 2026 [12]. وتظهر تنبيهات أخرى للمشروع في قواعد بيانات الثغرات العامة، لكن هذا التنبيه وحده هو الذي تُحقِّق منه مقابل سجلّه الأصلي لهذه المقالة. ولا تتضمن التقارير التي رُوجعت ما يقابل لدى Hermes Agent حملةَ المهارات الخبيثة أو التعرّض الواسع الموثّقين لدى OpenClaw، وقد يعكس ذلك انطلاقه المتأخر أو سجلًا أصغر، وليس دليلًا على الغياب.
| الجانب | OpenClaw | Hermes Agent |
|---|---|---|
| الجهة المطوّرة | أنشأه Peter Steinberger والمجتمع؛ وتتولى رعايته OpenClaw Foundation (غير ربحية) | Nous Research |
| الترخيص | MIT | MIT |
| التصميم الأساسي | Gateway محلية مع قنوات وأدوات وتطبيقات مرافقة | وكيل بحلقة تعلّم وبوابة مراسلة واحدة |
| مكان تشغيل الأوامر | على المضيف ما لم يُضبط العزل | سبع واجهات خلفية: local وDocker وSSH وSingularity وModal وDaytona وVercel Sandbox |
| المراسلة | أكثر من 20 منصة، منها WhatsApp وTelegram وSlack وDiscord وSignal وiMessage | Telegram وDiscord وSlack وWhatsApp وSignal وغيرها |
| التوسعة | أدوات ومهارات وإضافات؛ سجل ClawHub | مهارات (معيار agentskills.io) يكتبها الوكيل بنفسه؛ خوادم MCP |
| الذاكرة | الحالة على أجهزة المستخدم | ذاكرة دائمة، وملف تعريف للمستخدم، وبحث FTS5 في الجلسات |
| النماذج | مزوّدون مستضافون ومحليون | Nous Portal وOpenRouter وOpenAI ونقاط نهاية مخصّصة |
| الموافقة على الأوامر | سياسة الأدوات وأوضاع العزل | smart أو manual أو off، إضافةً إلى قائمة حظر مثبّتة في الشيفرة |
| حوادث موثّقة | نسخ مكشوفة، وClawJacked، ومهارات ClawHub خبيثة | CVE-2026-9366 (متوسطة)؛ ولم يُتحقَّق هنا من التنبيهات الأخرى |
الآثار بالنسبة إلى مستخدمي Mac
لا يزيل أي من المشروعين التعرّض الكامن: فالوكيل الذي يقرأ نصًا غير موثوق ويستطيع تشغيل الأوامر أو إرسال الرسائل يمكن أن يوجّهه ذلك النص. والفروق العملية تكمن في الإعدادات الافتراضية والمنظومة المحيطة. فلدى OpenClaw سجل موثّق أكبر من نسخ Gateway المكشوفة ومهارات السجل الخبيثة، وGateway الخاصة به خدمة شبكية محلية يستطيع المتصفح الوصول إليها. أما Hermes Agent فيقدّم الحاويات والواجهات الخلفية البعيدة خياراتٍ أساسية، ونظامًا للموافقة على الأوامر، لكن وضع الموافقة يمكن تعطيله، كما أن المهارات التي يكتبها بنفسه والذاكرة الدائمة تضيفان مخاطر استمرارية خاصة بهما.
التوصيات
- شغّل أيًّا من الوكيلين تحت حساب مستخدم منفصل على macOS، أو في آلة افتراضية أو حاوية، لا في حساب شخصي يحتفظ بالمفاتيح والمستندات.
- أبقِ Gateway أو خادم API على عنوان الاسترجاع ولا تمرّر منفذه أبدًا؛ وإذا احتجت إلى وصول عن بُعد فاستخدم نفق SSH.
- لا تثبّت المهارات إلا بعد قراءة شيفرتها المصدرية، واعدّ التعليمات التي تطلب تشغيل أمر صدفة بوصفه متطلبًا مسبقًا علامةَ تحذير.
- أبقِ الموافقة على الأوامر على الوضع اليدوي، وحدّث الوكيل حين تُنشر تنبيهات أمنية.
- امنح الوكيل بيانات اعتماد مؤقتة أو محدودة النطاق للحسابات المتصلة.
صلة الموضوع بـ FireAI
FireAI جدار حماية شبكي لنظام macOS. وهو يحدّد كل برنامج من توقيع شيفرته، كما أن ملف تعريف العامل فيه يتعرّف على OpenClaw وHermes Agent حين يشغّلهما node أو python3، انطلاقًا من مسار السكربت، فتحمل اتصالاتهما اسم الوكيل لا اسم المفسّر. ولا تكامل له مع أي من المشروعين. ويستطيع أن يسأل قبل الاتصال بوجهة جديدة، وأن يحظر تطبيقًا أو شركة بـقاعدة، وأن يوقف الاتصالات الجديدة بكل ما يقع خارج الشبكة المحلية بـمفتاح القطع (kill switch). ولا يقرأ محتوى الاتصالات المشفّرة، ولا يقيّد الملفات أو الأوامر التي يستطيع الوكيل استخدامها محليًا. وتصف مقالة مرافقة هذه الضوابط بالتفصيل.
حدود الدراسة
- تستند المقارنة إلى توثيق المشروعين وتقارير أطراف ثالثة؛ ولم يُختبر أي وكيل لهذه المقالة.
- تعكس الحوادث الموثّقة مقدار الاهتمام بقدر ما تعكس الخطر: فالمشروع الأوسع انتشارًا والأكثر خضوعًا للتدقيق يراكم تقارير أكثر.
- تختلف أعداد النسخ المكشوفة والمهارات الخبيثة بين المصادر، وتتغيّر بتغيّر الوقت والطريقة.
- يُصدر المشروعان إصدارات متكررة، لذا قد تكون العبارات الخاصة بإصدارات معيّنة قد تقادمت.
- لم يُتحقَّق من سجلات أصلية من تاريخ الإصدار الأول لـ Hermes Agent ولا من أي تنبيهات تتجاوز CVE-2026-9366.
دور FireAI وHisnLabs
تعمل الوكلاء على جهاز Mac الخاص بك. ويُظهر FireAI الوجهات التي تتصل بها ويتحكم فيها.
FireAI هو منتج HisnLabs نفسها: جدار حماية بذكاء اصطناعي يعمل على جهاز Mac مباشرة. يعرض بلغة واضحة كل اتصال تجريه تطبيقاتك، ويترك لك القرار فيما يخرج من جهازك — ذكاؤه الاصطناعي يعمل محليًا، فلا يُرسَل ترافيكك إلينا ولا إلى أي جهة أخرى أبدًا. فريق أبحاث الأمن في HisnLabs هو من يحافظ على دقة هذه القرارات: يصنّف النطاقات بين قياس عن بُعد عادي وخدمة حقيقية، ويتتبّع بلد وشبكة كل اتصال، ويدرّب النموذج المحلي (ميزة FireAI Pilot) على حركة اتصال حقيقية، دون أن يغادر أي شيء جهاز Mac.
يمكنك الاطلاع على القرارات التقنية وراء ذلك، أو تجربة FireAI لمدة 17 يومًا، على FireAI من HisnLabs.