تتعامل قائمتا OWASP اللتان تصفان أمن الأنظمة القائمة على النماذج اللغوية مع خروج البيانات من النظام بوصفه نتيجة محورية: إذ تدرج قائمة Top 10 for LLM Applications 2025 الإفصاح عن المعلومات الحساسة تحت البند LLM02 [2]، وتذكر قائمة Top 10 for Agentic Applications for 2026، المنشورة في 9 ديسمبر 2025، تسريب البيانات في ثمانية من بنودها العشرة [4]. وعلى جهاز Mac يتخذ هذا التسريب شكل اتصال شبكي. يوسّع FireAI 1.0.4 ميزة Agent profile من ثلاثة وكلاء معروفين إلى 19 وكيلًا، بما فيها وكلاء تعمل داخل node أو python، ويبيّن هذا المقال أيّ مخاطر OWASP يعالجها هذا العمل وأيّها لا يعالجه.
الخلفية
يعمل وكيل الذكاء الاصطناعي على جهاز Mac بصلاحيات الحساب الذي شغّله. فهو يقرأ الملفات وينفّذ أوامر الطرفية ويفتح اتصالات شبكية، ويقرّر خطوته التالية بناءً على النصوص التي يقرأها، بما فيها نصوص كتبها شخص آخر. ويعرّف OWASP حقن الموجّهات بأنه ثغرة «تحدث عندما تغيّر موجّهات المستخدم سلوك النموذج اللغوي الكبير أو مخرجاته بطرق غير مقصودة»، ويذكر من آثارها «الإفصاح عن معلومات حساسة» [1].
FireAI جدار حماية شبكي. لا يعمل داخل الوكيل، ولا يقرأ الموجّهات أو الملفات أو محتوى الاتصالات المشفّرة. أما ما يراه فهو البرنامج الذي يفتح كل اتصال، والخادم الوجهة، وعدد البايتات المُرسَلة [5]. وتستخدم ميزة Agent profile، التي قُدّمت في FireAI 1.0.2، هذه البيانات الوصفية لتتعلّم الوجهات التي يتصل بها كل وكيل عادةً، وتُنبّه إلى وجهة لم يتصل بها قط أو إلى رفع بيانات بحجم غير معتاد. ويحظر وضع الأمان Agent profile، المضاف في الإصدار 1.0.3، أيّ وجهة جديدة إلى أن يسمح بها المستخدم [6].
ما يصفه OWASP
Top 10 for LLM Applications 2025
- LLM01:2025 حقن الموجّهات. يصف السيناريو المثالي الثاني تعليمات مخفية في صفحة ويب تدفع النموذج إلى «إدراج صورة ترتبط بعنوان URL، ما يؤدي إلى تسريب المحادثة الخاصة» [1].
- LLM02:2025 الإفصاح عن المعلومات الحساسة. يذكر البند أن المعلومات المعرّضة للخطر هي «معلومات التعريف الشخصية (PII)، والتفاصيل المالية، والسجلات الصحية، وبيانات الأعمال السرية، وبيانات الاعتماد الأمنية، والوثائق القانونية» [2].
- LLM06:2025 الوكالة المفرطة. يردّ البند الخطر إلى فرط الوظائف والصلاحيات والاستقلالية، وفي مثاله تخدع رسالة بريد واردة الوكيلَ فيفحص صندوق بريد المستخدم ويعيد توجيه معلومات حساسة إلى المهاجم [3].
Top 10 for Agentic Applications for 2026
- ASI01 اختطاف هدف الوكيل: تعليمات مخفية في صفحات الويب أو المستندات «تعيد توجيه الوكيل بصمت لتسريب بيانات حساسة أو إساءة استخدام الأدوات المتصلة به» [4].
- ASI02 إساءة استخدام الأدوات واستغلالها: تسيء الوكلاء استخدام أدوات مشروعة، «ما يؤدي إلى تسريب البيانات أو التلاعب بمخرجات الأدوات أو اختطاف سير العمل». ومن الأمثلة وكيل يربط أدوات إدارية مشروعة، منها cURL، لإرسال سجلات حساسة إلى الخارج، وأداة ping معتمدة تُستخدم لتسريب البيانات عبر استعلامات DNS [4].
- ASI04 ثغرات سلسلة التوريد للوكلاء: من بين الأمثلة حزمة npm مخترقة تثبّتها وكلاء البرمجة تلقائيًا و«سرّبت مفاتيح SSH ورموز API» [4].
- ASI05 تنفيذ تعليمات برمجية غير متوقع: أوامر طرفية مخفية في موجّه ينفّذها الوكيل، «ما يؤدي إلى وصول غير مصرّح به إلى النظام أو إلى تسريب البيانات» [4].
- ASI10 الوكلاء المنفلتة: وكيل يواصل إرسال البيانات إلى الخارج بعد حقن موجّه غير مباشر، ومن التدابير المقترحة طبقة سلوكية تراقب الانحرافات، بما فيها «محاولات تسريب البيانات غير المتوقعة» [4].
بالنسبة إلى ASI02، يحمل التدبير الثالث في الوثيقة عنوان Execution Sandboxes and Egress Controls، ونصّه: «طبّق قوائم سماح للاتصالات الصادرة وارفض جميع الوجهات الشبكية غير المعتمدة» [4]. ويطلب البند نفسه ملفات تعريف بأقل الصلاحيات لكل أداة تتضمّن قوائم سماح للاتصالات الصادرة. وهاتان التوصيتان هما ما يستطيع جدار حماية شبكي على جهاز Mac تنفيذه.
ما يتعرّف عليه FireAI 1.0.4
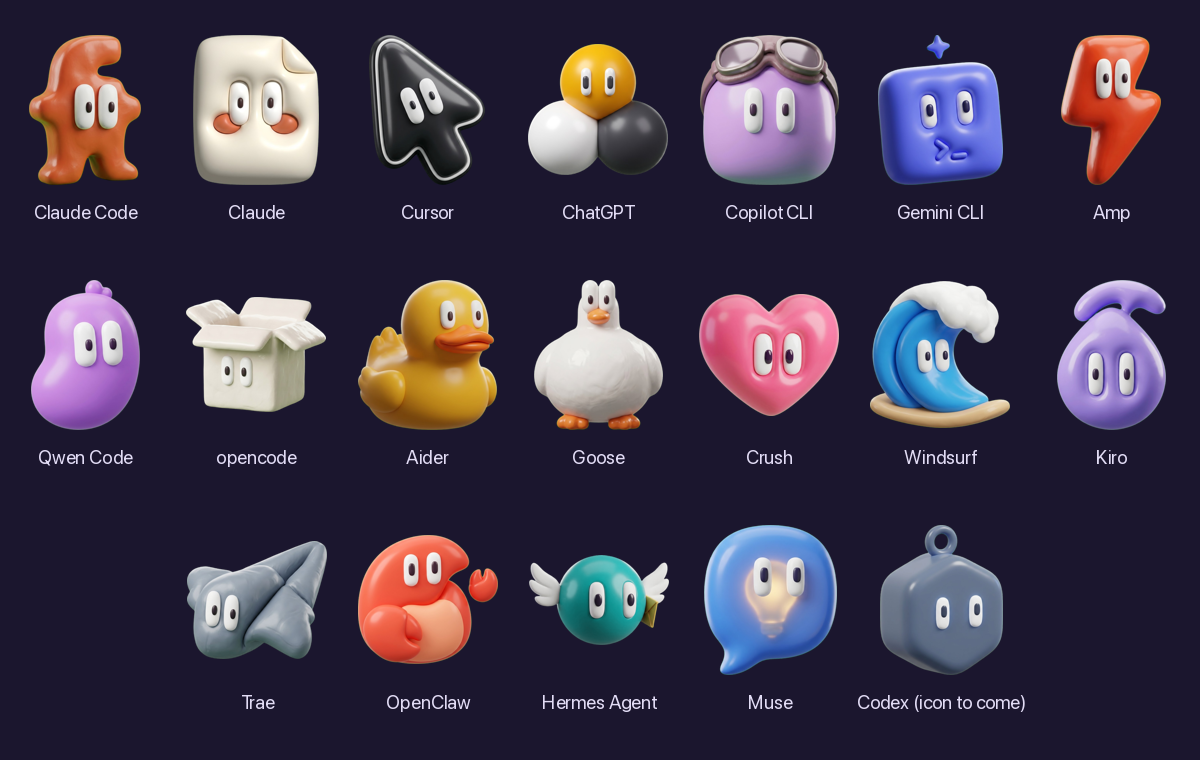
كانت الإصدارات السابقة تتعرّف على Claude Code وتطبيق Claude لسطح المكتب وCursor من خلال توقيع الشيفرة، وعلى ChatGPT وCodex من خلال المسار. ولم تكن الوكلاء التي تعمل داخل بيئة تشغيل للنصوص البرمجية معروفة: فبالنسبة إلى جدار الحماية كان OpenClaw مجرد node، وكان Aider مجرد python [5]. يقرأ FireAI 1.0.4 وسائط عمليات node وbun وdeno وpython للعثور على النص البرمجي الذي تشغّله، ويضيف 14 وكيلًا.
| الوكيل | كيف يتعرّف عليه FireAI |
|---|---|
| Claude Code، Claude، Cursor | توقيع الشيفرة مع معرّف فريق المطوّر؛ وClaude Code أيضًا من خلال مجلد التثبيت |
| ChatGPT، Windsurf، Kiro، Trae، Goose، OpenClaw | حزمة التطبيق التي يعمل منها البرنامج |
| Muse من Meta | معرّف التوقيع لتطبيقه في Mac App Store |
| Codex، opencode، Crush، Goose، وكيل سطر الأوامر من Cursor | اسم برنامج سطر الأوامر الأصلي |
| OpenClaw، Hermes Agent، Gemini CLI، GitHub Copilot CLI، Amp، Qwen Code، opencode، Aider، Codex، Claude Code | النص البرمجي الذي يشغّله node أو bun أو deno أو python، أو المجلد المثبّت فيه |
تصف OpenAI ميزة dots بأنها وكلاء تعمل على حاسوب خاص بها في السحابة [8]. وتمرّ حركة مرورها على جهاز Mac عبر تطبيق ChatGPT، لذا يحتسبها FireAI ضمن حركة ChatGPT. أما Muse من Meta [9] فيُتعرَّف عليه من خلال معرّفه في App Store.
يمتد التعرّف ليشمل ما يشغّله الوكيل. فعندما تفتح الطرفية أو git أو curl أو أداة تثبيت الحزم اتصالًا، يصعد FireAI في سلسلة العمليات الأم، حتى ثمانية مستويات، إلى أن يصل إلى وكيل معروف، فيسجّل الاتصال باسم ذلك الوكيل [5]. وهذه هي الحالة التي يصفها OWASP تحت ASI02، حين تنقل أدوات مشروعة مثل cURL البيانات إلى الخارج: الأداة موثوقة، لكن عمليتها الأم وكيل.
استُبعدت متصفحات الويب الوكيلية وتطبيقات الطرفية عن قصد. إذ ستُحتسب حركة مرورها كلها ضمن حركة الوكيل، وعندها سيحظر وضع Agent profile التصفح العادي.
مطابقة الضوابط مع بنود OWASP
| بند OWASP | ضابط FireAI | ما يبقى خارج نطاقه |
|---|---|---|
| LLM01، ASI01: تعليمات محقونة تعيد توجيه الوكيل | يُنبَّه إلى أيّ طلب موجّه إلى خادم لم يتصل به الوكيل قط، أو يُحظر في وضع Agent profile | الحقن نفسه؛ والبيانات المرسلة إلى وجهة يستخدمها الوكيل أصلًا |
| LLM02: الإفصاح عن معلومات حساسة | يُنبَّه إلى ارتفاع مفاجئ في الرفع: ساعة يبلغ فيها الحجم 4 أضعاف أنشط ساعة للوكيل على الأقل، ولا يقل أبدًا عن 25 ميغابايت | التسريبات الصغيرة مثل مفتاح أو رمز واحد؛ ولا يستطيع FireAI تمييز ما إذا كانت البيانات حساسة |
| LLM06: الوكالة المفرطة | تحدّ القواعد الخاصة بكل تطبيق من الوجهات التي يمكن لأيّ برنامج الوصول إليها | الرسائل المرسلة عبر خدمة مسموح للوكيل باستخدامها، مثل مزوّد بريده |
| ASI02: استخدام أدوات مشروعة للتسريب | تُنسب العمليات الفرعية إلى الوكيل؛ ويعمل وضع Agent profile بوصفه قائمة سماح صادرة مُتعلَّمة | البيانات المرمّزة في استعلامات DNS: لا يحظر وضع Agent profile نظام DNS أبدًا |
| ASI04، ASI05: حزمة أو أمر يشغّله الوكيل | يُنبَّه إلى اتصالات الشيفرة التي يشغّلها الوكيل أو تُحظر كما لو كانت اتصالات الوكيل نفسه | الشيفرة التي تعمل لاحقًا خارج الوكيل تخضع بدلًا من ذلك للقواعد العادية لكل تطبيق |
| ASI10: وكيل يواصل إرسال البيانات إلى الخارج | لكل وكيل خط أساس؛ ويُنبَّه إلى الانحرافات عنه بجملة بلغة واضحة | السلوك المُتعلَّم خلال الأيام 3 الأولى يصبح جزءًا من خط الأساس |
يصف التنبيه الوقائع التي قاسها FireAI، كأن يكون الوكيل لم يتصل بخادم من قبل وأرسل إليه 40 ميغابايت. وعند تفعيل نموذج الذكاء الاصطناعي المحلي، يعيد صياغة هذه الوقائع في جملة. ولا يحكم على ما إذا كانت الوجهة آمنة؛ إذ يبقى القرار للمستخدم [5].
أما البنود المتبقية في قائمة 2026، وهي إساءة استخدام الهوية والصلاحيات (ASI03)، وتسميم الذاكرة والسياق (ASI06)، والاتصال غير الآمن بين الوكلاء (ASI07)، والأعطال المتتالية (ASI08)، واستغلال ثقة الإنسان بالوكيل (ASI09)، فتتعلق بما يجري داخل الوكلاء وفيما بينها. ولا يرى جدار حماية شبكي على جهاز Mac عواقبها إلا حين تنتهي باتصال.
التوصيات
- دع كل وكيل يعمل بشكل طبيعي خلال أيامه 3 الأولى، كي يعكس خط أساسه العمل المعتاد لا تجربة أداة جديدة.
- راجع بطاقة وكلاء الذكاء الاصطناعي في قسم Suggestions بانتظام. فظهور وجهة لأول مرة مباشرةً بعد أن يقرأ الوكيل صفحة ويب أو رسالة بريد أو مستودعًا غير مألوف هو النمط الذي يصفه OWASP تحت ASI01.
- بالنسبة إلى وكيل يعمل على شيفرة أو مستندات حساسة، انتقل إلى وضع الأمان Agent profile، كي تُحظر الوجهات الجديدة إلى أن يُسمح بها [6].
- أبقِ الأسرار بعيدًا عن متناول الوكيل. يرى FireAI وجهة البيانات لا ماهيتها، ولا يستطيع استرجاع بيانات أُرسلت بالفعل إلى وجهة مسموح بها.
- بالنسبة إلى وكيل لا يسمّيه FireAI، اكتب قاعدة للبرنامج الذي يعمل باسمه [7].
صلة ذلك بـ FireAI
يطبّق FireAI جانب الاتصالات الصادرة من إرشادات OWASP على جهاز Mac نفسه: قائمة سماح لكل وكيل، مُتعلَّمة لا مكتوبة يدويًا، مع تنبيه أو حظر عند تجاوزها. ويعمل اعتمادًا على البيانات الوصفية للاتصالات فقط، ولا يغادر جهاز Mac أيّ شيء يتعلق بنشاط المستخدم. وهو لا يمنع حقن الموجّهات، ولا يفحص ما يرسله الوكيل، ولا يغني عن بيئات العزل أو بيانات الاعتماد ذات الصلاحيات الدنيا أو الموافقة البشرية على الإجراءات عالية الأثر، وهي أمور توصي بها وثائق OWASP أيضًا.
القيود
- يتعرّف FireAI على الوكلاء الـ 19 المذكورة أعلاه، لا على كل وكيل. وأيّ برنامج آخر، وكيلًا كان أم لا، تشمله طلبات الاتصال العادية في FireAI والقواعد الخاصة بكل تطبيق، لكنه لا يملك خط أساس ولا يثير تنبيهات الوكلاء.
- التعرّف بالمسار أو باسم النص البرمجي تسمية لخط الأساس، وليس دليلًا على الهوية. إذ يمكن لبرنامج أن ينسخ اسم مجلد وكيل آخر. ولا يُتحقَّق إلا من Claude Code وClaude وCursor مقابل معرّف فريق المطوّر؛ ولم يُتحقَّق بعدُ من معرّف فريق Muse على نسخة مثبّتة.
- قد تختفي عملية فرعية تنتهي في نحو عُشر ثانية قبل أن يصعد FireAI في عملياتها الأم، وعندها لا يُنسب اتصالها إلى الوكيل.
- خلال الأيام 3 الأولى لا يُنبَّه إلى أيّ شيء، ويصبح كل ما يفعله الوكيل في تلك المدة أمرًا طبيعيًا بالنسبة إليه.
- تُجمَّع الوجهات بحسب النطاق. ولا يُنبَّه إلى البيانات المرسلة إلى خادم جديد ضمن نطاق يستخدمه الوكيل أصلًا، أو إلى خدمة مشتركة مثل منصة استضافة الشيفرة.
- لا يستطيع FireAI قراءة الموجّهات أو محتوى أدوات MCP أو المهارات أو حركة المرور المشفّرة، ولا يرى الملفات التي يفتحها الوكيل.
- المطابقة الواردة أعلاه هي قراءة HisnLabs لوثائق OWASP. ولم يراجع OWASP برنامج FireAI ولم يصادق عليه.
دور FireAI وHisnLabs
يمكن توجيه وكيل على جهاز Mac الخاص بك عبر تعليمات مخفية. يُظهر FireAI إلى أين تذهب بياناته بعد ذلك، ويمكنه حظرها.
FireAI هو منتج HisnLabs نفسها: جدار حماية بذكاء اصطناعي يعمل على جهاز Mac مباشرة. يعرض بلغة واضحة كل اتصال تجريه تطبيقاتك، ويترك لك القرار فيما يخرج من جهازك — ذكاؤه الاصطناعي يعمل محليًا، فلا يُرسَل ترافيكك إلينا ولا إلى أي جهة أخرى أبدًا. فريق أبحاث الأمن في HisnLabs هو من يحافظ على دقة هذه القرارات: يصنّف النطاقات بين قياس عن بُعد عادي وخدمة حقيقية، ويتتبّع بلد وشبكة كل اتصال، ويدرّب النموذج المحلي (ميزة FireAI Pilot) على حركة اتصال حقيقية، دون أن يغادر أي شيء جهاز Mac.
يمكنك الاطلاع على القرارات التقنية وراء ذلك، أو تجربة FireAI لمدة 17 يومًا، على FireAI من HisnLabs.